빠른 요약
- Workflow, inventory, credential, execution capacity, approval, audit를 통합하는 Ansible automation orchestrator control plane 설계 가이드입니다.
- Automation이 수백 개의 job과 여러 팀으로 확장되면 개별 playbook 실행만으로는 부족합니다. 실행 순서, 접근 권한, 용량과 변경 이력을 일관되게 유지하는 control plane이 필요합니다.
- 수동으로 조정 중인 다단계 프로세스 하나를 선택해 validation, approval, change, verification workflow로 모델링하고 queue time, 성공률, 복구 시간을 측정하세요.
무슨 일이 있었나
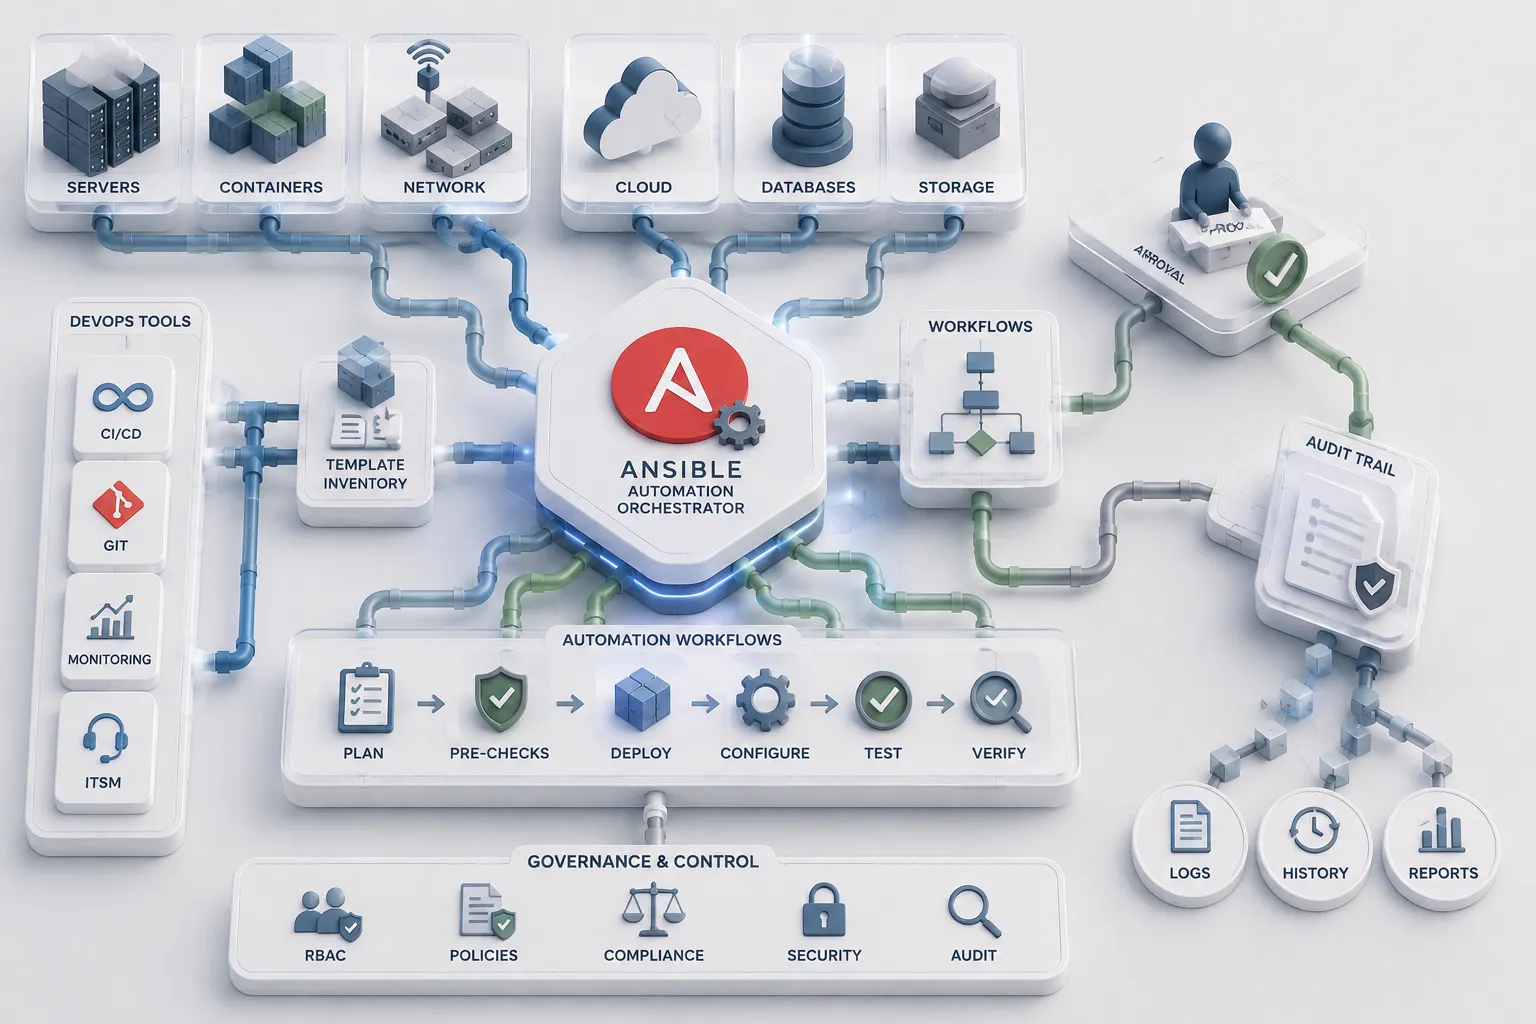
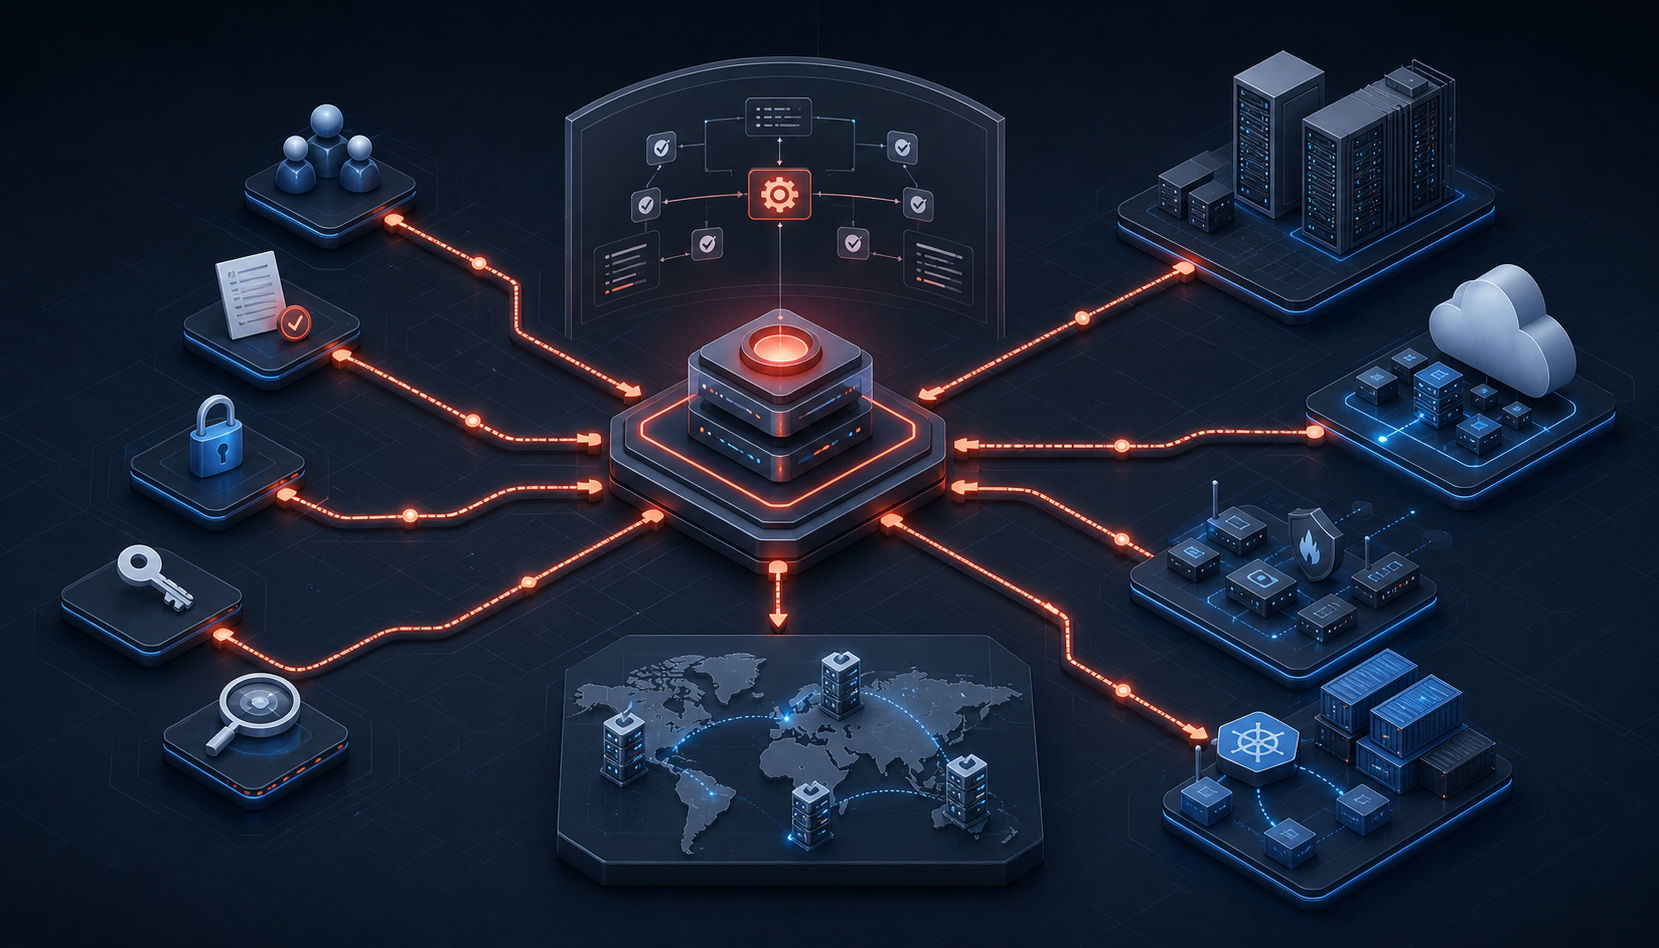
Ansible automation orchestrator는 개별 job을 관리 가능한 workflow로 바꾼다. 어떤 automation을 어떤 순서로, 어떤 inventory와 credential을 사용해 실행하며 누가 승인하는지 결정한다. 단순한 playbook 실행 화면이 아니라 automation 운영을 위한 control plane이다.
Automation orchestrator가 필요한 시점
소규모 팀은 command line에서 playbook을 실행할 수 있다. 여러 팀이 inventory를 공유하고 여러 환경을 통과하며 승인이나 변경 증명이 필요해지면 복잡성이 커진다. 단순 scheduling만으로 dependency, authorization, recovery, audit를 관리할 수 없다.
Control plane의 구성 요소
- Inventory: host, group, variable, 환경 경계의 신뢰할 수 있는 원천.
- Automation content: version이 관리되는 playbook, role, collection, execution environment.
- Credential boundary: 중앙에서 보관하고 승인된 job에만 제공하는 자격 증명.
- Workflow engine: dependency, 조건, 승인, retry, 실패 분기를 조정하는 계층.
- Execution capacity: 네트워크, 위치, 부하에 맞는 node로 job을 배치하는 기능.
- Audit trail: input, version, 실행자, 승인, 결과에 대한 기록.
운영 가능한 workflow 설계
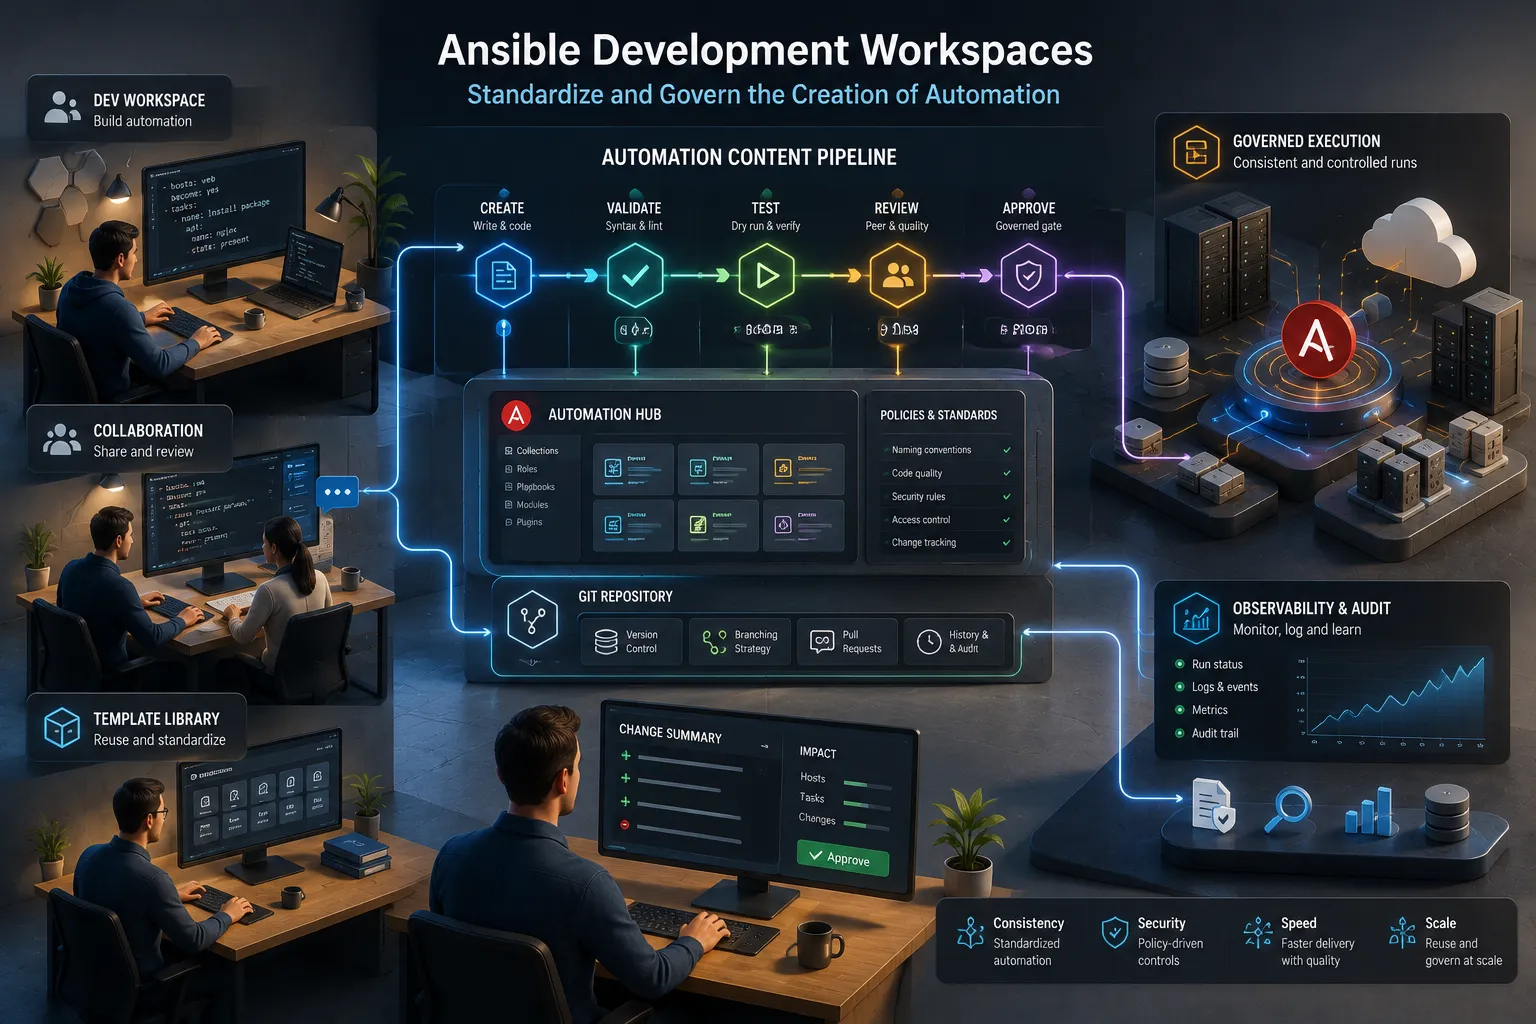
각 workflow에는 명확한 input contract, 변경 전 검사, 최소 범위, 측정 가능한 성공 기준이 필요하다. Validation, change, verification, recovery를 별도 node로 나누면 실패 지점을 찾고 전체 과정을 반복하지 않고 안전한 구간만 재실행할 수 있다.
Idempotency는 여전히 기본 요건이다. Orchestrator는 retry할 수 있지만 통제되지 않은 부작용을 고칠 수는 없다. Module과 playbook은 원하는 상태를 표현하고 가능한 경우 check mode를 지원하며 partial failure를 명시적으로 처리해야 한다.
Inventory와 credential 관리
Inventory는 project 사이에서 정적 파일을 복사하지 말고 신뢰할 수 있는 시스템에서 동기화한다. Credential은 automation content와 분리하고 role에 연결하며 job 실행 시간에만 제공한다. 누가 template을 실행할 수 있는지뿐 아니라 해당 template이 어떤 inventory에 영향을 줄 수 있는지도 제한해야 한다.
Execution capacity 확장
Execution node를 대상 시스템 가까이에 배치하면 firewall 노출을 줄이고 안정성을 높일 수 있다. Network zone, workload 유형, 우선순위별로 job을 분리한다. Queue time, runtime, failure rate, capacity utilization을 측정해 확장 근거로 사용한다.
Delivery를 막지 않는 governance
Approval은 production, 광범위한 변경, 민감 데이터, 되돌리기 어려운 작업 같은 위험 경계에 둔다. Read-only 검사, validation, 낮은 환경은 자동화할 수 있다. 표준 template, survey, role을 제공하면 넓은 credential 없이 self-service가 가능하다.
구현 체크리스트
- Automation을 owner, 환경, 영향, 빈도에 따라 분류한다.
- Execution environment를 표준화하고 dependency version을 고정한다.
- Credential을 source code에서 분리하고 최소 권한을 적용한다.
- Validation, change, verification, recovery를 workflow 단계로 설계한다.
- Network boundary와 capacity 요구에 따라 execution node를 배치한다.
- Success rate, queue time, recovery time, 제거된 수동 작업을 측정한다.
좋은 orchestrator는 automation이 production에 도달하는 표준 경로를 만든다. 각 workflow에 필요한 권한, 통제, 관찰 가능성, 운영 증거가 포함되어 있어 팀은 더 빠르고 일관되게 실행할 수 있다.
개발자가 주목해야 하는 이유
Automation이 수백 개의 job과 여러 팀으로 확장되면 개별 playbook 실행만으로는 부족합니다. 실행 순서, 접근 권한, 용량과 변경 이력을 일관되게 유지하는 control plane이 필요합니다.
권장 조치
- 1수동으로 조정 중인 다단계 프로세스 하나를 선택해 validation, approval, change, verification workflow로 모델링하고 queue time, 성공률, 복구 시간을 측정하세요.