NOTABLE알아둘 가치가 있지만 즉각적인 영향은 상대적으로 낮은 변화입니다.보안
90일 honeypot이 보여 준 AI 인프라 공격의 현실
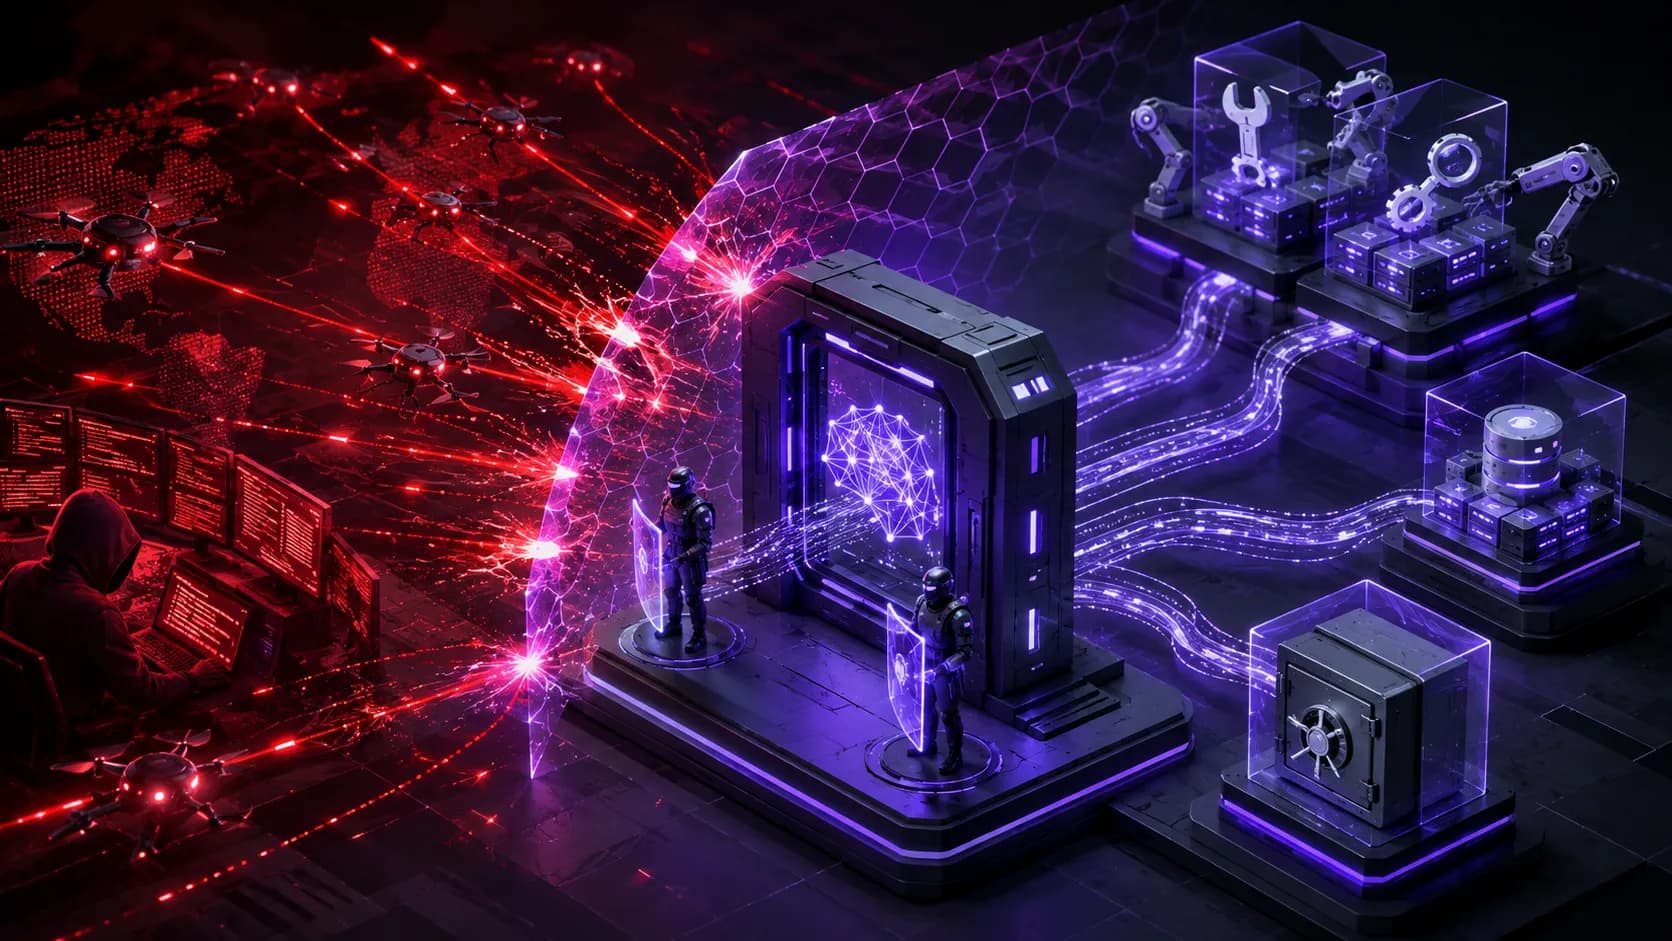
Wiz는 LiteLLM, MCP server와 AI framework를 노린 RCE, blind prompt injection, memory credential 탈취 캠페인을 관찰했다.
현지화된 기사와 출처 정보를 준비하고 있습니다.
취약점, 패치 및 실질적인 기술 위험 완화 방법을 다룹니다.
Wiz는 LiteLLM, MCP server와 AI framework를 노린 RCE, blind prompt injection, memory credential 탈취 캠페인을 관찰했다.
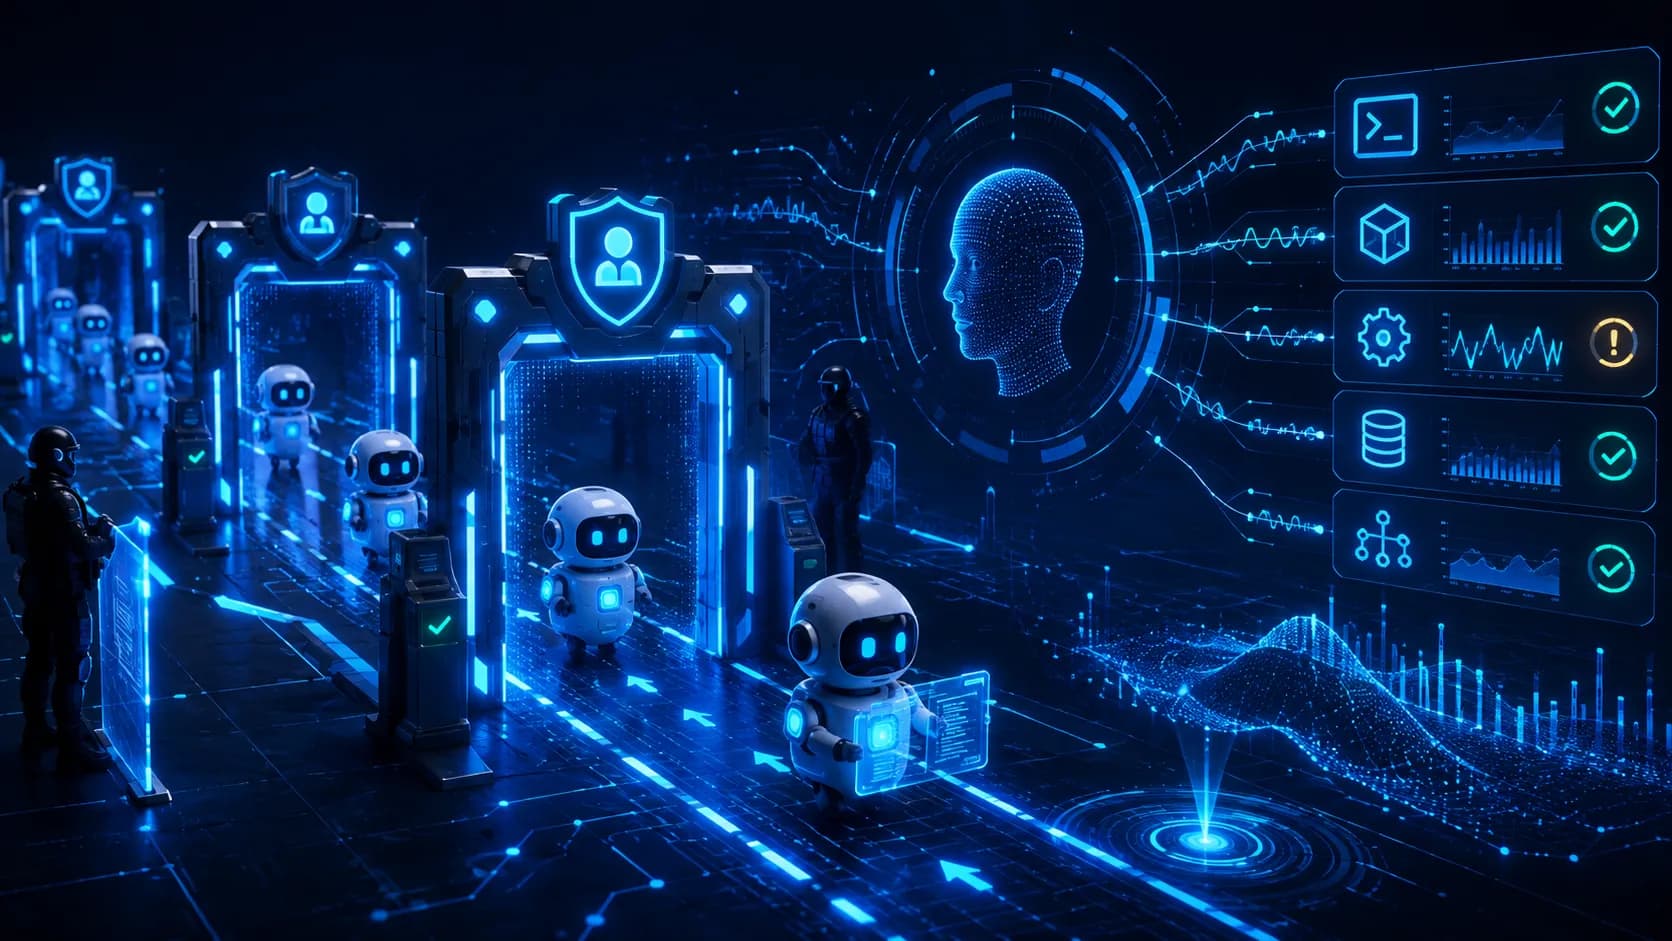
AWS는 행동 가능한 자율적·확률적 agent를 통제하기 위해 zero trust, least privilege와 defense in depth를 확장해야 한다고 제안한다.

Google Project Zero가 Windows 11 25H2의 새 권한 상승 기능인 Administrator Protection을 우회하는 문제를 다뤘다. 구체적인 공격 조건은 아직 주어진 자료로 확인할 수 없지만, 개발자 워크스테이션의 최소 권한과 관리자 작업 감사를 재점검할 이유는 충분하다.

Google Project Zero는 Pixel 9에서 두 개의 익스플로잇만으로 제로클릭 컨텍스트에서 루트 권한까지 도달하는 체인을 구현했다고 밝혔다. 첫 단계의 Dolby 취약점은 2026년 1월 패치 전까지 Android 전반에 존재했으며, 연구의 다음 질문은 비슷한 체인을 Pixel 10에서도 구성할 수 있는지다.
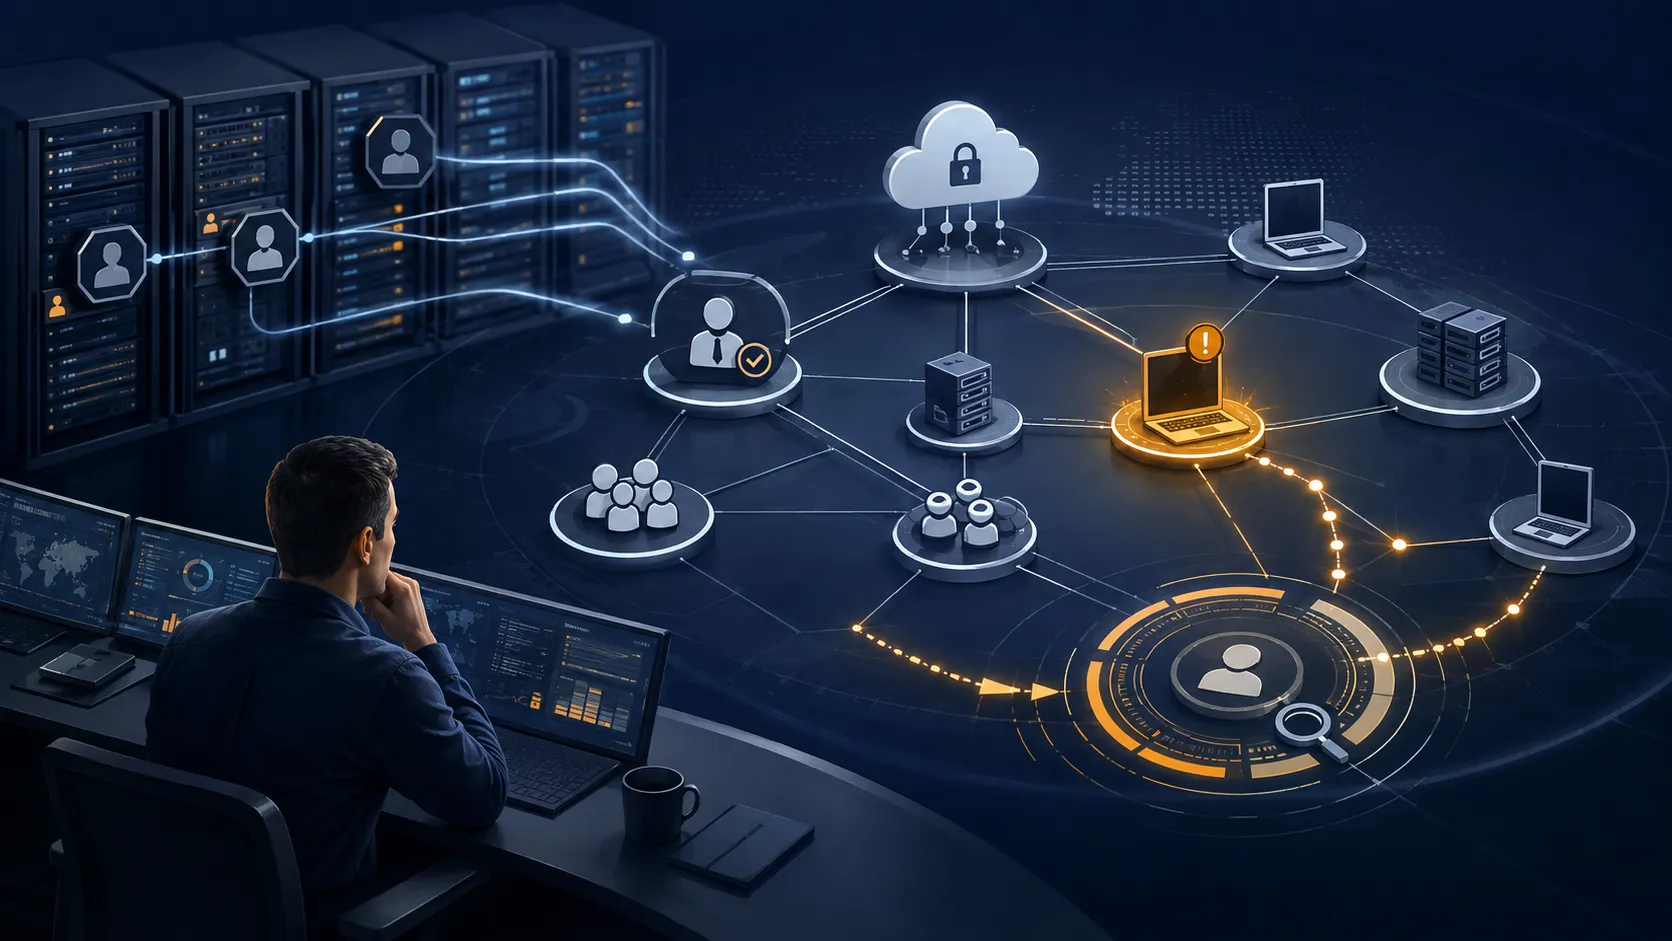
ID 보안의 중심이 정기적인 권한 검토에서 지속적 검색, 중앙화된 보고, 행동 기반 탐지로 이동하고 있다. AWS, Wiz, Qualys의 자료는 접근 권한 거버넌스와 ID 소스 마이그레이션, 공격 탐지를 하나의 수명주기로 관리해야 한다는 흐름을 보여준다.
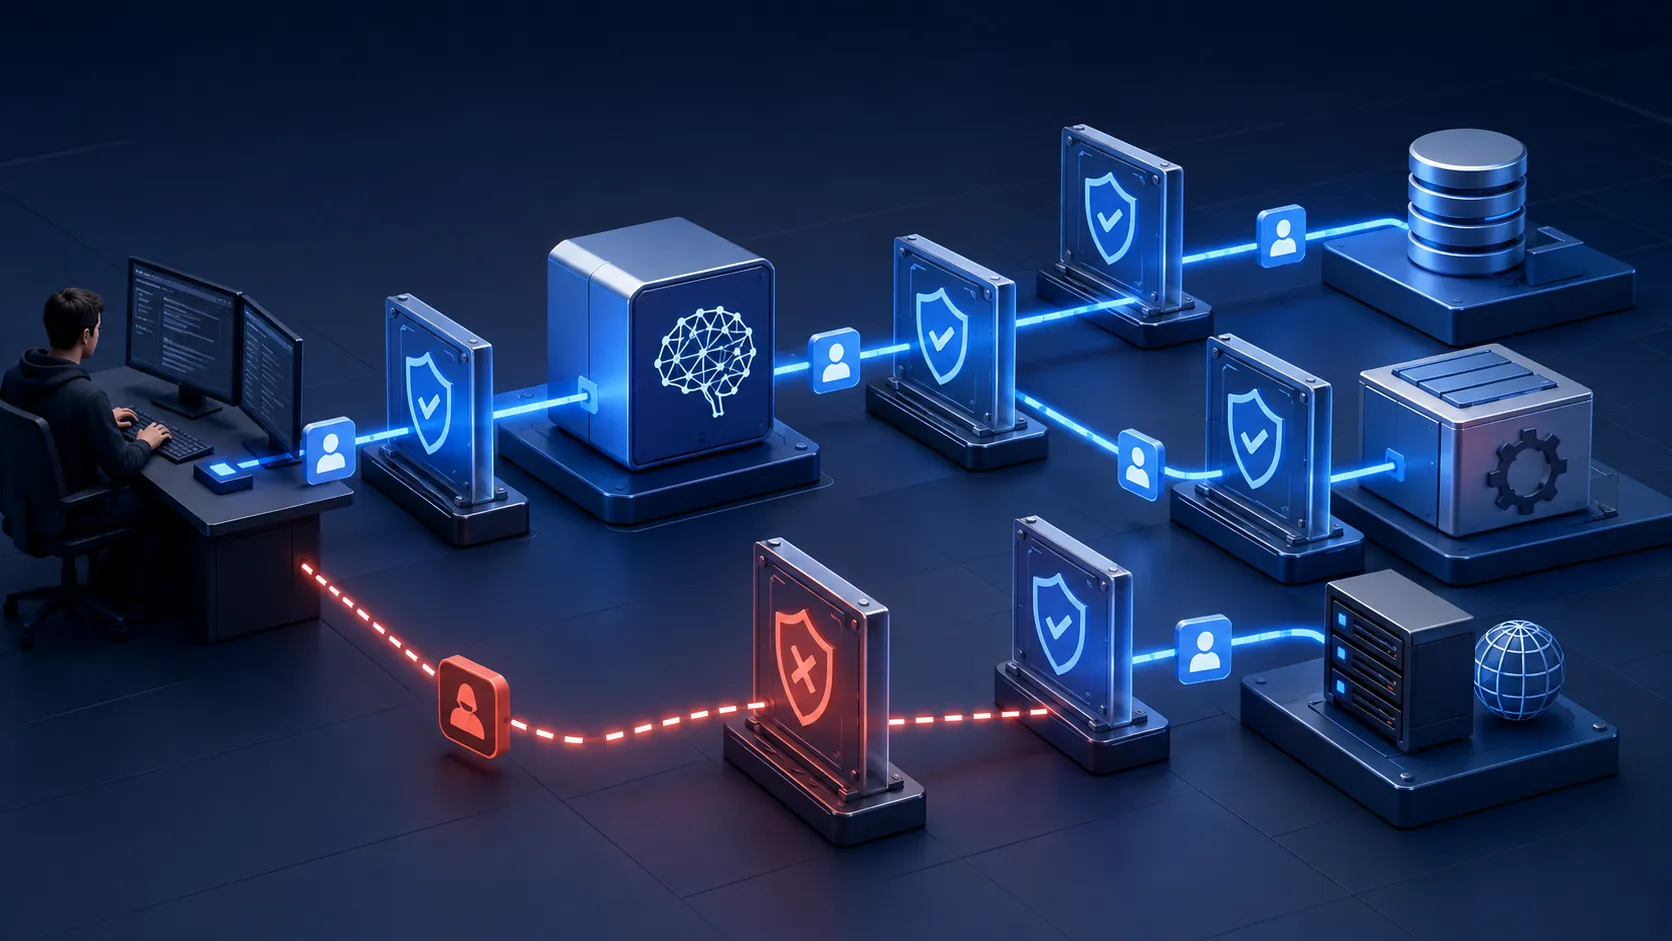
AI 에이전트는 사용자를 대신해 작업할 때마다 ID, 도구, 데이터, 인프라 경계를 넘는다. AWS의 구현 지침과 Wiz가 관찰한 공격 활동은 사용자부터 모델과 도구까지 이어지는 전체 경로에 보안 통제가 필요하다는 점을 보여준다.
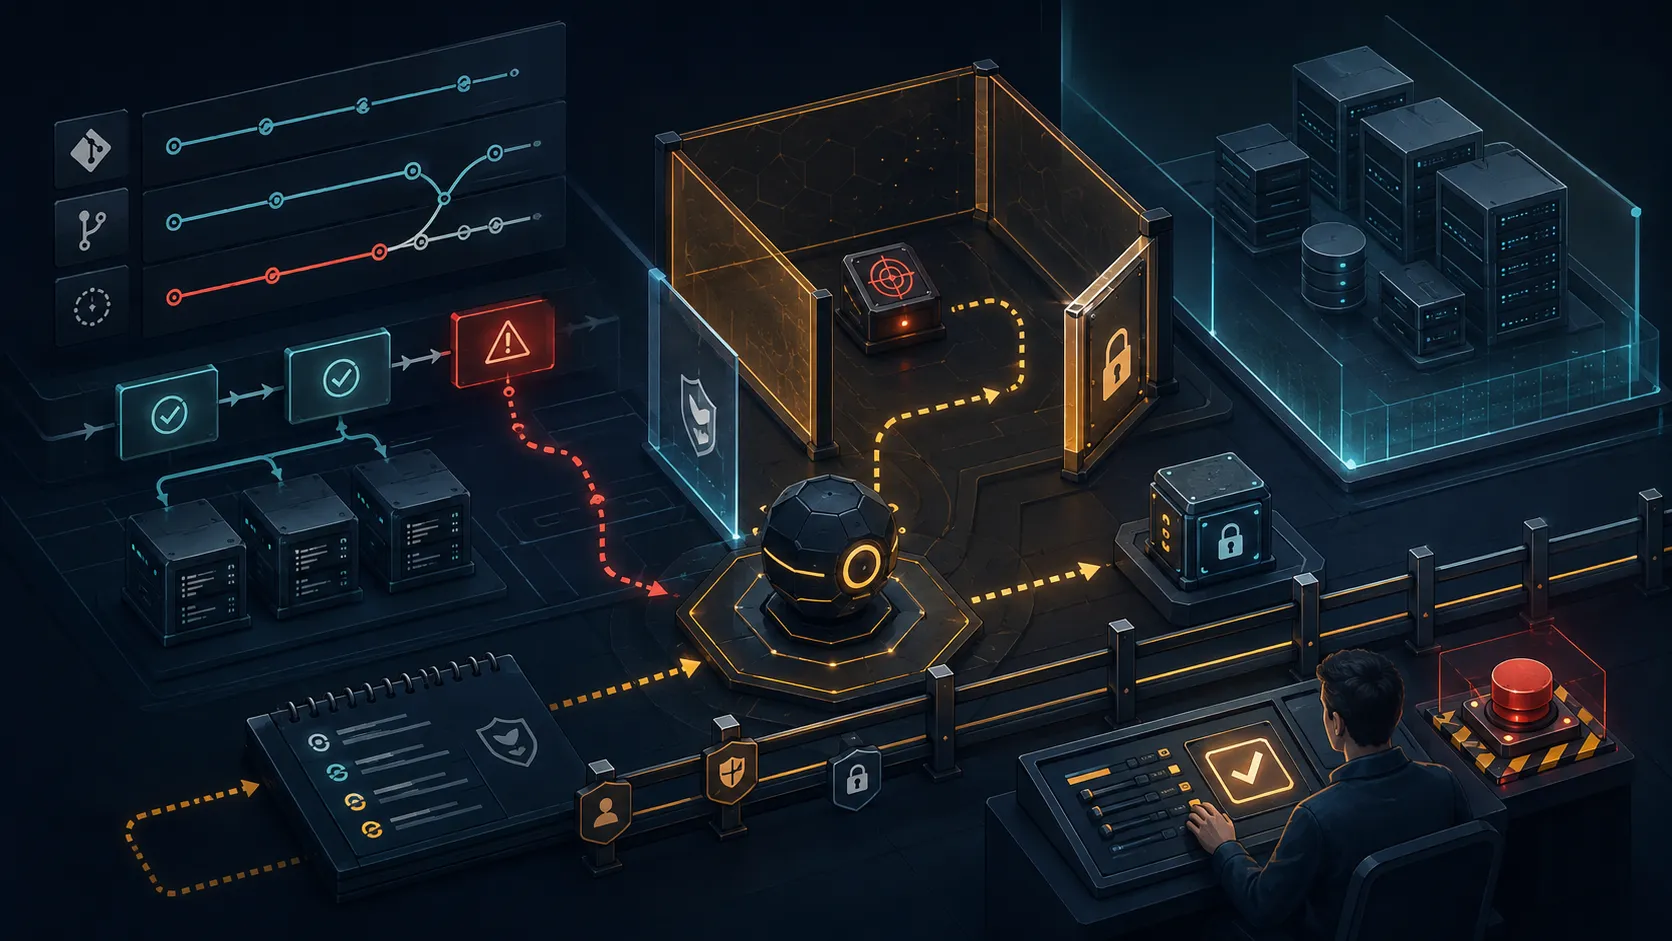
AI 에이전트가 코드베이스 테스트, 취약점 악용 검증, 영향 범위 평가, 사고 대응처럼 실제 행동을 수반하는 보안 업무에 투입되고 있다. AWS, HackerOne, Wiz, Cisco Talos의 사례는 속도 향상 가능성과 함께 ID, 실행 권한, 증거를 엄격히 통제해야 할 필요성을 보여준다.
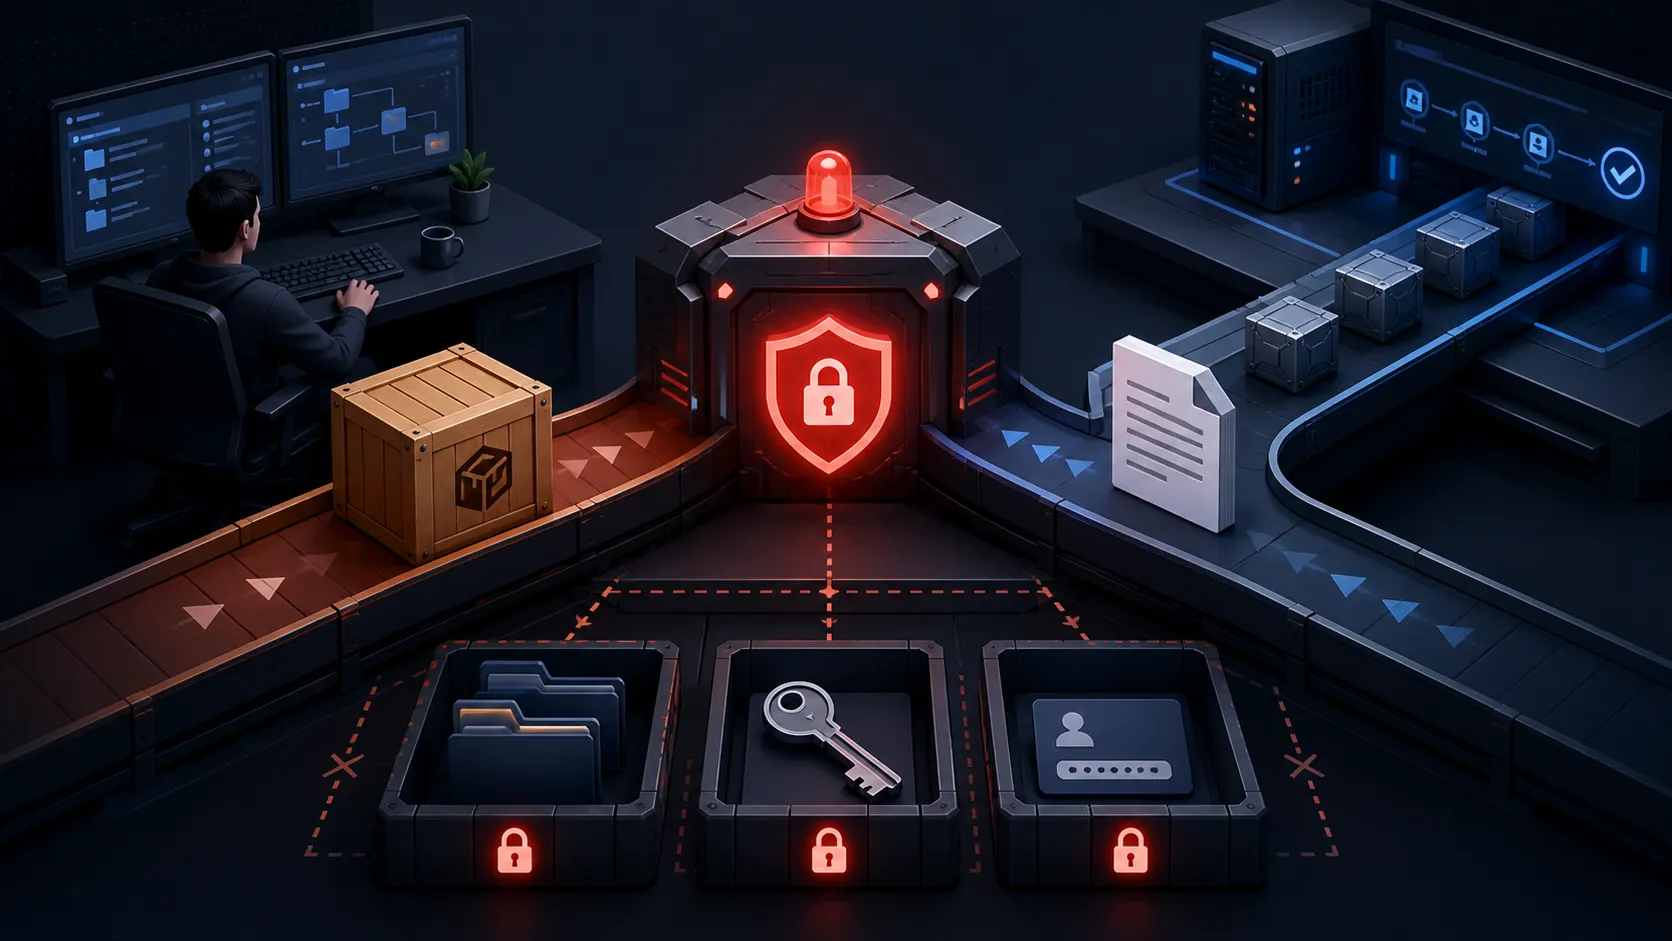
악성 Rust 크레이트와 악용 가능한 VS Code 확장 동작에 관한 보고서는 공급망 위험이 프로덕션 의존성에만 머물지 않는다는 점을 보여준다. 에디터, 빌드 시스템, 플러그인 생태계도 애플리케이션 패키지와 같은 보안 모델에서 관리해야 한다.
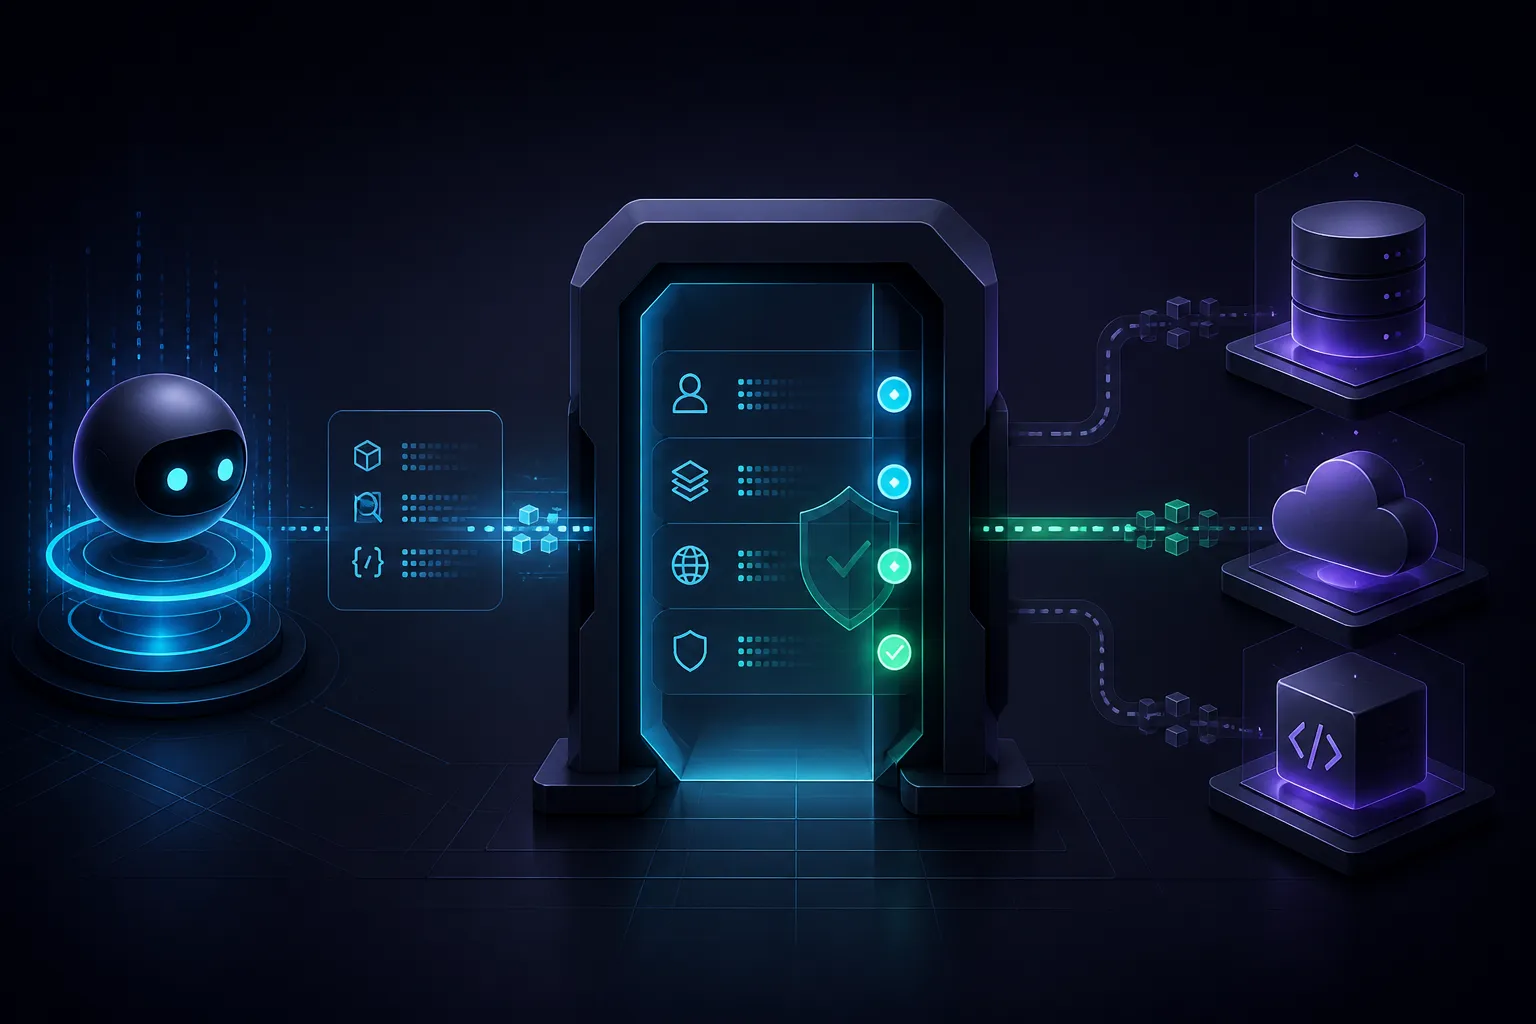
정책 집행, 최소 권한, 위험 기반 승인, 단기 자격 증명과 감사 가능한 tool call로 AI 에이전트 authorization을 설계하는 방법입니다.
Wiz Sensor를 활용해 개발자 워크스테이션의 가시성, 접근 권한 맥락, 단계적 배포와 효과 측정을 설계하는 실무 가이드입니다.
개인 저장소에는 조직 통제 밖의 업무 관련 코드와 시크릿이 남을 수 있다. 모든 개인 저장소를 무해하거나 동일하게 위험하다고 보는 방식은 해결책이 아니다.
악성 arrayref 릴리스는 컴파일 시점에 백도어를 실행한 것으로 보고됐다. Rust 팀은 프로덕션 런타임뿐 아니라 빌드 도구가 실행하는 코드까지 의존성 보안 범위에 넣어야 한다.