빠른 요약
- Pulumi는 Pulumi Cloud의 Terraform backend 지원과 Pulumi IaC의 HCL GA를 발표했다. 기존 Terraform 자산을 곧바로 재작성하지 않고 운영 계층을 검토하려는 devops 팀에 시험 경로가 생긴 셈이다.
- 성숙한 Terraform 환경에서는 HCL보다 state와 실행 절차를 바꾸는 일이 더 어렵다. 언어 전환과 운영 전환을 분리하면 마이그레이션 위험을 줄일 수 있다.
- 비핵심 workspace 하나에서 state 백업, plan 비교, 권한 및 복구 절차 검증을 수행한 뒤 확대 여부를 결정하세요.
무슨 일이 있었나
많은 devops 팀에서 Terraform 환경 현대화의 가장 큰 장애물은 HCL 문법이 아니다. 오랫동안 쌓인 state, 접근 제어, 실행 절차, 장애 대응 방식이 더 큰 문제다. Pulumi는 Pulumi Cloud를 Terraform backend로 제공하고 Pulumi IaC의 HCL을 GA로 전환하며 이 경계를 겨냥하고 있다.
핵심은 인프라 코드를 즉시 프로그래밍 언어로 다시 작성해야 한다는 뜻이 아니라는 점이다. Pulumi 발표에 따르면 기존 IaC를 Pulumi Cloud로 가져오면서 HCL 작업을 계속할 수 있다.
Terraform state에는 무엇이 달라지나
State는 선언한 리소스와 실제 인프라를 연결하는 Terraform의 기록이다. 따라서 backend나 실행 방식을 바꾸면 단순 저장 위치뿐 아니라 plan, apply, 협업, 장애 대응까지 영향을 받을 수 있다. Pulumi는 Terraform state, 호스티드 모듈, 원격 실행을 지원한다고 밝혔고, 실습 안내에서 이를 Pulumi Cloud 흐름으로 설명한다.
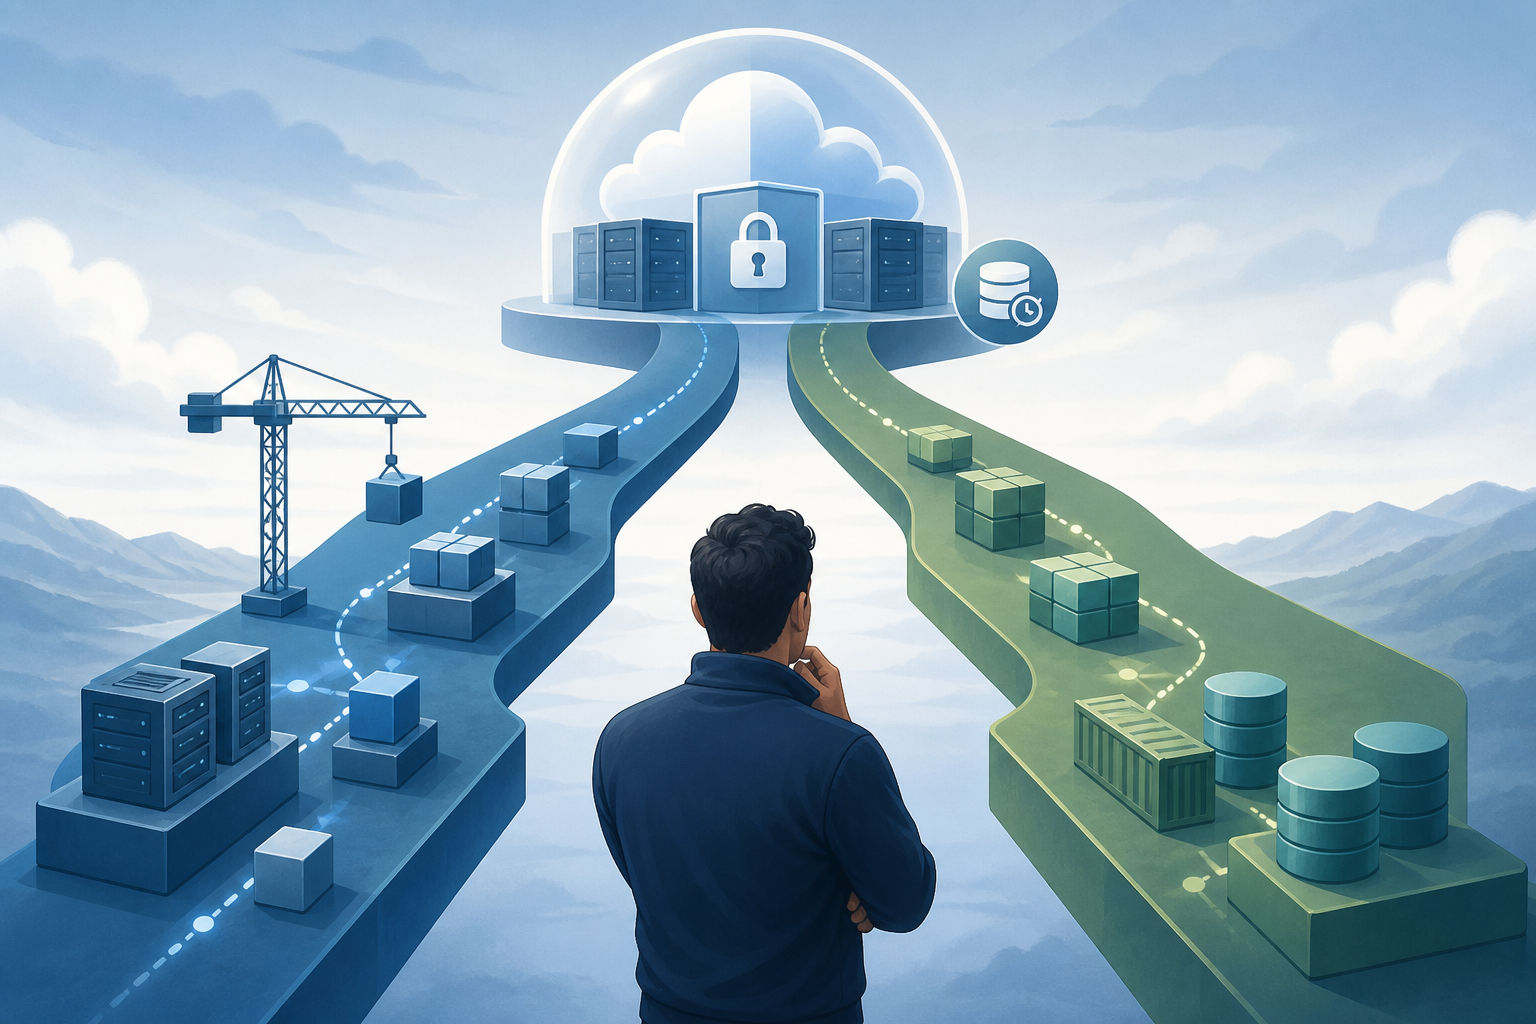
이는 특정 저장소가 검증 없이 동일하게 동작한다는 보장은 아니다. provider, 모듈 관례, state 이력, 조직의 통제 방식에 따라 결과는 달라질 수 있다.
단순한 도구 교체가 아닌 이유
Backend는 state 관리와 실행 조율 방식을 결정하고, 엔진은 구성을 평가하고 변경을 수행하는 방식을 결정한다. 두 계층이 함께 바뀌면 plan 결과, state 잠금, 입력값, 시크릿, 승인 절차, 복구 절차를 함께 검증해야 한다.
플랫폼 팀에는 이 구분이 특히 중요하다. 문법 수준의 PoC가 통과해도 필요한 권한 모델을 재현하지 못하거나 중단된 실행에서 복구할 수 없다면 운영 전환은 성공이 아니다.
의미 있는 시험 도입 방법
- 공유 기반 인프라 대신 격리된 비핵심 workspace를 선택한다.
- state를 백업하고 같은 리비전에서 기존 방식과 새 방식의 plan을 비교한다.
- 접근 정책, 시크릿 처리, state 잠금, 승인 경로를 명시적으로 점검한다.
- 프로덕션 apply 전에 롤백과 drift 대응을 시험한다.
다음으로 볼 사항
Pulumi는 HCL in Pulumi IaC와 Terraform backend로서의 Pulumi Cloud를 GA 기능으로 설명한다. 하지만 이는 자동 마이그레이션의 근거가 아니라 지원되는 출발점이다. 각 팀은 자신의 provider, 모듈, 운영 통제가 기대한 동작을 유지하는지 확인해야 한다.
5분 요약
- Pulumi Cloud는 Terraform backend로 제공된다.
- GA HCL 지원으로 익숙한 구성 언어를 유지하며 시작할 수 있다.
- State와 운영 절차는 함께 검증해야 한다.
- 되돌릴 수 있는 pilot과 plan 비교부터 시작하는 것이 안전하다.
참고 자료
개발자가 주목해야 하는 이유
성숙한 Terraform 환경에서는 HCL보다 state와 실행 절차를 바꾸는 일이 더 어렵다. 언어 전환과 운영 전환을 분리하면 마이그레이션 위험을 줄일 수 있다.
권장 조치
- 1비핵심 workspace 하나에서 state 백업, plan 비교, 권한 및 복구 절차 검증을 수행한 뒤 확대 여부를 결정하세요.