빠른 요약
- 기업 데이터를 조회하는 AI 에이전트는 공용 서비스 ID만으로 동작해서는 안 된다. AWS는 요청자의 권한에 따라 결과를 제한하도록 사용자 인가 컨텍스트를 전달하는 방식을 설명한다.
- 에이전트가 요청자가 누구인지 모르면 해당 사용자가 볼 수 없는 데이터를 반환할 수 있다.
- Trial authorization-context propagation in one internal data agent before scaling access.
무슨 일이 있었나
AI 에이전트는 DynamoDB, 문서 저장소, SaaS, 사내 지식 베이스를 조회해 답변하거나 업무를 자동화할 수 있다. 핵심 security 질문은 에이전트의 인증 여부만이 아니라 요청 사용자의 권한을 끝까지 유지하는지다.
AWS의 Bedrock AgentCore 사용자 인가 컨텍스트 전파 가이드는 호출자를 인식하지 못하는 에이전트가 사용 권한이 없는 데이터를 반환할 수 있다고 지적한다.
서비스 ID는 사용자 권한을 대체하지 못한다
에이전트는 도구 호출을 위한 기술적 ID가 필요할 수 있다. 그러나 모든 요청이 에이전트의 광범위한 권한으로 실행되면 사용자 단위 인가가 데이터 경로에서 사라진다.
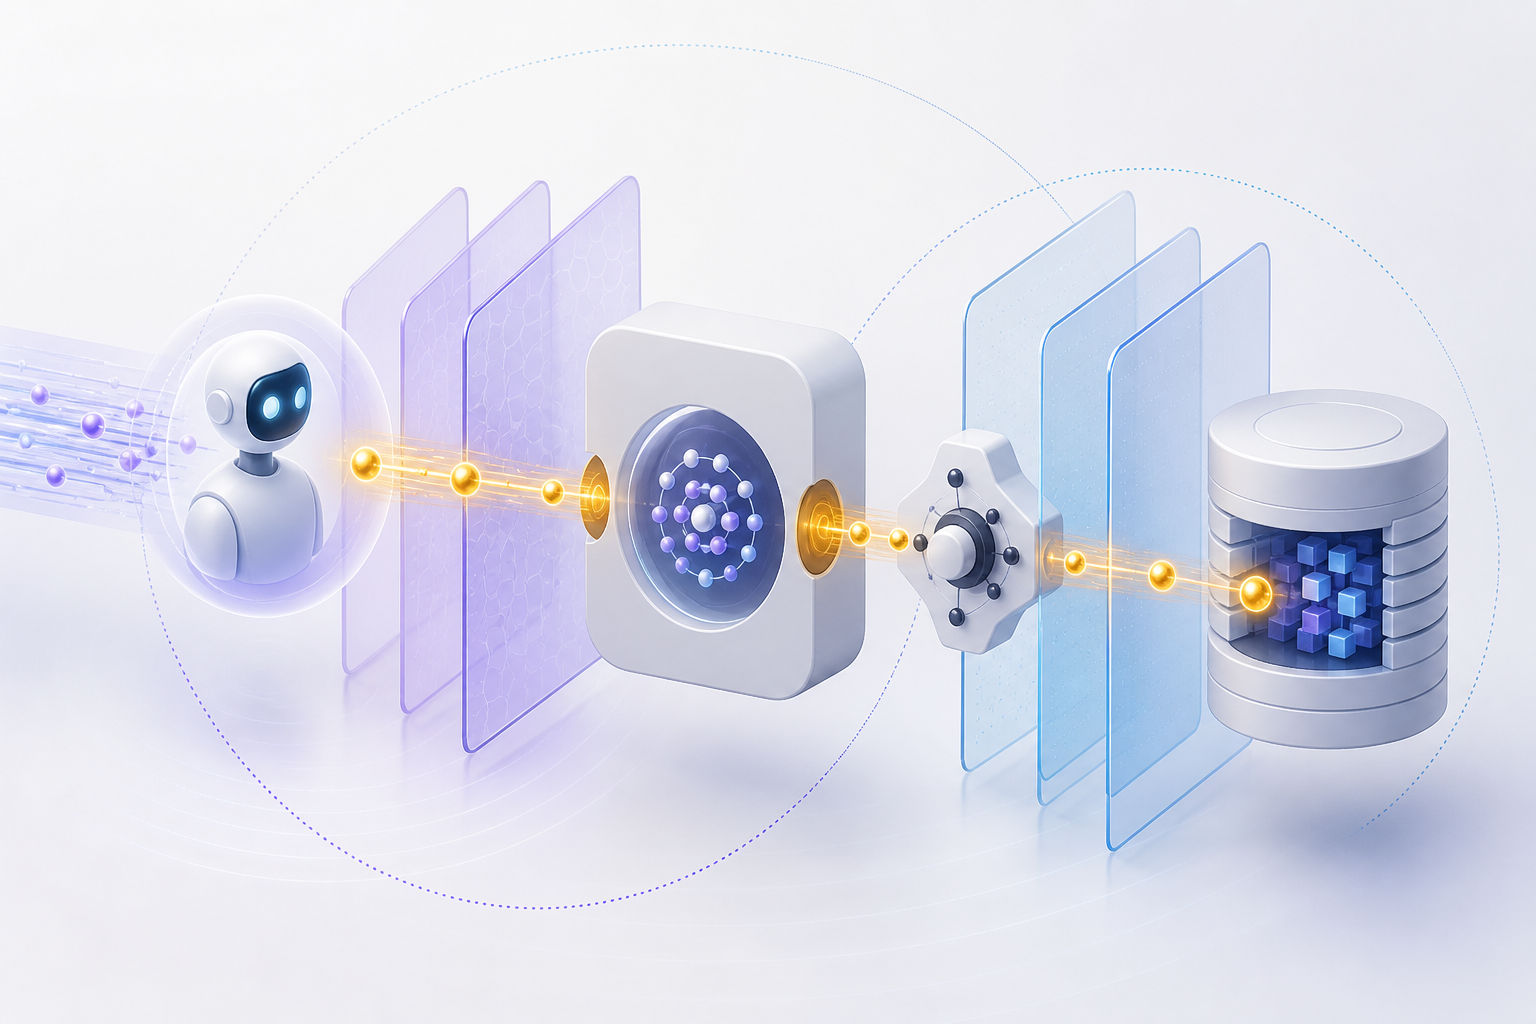
더 나은 설계는 조회 과정에 ID와 인가 컨텍스트를 전달하고, 데이터 시스템 또는 도구가 최종 접근 결정을 집행하도록 하는 것이다.
배포 전에 정할 질문
- 각 데이터 소스 호출에서 에이전트는 누구를 대리하는가?
- 인가 결정은 에이전트, 게이트웨이, 도구, 데이터 저장소 중 어디서 집행되는가?
- 로그로 요청자, 도구 호출, 거부 결과를 확인할 수 있는가?
- 컨텍스트 전파 실패 시 안전하게 거부하는가?
경계가 분명한 데이터로 시험하라
사내 공개 데이터와 그룹 제한 데이터를 함께 쓰는 파일럿이 적합하다. 권한이 다른 두 사용자로 같은 질문을 했을 때 정책상 필요하면 결과도 달라야 한다.
답변 품질만 평가하지 말고 제한된 내용, 메타데이터, 경로가 노출되지 않는지도 검증해야 한다.
5분 요약
- 에이전트에는 서비스 자격 증명뿐 아니라 호출자 컨텍스트가 필요하다.
- 인가는 도구와 데이터 호출 전반에서 유지되어야 한다.
- 로그는 사용자, 도구, 정책 결정을 연결해야 한다.
- 실제 권한 차이를 가진 데이터로 검증한다.
참고 자료
- Propagate user authorization context in AI agents with Amazon Bedrock AgentCore
- Implement custom authentication for tools integration using request Lambda interceptor in AgentCore Gateway
- Wiz Red Agent Finds Its Way Into Snowflake’s Internal Jira Through a Flaw in a GitHub Copilot–Assisted PR
- The Closed Loop Remediation Playbook with Wiz
- Securing Data in the AI era
- Wiz at Black Hat 2026: Driving AI Threat Readiness
- Introducing the Wiz Sensor for Developer Workstations to Protect Endpoints in the AI Era
개발자가 주목해야 하는 이유
에이전트가 요청자가 누구인지 모르면 해당 사용자가 볼 수 없는 데이터를 반환할 수 있다.
권장 조치
- 1Trial authorization-context propagation in one internal data agent before scaling access.