빠른 요약
- Wiz는 AI가 데이터 위험의 맥락을 바꾼다고 말한다. 조직은 어떤 데이터가 연결됐고 어떻게 노출되며 왜 위험한지 이해해야 한다. 이는 신뢰할 수 있는 에이전트와 복구 자동화의 전제다.
- 넓은 권한을 가진 에이전트는 기존의 데이터 분류, 노출, 접근 권한 문제를 더 크게 증폭할 수 있다.
- Assess data ownership, exposure, and access boundaries before allowing agents to retrieve from each source.
무슨 일이 있었나
AI가 모든 데이터 위험을 새로 만드는 것은 아니지만, 기존 접근 경로를 더 쉽게 악용하게 만들 수 있다. 에이전트가 여러 소스의 데이터를 결합할수록 security는 무엇이 연결됐고 어떻게 노출되며 어떤 맥락에 있는지를 물어야 한다.
Wiz의 AI 시대 데이터 보안 논의는 연결 관계, 노출, 원인을 이해하는 일이 중요해졌다고 강조한다.
에이전트 접근은 데이터 문제다
에이전트는 단순한 새 인터페이스가 아니다. 데이터 저장소, 문서, SaaS를 가로지르는 새 조회 경로를 만든다. 분류, 권한, 소유권이 불명확하면 에이전트는 그 약점을 더 큰 규모로 드러낼 수 있다.
에이전트가 무해한 질문에만 답할 것이라는 가정으로 권한을 부여해서는 안 된다. 민감 데이터, 허용된 소스, 에이전트가 대리할 수 있는 사용자를 정해야 한다.
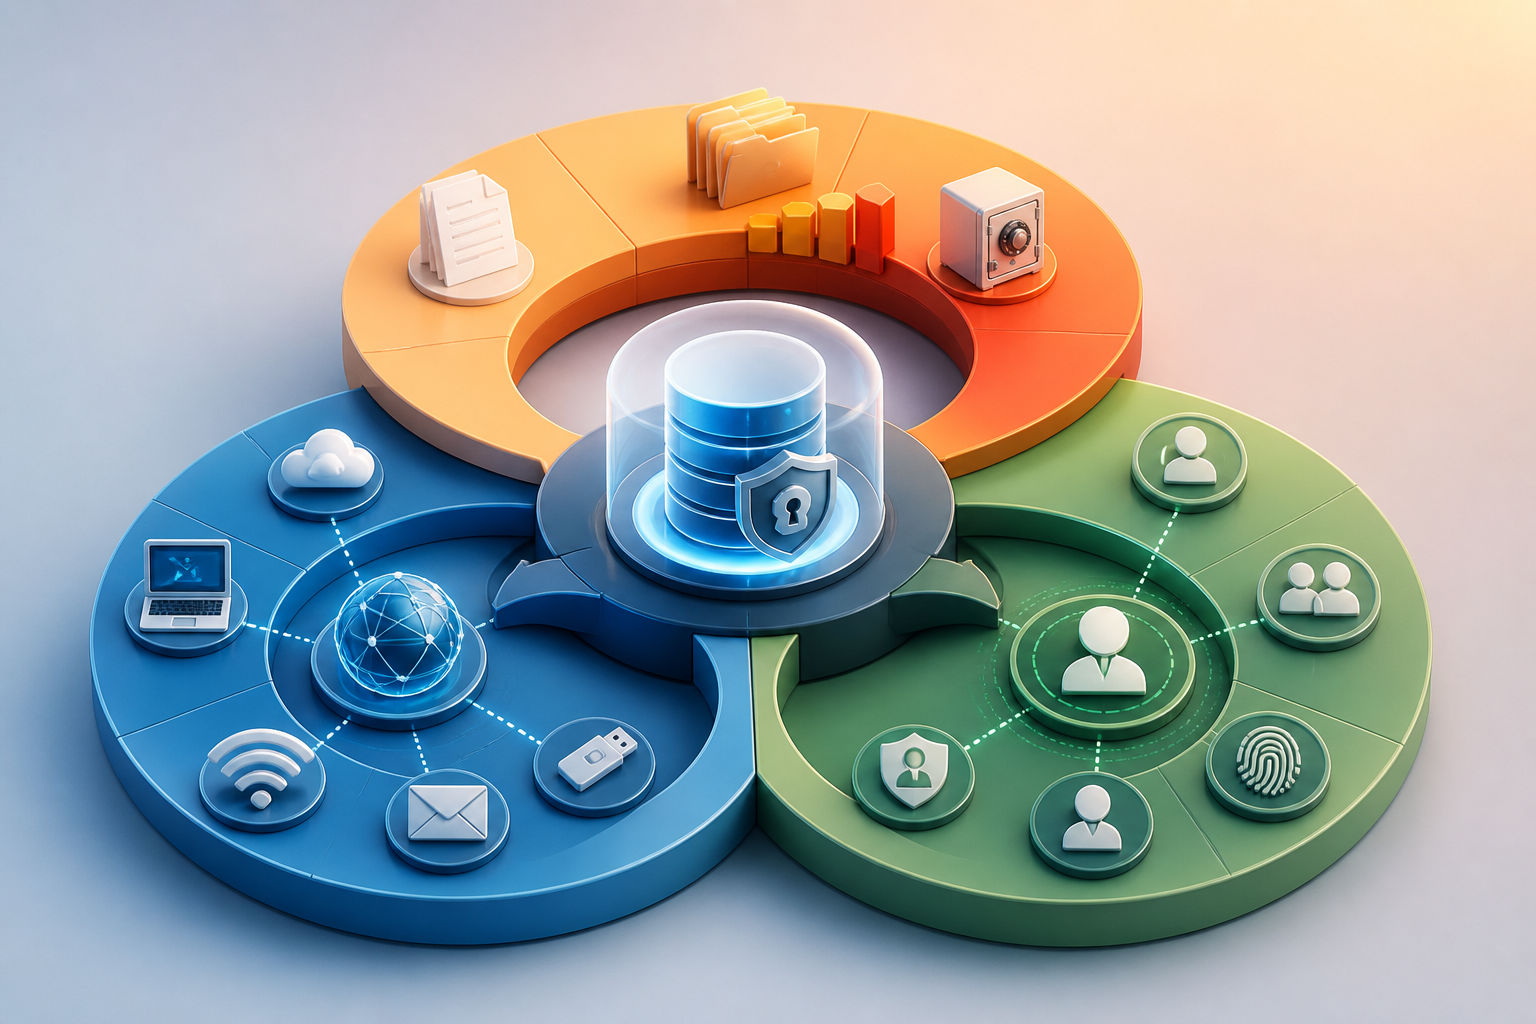
세 가지 맥락을 다시 연결하라
- 데이터: 유형, 소유자, 민감도.
- 노출: 데이터에 접근하거나 공유할 수 있는 위치.
- ID: 데이터를 요청하는 사용자, 워크로드, 에이전트.
이 세 층을 연결해야 개별 구성이나 자산이 아닌 실제 위험을 평가할 수 있다.
에이전트 확장 전에 가드레일을 둬라
데이터 소스 인벤토리와 접근 상태를 에이전트 배포 조건으로 사용하자. 소유자가 없거나 정책이 불명확하거나 권한이 과도한 소스는 문제가 해결될 때까지 자동 조회 범위에서 제외해야 한다.
이것은 안전한 복구의 전제이기도 하다. 데이터와 접근 경로에 미치는 영향을 모르면 자동화는 문제를 안정적으로 고칠 수 없다.
5분 요약
- AI는 새 조회 경로를 통해 기존 데이터 위험을 증폭할 수 있다.
- 연결 관계, 노출, 원인은 핵심 security 맥락이다.
- 데이터, 노출, ID 정보를 연결해야 한다.
- 소유자와 정책이 명확한 소스에만 에이전트를 확장한다.
참고 자료
- Propagate user authorization context in AI agents with Amazon Bedrock AgentCore
- Implement custom authentication for tools integration using request Lambda interceptor in AgentCore Gateway
- Wiz Red Agent Finds Its Way Into Snowflake’s Internal Jira Through a Flaw in a GitHub Copilot–Assisted PR
- The Closed Loop Remediation Playbook with Wiz
- Securing Data in the AI era
- Wiz at Black Hat 2026: Driving AI Threat Readiness
- Introducing the Wiz Sensor for Developer Workstations to Protect Endpoints in the AI Era
개발자가 주목해야 하는 이유
넓은 권한을 가진 에이전트는 기존의 데이터 분류, 노출, 접근 권한 문제를 더 크게 증폭할 수 있다.
권장 조치
- 1Assess data ownership, exposure, and access boundaries before allowing agents to retrieve from each source.