빠른 요약
- Wiz CIRT는 다수 조직을 겨냥한 캠페인 대응 경험을 바탕으로 GitHub PAT 침해 조사 방법을 제시했다. 효과적인 대응은 토큰을 소유자, 저장소, API 활동, 후속 권한과 연결한다.
- PAT의 scope에 따라 저장소 접근이나 workflow 변경 권한이 생길 수 있다. 즉시 폐기는 필요하지만 이미 수행된 작업을 알려주지는 않는다.
- 토큰 소유자, scope, 저장소, 감사 이벤트, CI 실행, 관련 자격 증명을 포괄하는 PAT 조사 질의를 만들고 훈련하세요.
무슨 일이 있었나
GitHub personal access token이 노출됐을 때 즉시 폐기하는 일은 필수적인 초기 차단 조치다. 하지만 조사의 전부는 아니다. 토큰은 소유자, scope, 유효 기간, 이를 신뢰하는 시스템에 따라 영향이 달라지는 ID 자격 증명이다.
Wiz CIRT는 다수 조직을 겨냥한 협력형 캠페인 대응 사례를 바탕으로 GitHub PAT 침해 조사 플레이북을 공개했다. 사고 전부터 로그 질의와 소유권 관계를 준비해야 하는 이유다.
토큰을 접근 권한 그래프에 놓아라
소유자, 접근 가능한 저장소, scope, 생성 시점, 사용하는 workflow와 integration부터 확인한다. 로그가 허용하는 범위에서 clone, 저장소 변경, workflow 수정, 새 토큰 생성, 조직 권한 이벤트와 이상 활동을 비교한다.
이상한 이벤트가 모두 침해를 뜻하지는 않는다. 그러나 시간 순서가 명확한 이벤트 체인은 증거와 가설을 구분한다.
차단과 증적 보존을 함께 수행하라
- 실제 권한에 따라 의심 토큰과 관련 자격 증명을 폐기 또는 교체한다.
- 보존 기간이 지나기 전에 audit log, CI 로그, 이벤트 세부 정보를 보관한다.
- 관련 시간 범위의 저장소, 시크릿, workflow, collaborator 변경을 검토한다.
- 장기 토큰, 공유 토큰, 소유자가 불명확한 자동화를 찾는다.
하나의 토큰이 만능키가 되지 않게 설계하라
지원되는 경우 단기 또는 워크로드별 자격 증명을 우선하고 scope를 최소화하며 소유자를 명확히 한다. 소스 읽기, workflow 수정, 아티팩트 배포 권한을 분리하면 단일 자격 증명 침해의 영향을 줄일 수 있다.
다음으로 볼 항목
Wiz CIRT의 PAT 조사 교훈을 조직의 GitHub 로깅 환경에 맞춰 플레이북으로 만들고, 테스트 토큰으로 한 번 훈련하라.
5분 요약
- 토큰 폐기는 활동 재구성을 대체하지 않는다.
- 보존 기간 전에 감사 증적을 확보한다.
- 저장소, workflow, 시크릿, 권한을 같은 시간 범위에서 검토한다.
- 자격 증명의 scope와 유효 기간을 줄인다.
Image brief for editors
These production notes are not part of the published article. Create and insert the images before approval.
Thumbnail
Suggested placement: Article cover image
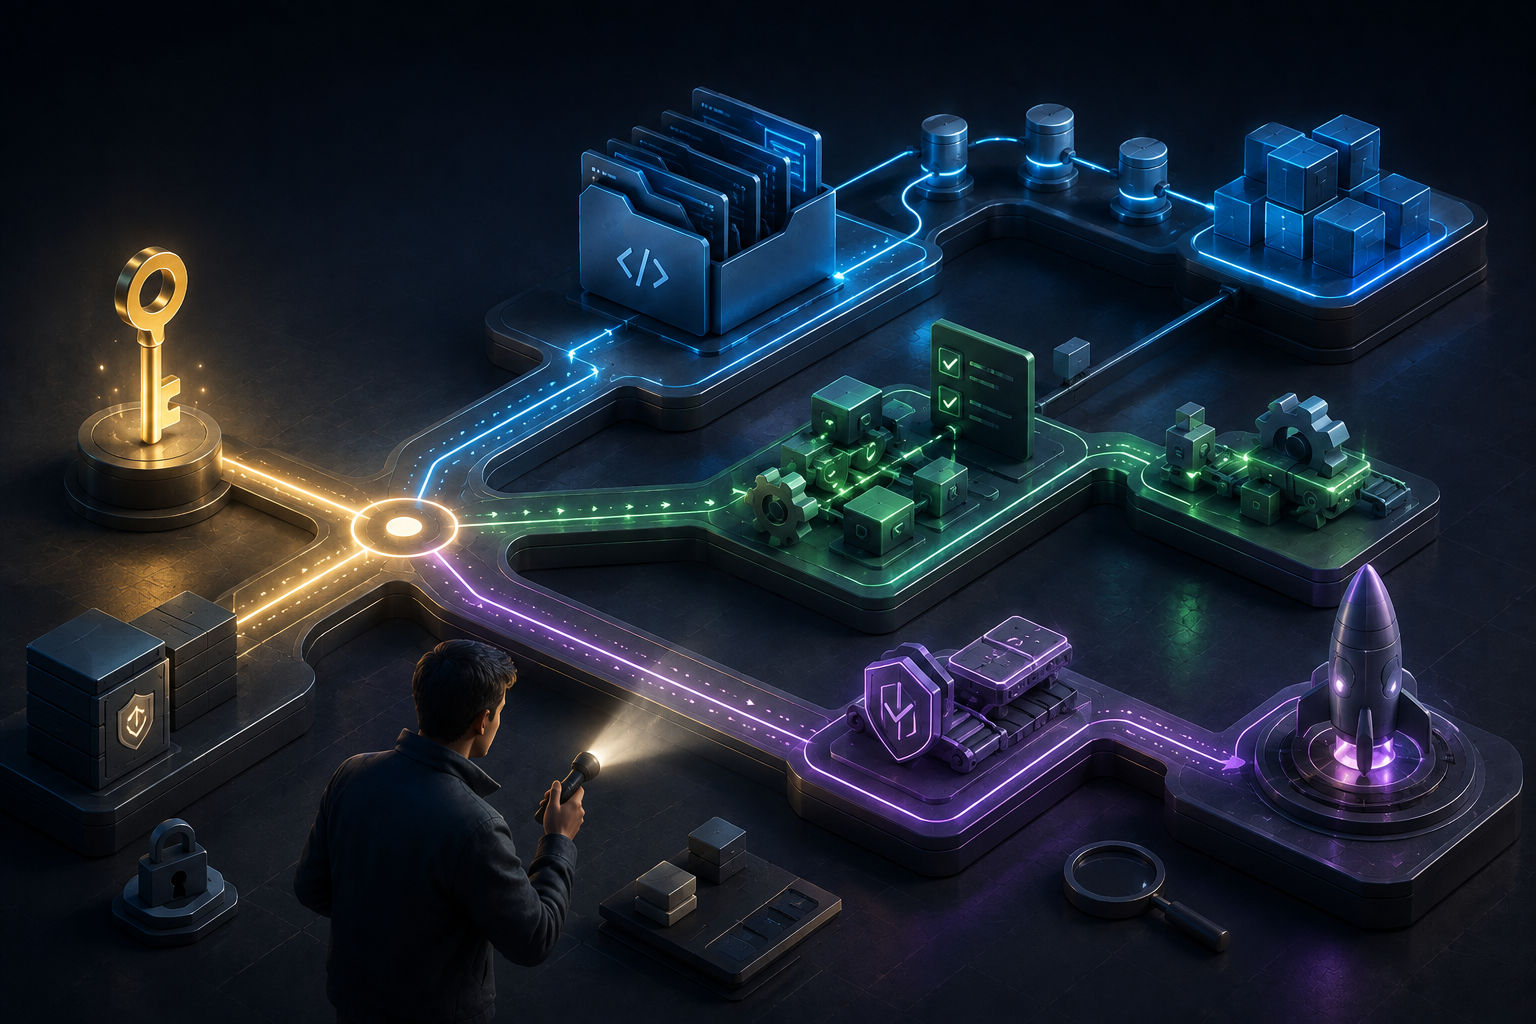
Image prompt: Editorial illustration of a single access key branching into repository, automation, and release paths, with an investigator tracing the paths, no text or logos
Suggested alt text: 저장소, 자동화, 릴리스 경로에 연결된 하나의 액세스 토큰
In-article image 1
Suggested placement: After the “토큰을 접근 권한 그래프에 놓아라” section
Image prompt: Technical editorial illustration of an incident investigator preserving event records while rotating a key and isolating access routes, no text, logos, or interface
Suggested alt text: 이벤트 증적을 보존하며 자격 증명을 교체하는 조사자
참고 자료
- Securing open source software, together
- Supply Chain Security Analysis of a 9.5M-Install VS Code Extension
- Rust Supply Chain Attack on arrayref: Significant Overlap with DPRK Campaigns
- How to Investigate GitHub PAT Compromise: Lessons From a Multi-Organization Campaign
- Closing the Blind Spot: Securing Personal Repositories in the Software Supply Chain
- keyv and cacheable npm Package Hijacked in Supply Chain Attack
개발자가 주목해야 하는 이유
PAT의 scope에 따라 저장소 접근이나 workflow 변경 권한이 생길 수 있다. 즉시 폐기는 필요하지만 이미 수행된 작업을 알려주지는 않는다.
권장 조치
- 1토큰 소유자, scope, 저장소, 감사 이벤트, CI 실행, 관련 자격 증명을 포괄하는 PAT 조사 질의를 만들고 훈련하세요.