빠른 요약
- 개인 저장소에는 조직 통제 밖의 업무 관련 코드와 시크릿이 남을 수 있다. 모든 개인 저장소를 무해하거나 동일하게 위험하다고 보는 방식은 해결책이 아니다.
- 개발자는 실험, fork, 자동화에 개인 저장소를 사용할 수 있다. 시크릿과 소유권 관계가 분산되면 발견과 조치가 느려진다.
- Create a work-related repository inventory by owner, application, and credential type; validate active credentials first.
무슨 일이 있었나
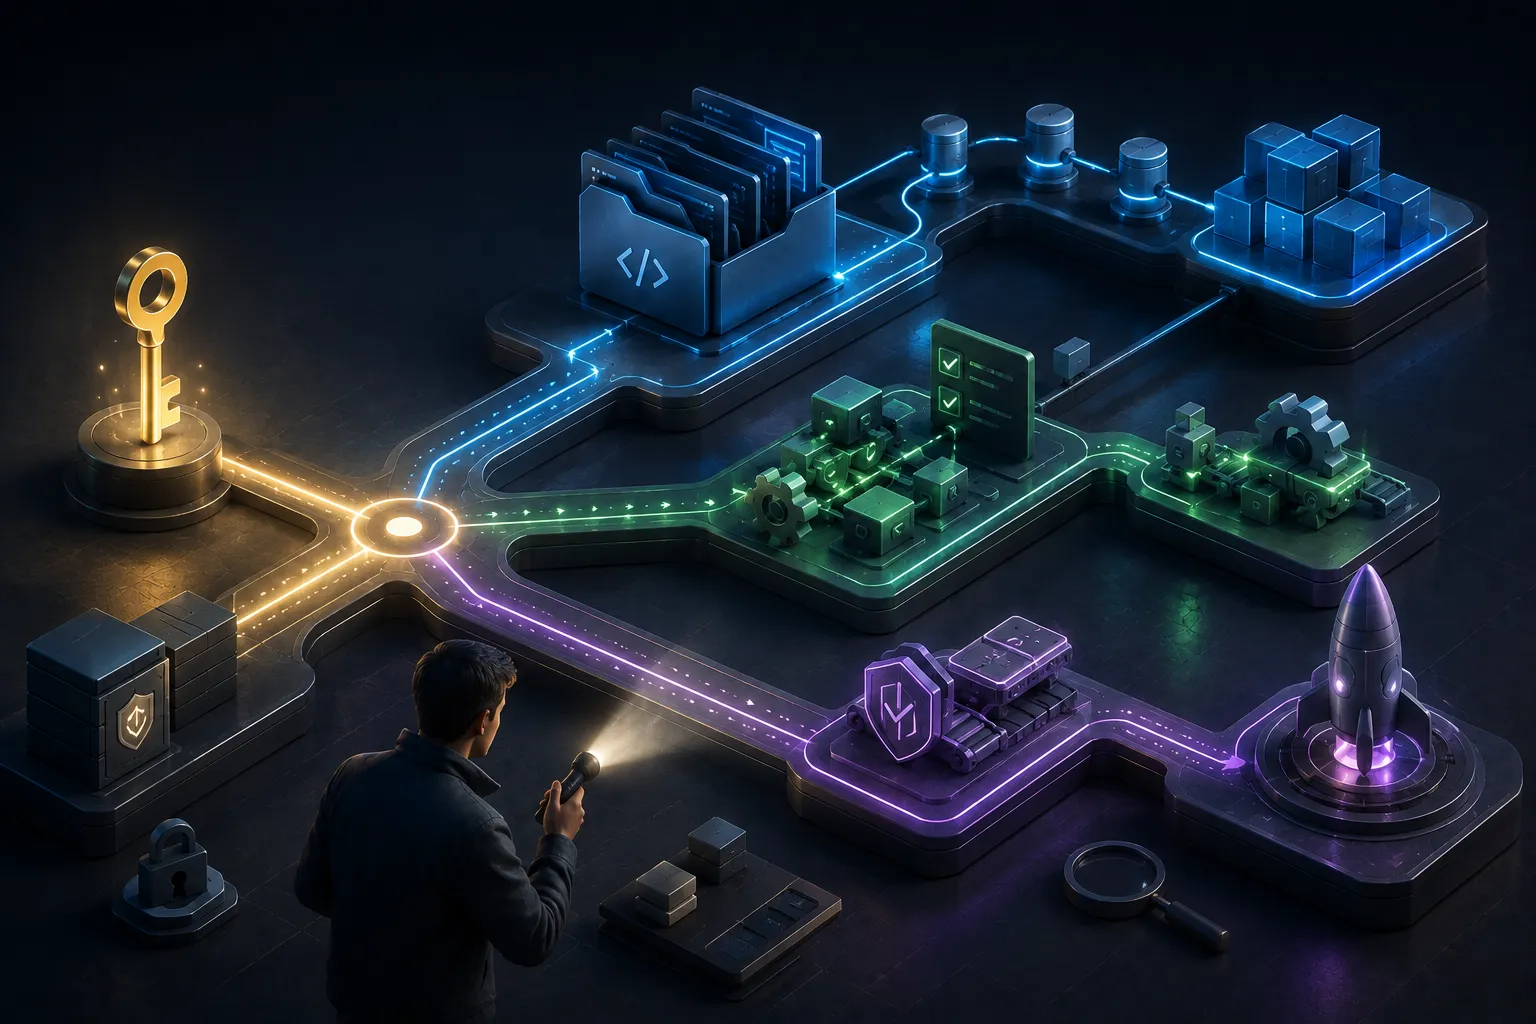
개인 저장소와 업무의 경계가 항상 분명한 것은 아니다. fork, PoC, 자동화 스크립트, 복사한 설정은 공식 organization 밖에 업무 관련 코드나 시크릿을 남길 수 있다.
Wiz는 개인 저장소가 기업 시크릿이 조용히 빠져나가는 장소가 될 수 있다고 경고하며, 개발자와의 연계 및 실제 위험 검증을 강조한다. 모든 개인 저장소를 같은 수준의 노출로 취급하는 것보다 유용한 접근이다.
문제는 공개 여부만이 아니라 관계다
private 저장소라도 유효한 자격 증명, 내부 데이터, 특권 workflow가 있으면 위험할 수 있다. 반대로 민감한 자산이 없다면 public 저장소라는 이유만으로 사고가 확정되지는 않는다. 콘텐츠, 접근 범위, 시크릿의 유효성을 확인해야 한다.
보안 팀에는 소유자, 관련 프로젝트, 자격 증명 유효성, 콘텐츠의 clone·파이프라인 유입 여부라는 맥락이 필요하다.
개발자와 자산을 중심으로 목록화하라
- 업무 코드, 자동화, 시크릿을 둘 수 있는 승인 위치를 정의한다.
- 조직 정책과 개인정보 의무에 맞는 신고 또는 발견 절차를 만든다.
- 관련 저장소를 소유자, 팀, 애플리케이션, 자격 증명 유형에 연결한다.
- 토큰처럼 보이는 문자열 수만 세지 말고 유효성을 검증한 뒤 필요 시 폐기, 교체, 이력 삭제를 수행한다.
시크릿 복사의 유인을 없애라
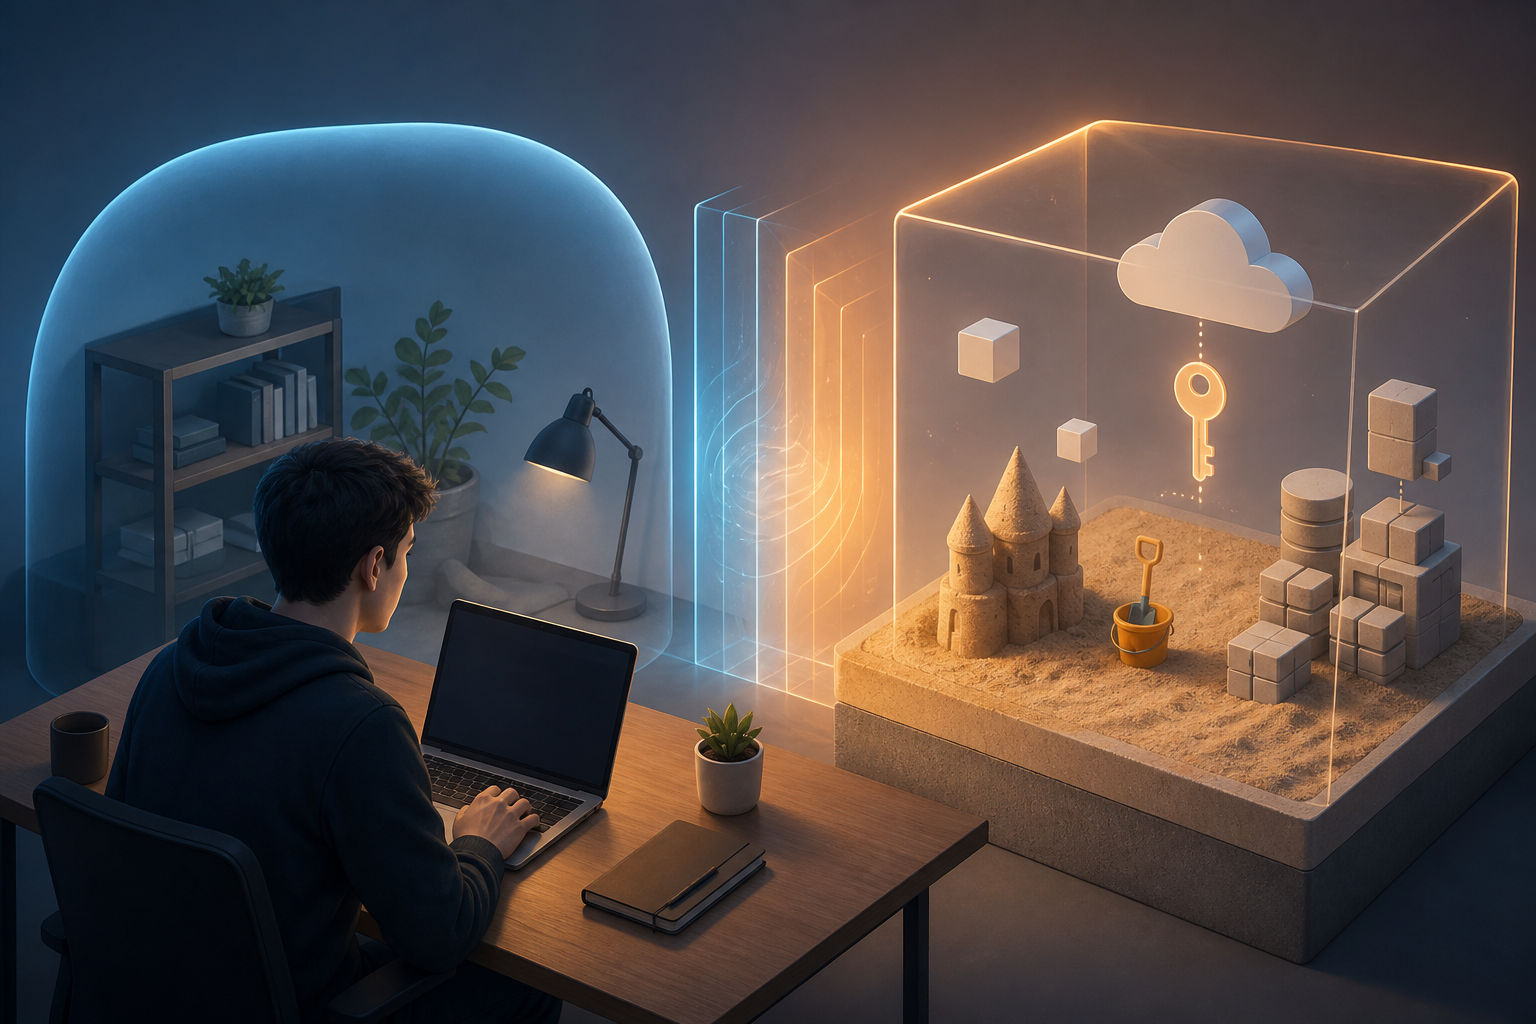
샌드박스, 프로젝트 템플릿, CI 시크릿 주입, 관리형 fork 경로를 제공하면 실험을 위해 개인 저장소에 자격 증명을 둘 필요가 줄어든다. 안전한 경로가 편리해야 정책도 작동한다.
다음으로 볼 항목
Wiz의 개인 저장소 분석처럼 발견 뒤의 위험 검증과 조치까지 측정하라.
5분 요약
- 개인 저장소는 기업 공급망의 연장선일 수 있다.
- 맥락, 접근 권한, 시크릿 유효성을 평가한다.
- 저장소를 소유자, 애플리케이션, 자격 증명에 연결한다.
- 안전한 실험 경로로 그림자 업무를 줄인다.
참고 자료
- Securing open source software, together
- Supply Chain Security Analysis of a 9.5M-Install VS Code Extension
- Rust Supply Chain Attack on arrayref: Significant Overlap with DPRK Campaigns
- How to Investigate GitHub PAT Compromise: Lessons From a Multi-Organization Campaign
- Closing the Blind Spot: Securing Personal Repositories in the Software Supply Chain
- keyv and cacheable npm Package Hijacked in Supply Chain Attack
개발자가 주목해야 하는 이유
개발자는 실험, fork, 자동화에 개인 저장소를 사용할 수 있다. 시크릿과 소유권 관계가 분산되면 발견과 조치가 느려진다.
권장 조치
- 1Create a work-related repository inventory by owner, application, and credential type; validate active credentials first.