IMPORTANT영향력이 커서 우선적으로 살펴봐야 하는 변화입니다.보안
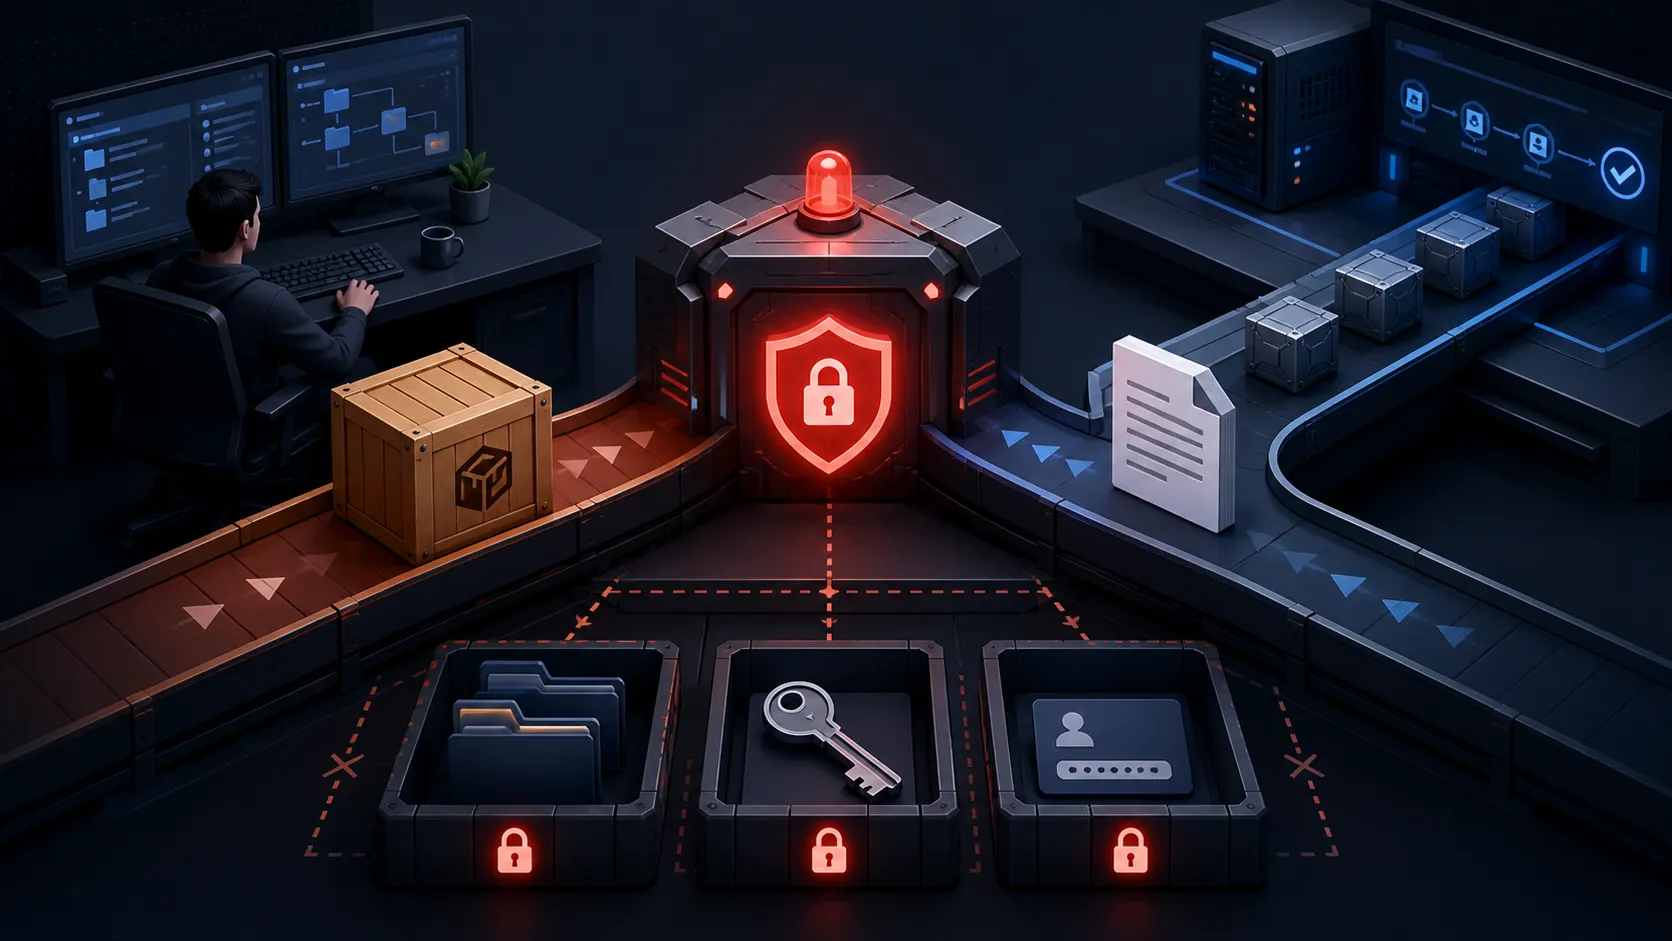
공급망 보안, 의존성뿐 아니라 개발 도구까지 관리해야 한다
악성 Rust 크레이트와 악용 가능한 VS Code 확장 동작에 관한 보고서는 공급망 위험이 프로덕션 의존성에만 머물지 않는다는 점을 보여준다. 에디터, 빌드 시스템, 플러그인 생태계도 애플리케이션 패키지와 같은 보안 모델에서 관리해야 한다.
현지화된 기사와 출처 정보를 준비하고 있습니다.
검증되고 게시된 콘텐츠만 검색합니다.
악성 Rust 크레이트와 악용 가능한 VS Code 확장 동작에 관한 보고서는 공급망 위험이 프로덕션 의존성에만 머물지 않는다는 점을 보여준다. 에디터, 빌드 시스템, 플러그인 생태계도 애플리케이션 패키지와 같은 보안 모델에서 관리해야 한다.
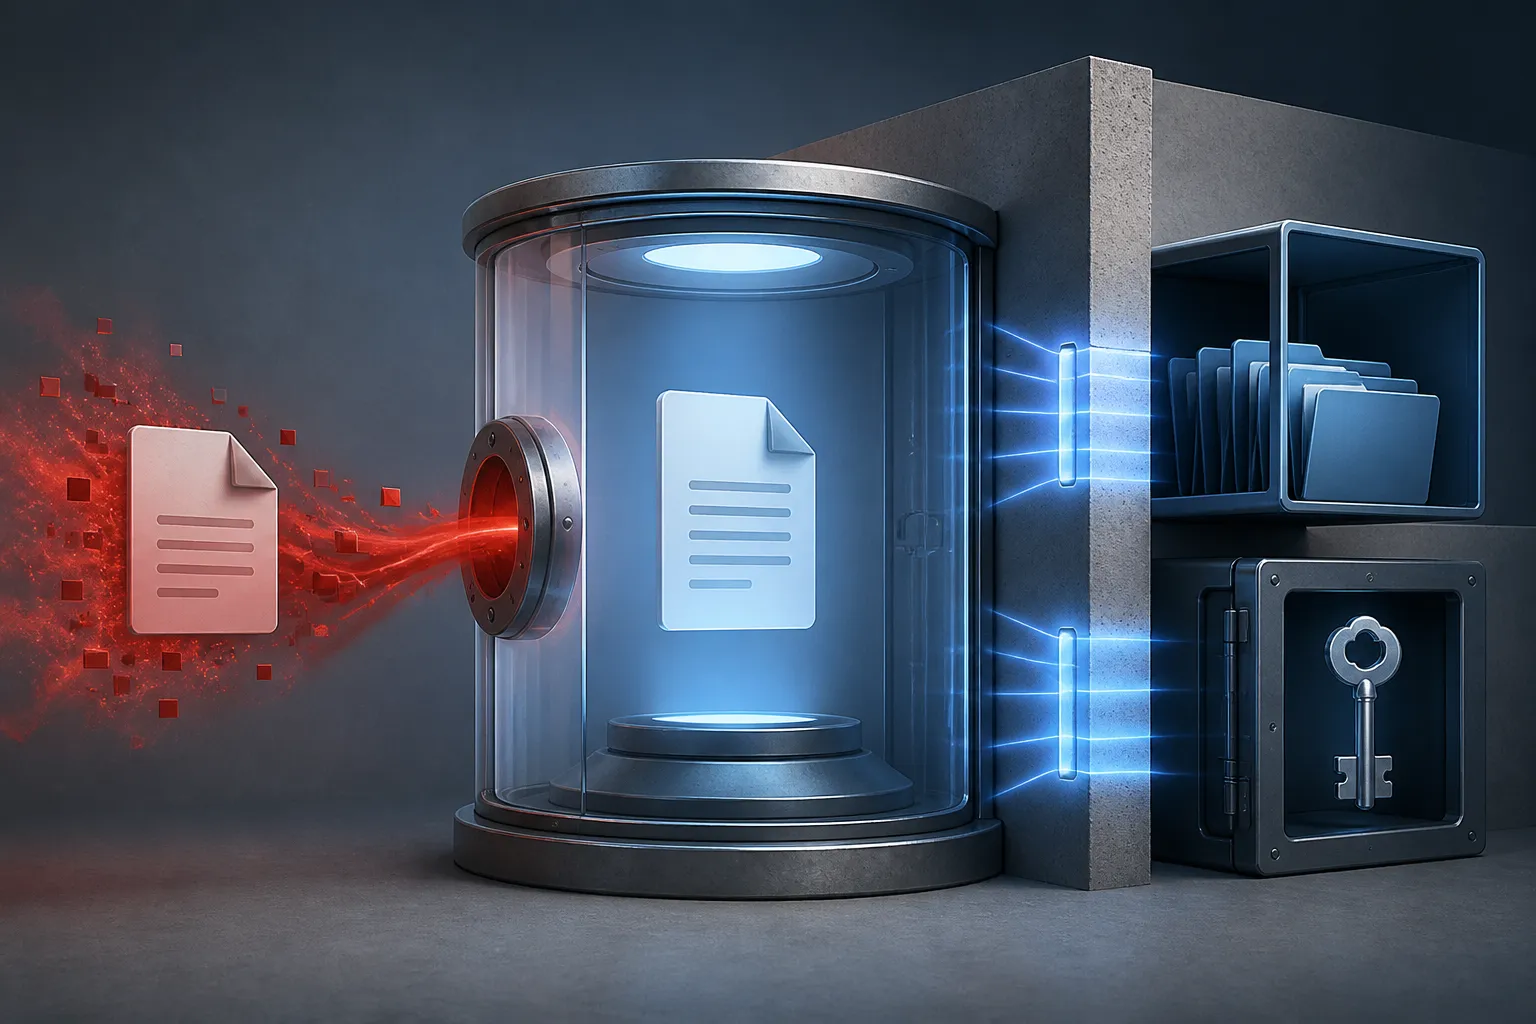
에디터 확장 프로그램은 자동 업데이트되고 개발자 권한으로 실행되지만, 소프트웨어 자산 목록에서는 빠지기 쉽다. Markdown Preview Enhanced 연구는 이를 공급망 보안 범위에 넣어야 하는 이유를 보여 준다.