빠른 요약
- Cloudflare는 에이전트 애플리케이션의 어려운 두 부분, 즉 MCP 기반 도구 연결과 AI Search 기반 사설 데이터 검색을 제품화하고 있다. 통합 부담은 줄어들지만 데이터와 접근 권한의 책임까지 사라지지는 않는다.
- 유용한 에이전트는 관련 맥락을 찾아야 하고, 때로는 도구를 써야 한다. 관리형 인프라는 개발 속도를 높이지만 데이터와 행동의 경계는 팀이 계속 책임져야 한다.
- 승인된 문서로 읽기 전용 파일럿을 만든 뒤, 도구 호출은 권한과 행동 단위로 하나씩 평가하세요.
무슨 일이 있었나
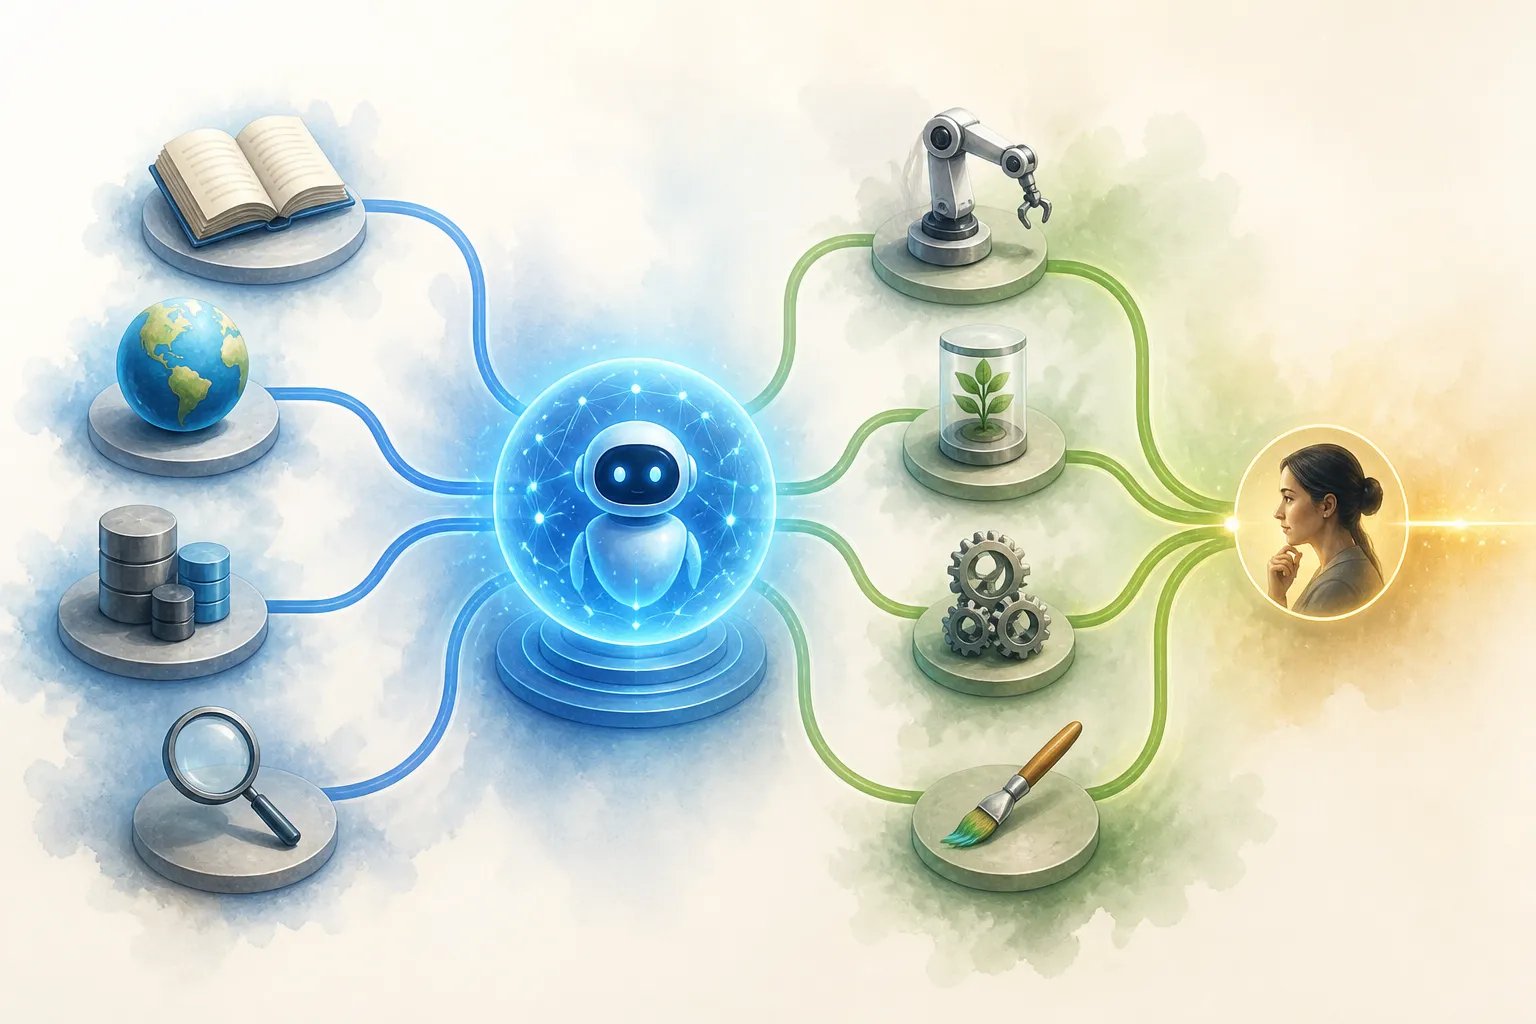
제품에서 유용한 에이전트는 대개 언어 모델만으로 충분하지 않다. 관련 데이터를 찾아야 하며, 많은 경우 도구도 사용해야 한다. 이 요구사항은 인덱싱, 검색, 인증, 엔드포인트, 연결 운영이라는 인프라 작업으로 이어진다.
Cloudflare의 최근 발표는 이 구성 요소가 에이전트 애플리케이션용 서비스와 프로토콜로 더 많이 패키징되고 있음을 보여준다.
AI Search는 사설 컨텍스트 검색을 겨냥한다
Cloudflare AI Search는 Cloudflare primitive를 직접 조합하지 않고 데이터를 지정해 개인 파일과 웹사이트를 검색하는 방법으로 소개됐다. 발표에는 새 가격 모델의 프리뷰를 공유한다는 내용도 포함됐다.
개발자에게는 내부 문서에서 검색 또는 에이전트 경험까지의 경로가 짧아질 수 있다는 뜻이다. 다만 검색 가능하다는 것이 곧 컨텍스트에 넣어도 된다는 뜻은 아니다. 데이터 분류, 보존 정책, 사용자별 접근 제어는 별도로 설계해야 한다.
MCP는 도구 연결의 배포 마찰을 낮춘다
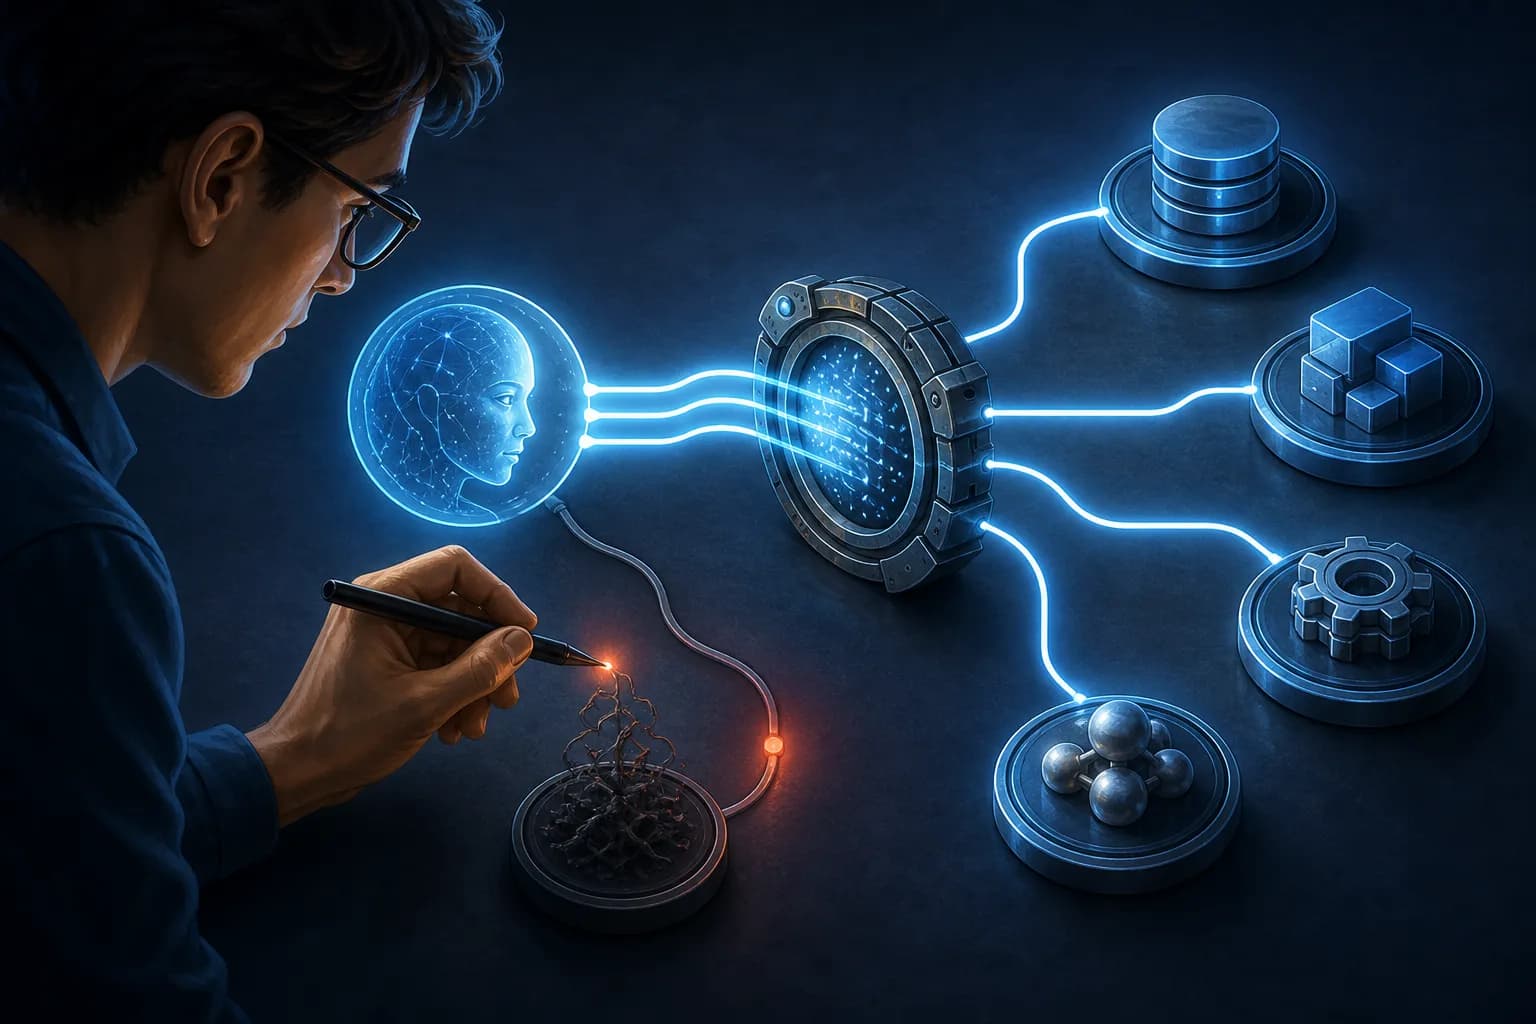
Cloudflare의 차세대 MCP 글에 따르면 MCP 코어는 stateless 방식으로 다시 작성돼 Workers에서 동작하며, 프로토콜 업그레이드, 기능 수명 주기, SDK 마이그레이션 경로를 제공한다. 에이전트와 도구의 연결을 보다 표준화된 인프라 계층으로 다루기 시작했다는 신호다.
Stateless 동작은 엣지와 서버리스 배포에 잘 맞을 수 있다. 그러나 애플리케이션 상태가 사라지는 것은 아니다. 세션, 사용자 신원, 인가, 장기 작업 상태를 어디에 둘지는 여전히 팀이 정해야 한다.
검색 권한과 행동 권한을 분리하라
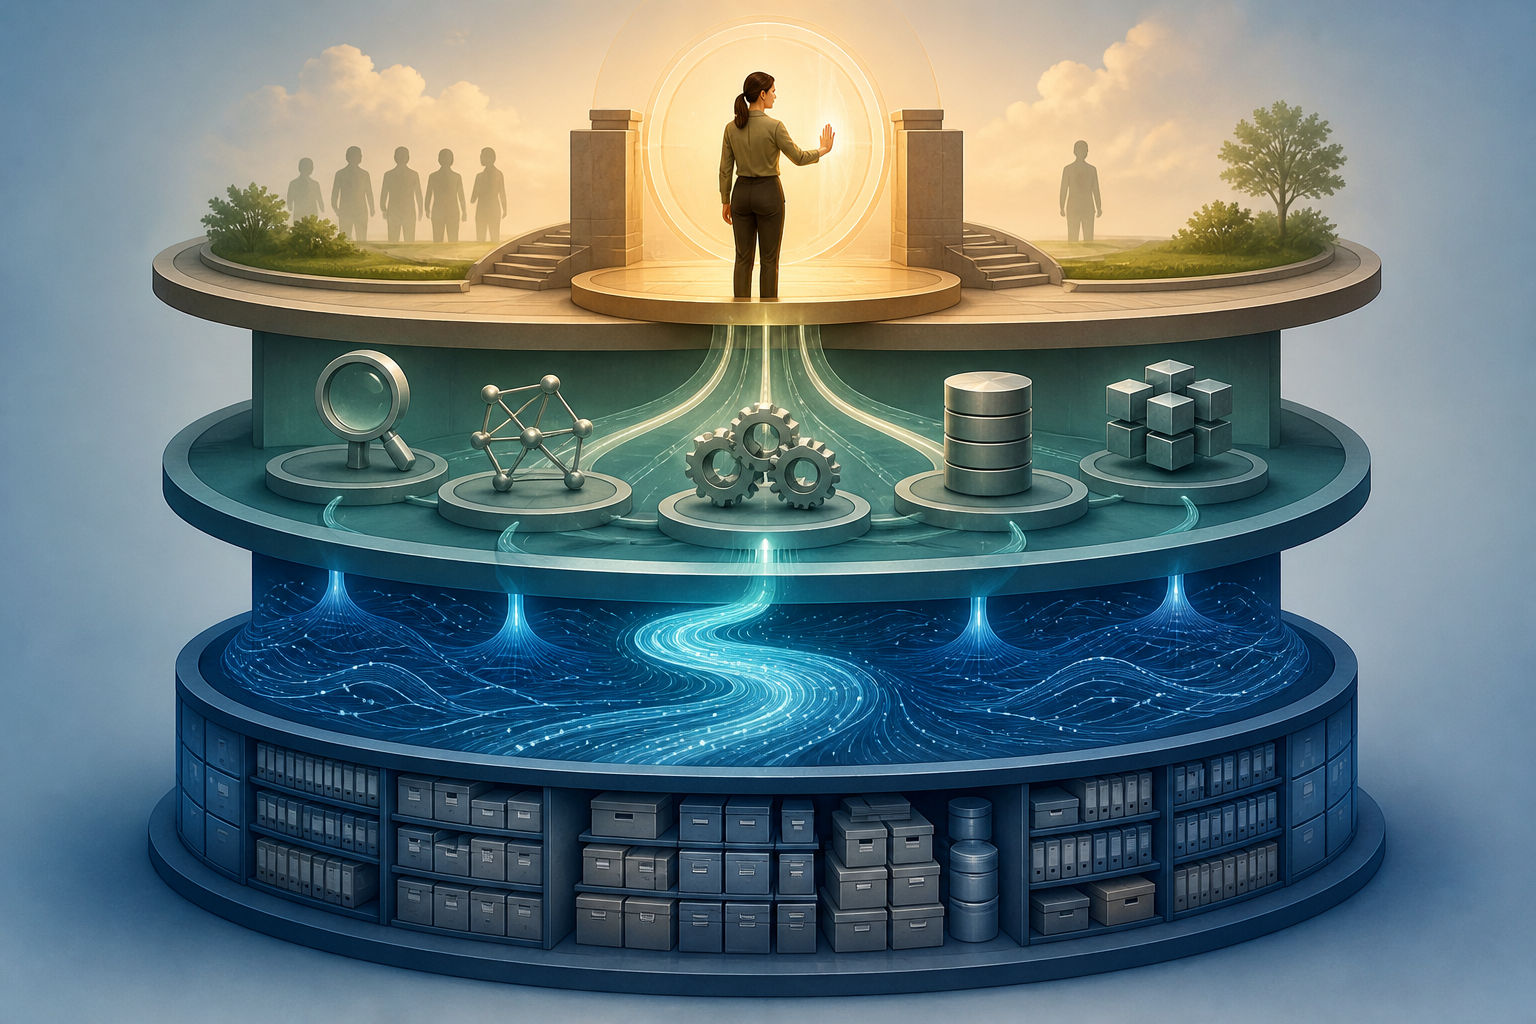
검색은 정보를 반환하지만 도구 호출은 외부 세계를 바꿀 수 있다. 두 기능에 같은 신뢰 수준을 적용해서는 안 된다. 문서를 검색할 수 있는 에이전트가 티켓 생성, 설정 변경, 배포 실행까지 할 수 있어야 하는 것은 아니다.
- 데이터 계층에서는 어떤 소스를 인덱싱할지와 ACL을 확인한다.
- 검색 계층에서는 결과의 관련성과 출처 추적 가능성을 평가한다.
- 도구 계층에서는 최소 권한과 allowlist를 적용한다.
- 실행 계층에서는 승인과 감사 로그로 변경 책임을 분명히 한다.
가치 있는 첫 실험
승인된 운영 문서처럼 소유자가 명확한 작은 코퍼스에서 읽기 전용 에이전트로 시작하라. 답변이 올바른 문서를 가리키는지, 사용자가 여전히 수동 검색을 하는지, 어떤 질문에서 실패하는지 측정한다.
그다음에만 좁은 권한과 확인 절차를 갖춘 영향도 낮은 도구를 추가한다. 새 인프라는 구축 시간을 줄일 뿐, 시스템의 안전 경계를 대신하지 않는다.
5분 요약
- AI Search는 에이전트용 사설 데이터 검색을 패키징한다.
- Workers의 새 MCP 코어는 도구 통합 마찰을 낮추는 방향이다.
- 검색과 실행은 서로 다른 권한과 통제가 필요하다.
- 작은 코퍼스와 출처 기반 평가를 갖춘 읽기 전용부터 시작하라.
참고 자료
- Cloudflare AI Search: give your agents a search engine for your data
- The next generation of MCP
- Building an open Agentic Internet: readable, discoverable, callable, and payable
- How to bring your software delivery workflow into GitHub with agent apps
- The new GitHub Copilot experience in Slack
- Shared agentic work with GitHub Copilot in Microsoft Teams
- Introducing Agent Plugins
- Introducing the new v0 API
개발자가 주목해야 하는 이유
유용한 에이전트는 관련 맥락을 찾아야 하고, 때로는 도구를 써야 한다. 관리형 인프라는 개발 속도를 높이지만 데이터와 행동의 경계는 팀이 계속 책임져야 한다.
권장 조치
- 1승인된 문서로 읽기 전용 파일럿을 만든 뒤, 도구 호출은 권한과 행동 단위로 하나씩 평가하세요.