빠른 요약
- MCP는 AI 에이전트와 내부 도구 사이에 새로운 연결면을 만든다. Cloudflare의 프로토콜 수준 탐지 사례는 효과적인 거버넌스가 자산 파악에서 시작해 승인 경로와 정책 집행으로 이어져야 함을 보여준다.
- 어떤 MCP 서버와 연결이 사용 중인지 모르면 최소 권한을 적용하거나 사고를 신뢰성 있게 조사할 수 없다.
- MCP 서버 목록을 만들고 네트워크 텔레메트리와 대조하라. 소유자가 불분명한 연결부터 조사하는 것이 좋다.
무슨 일이 있었나
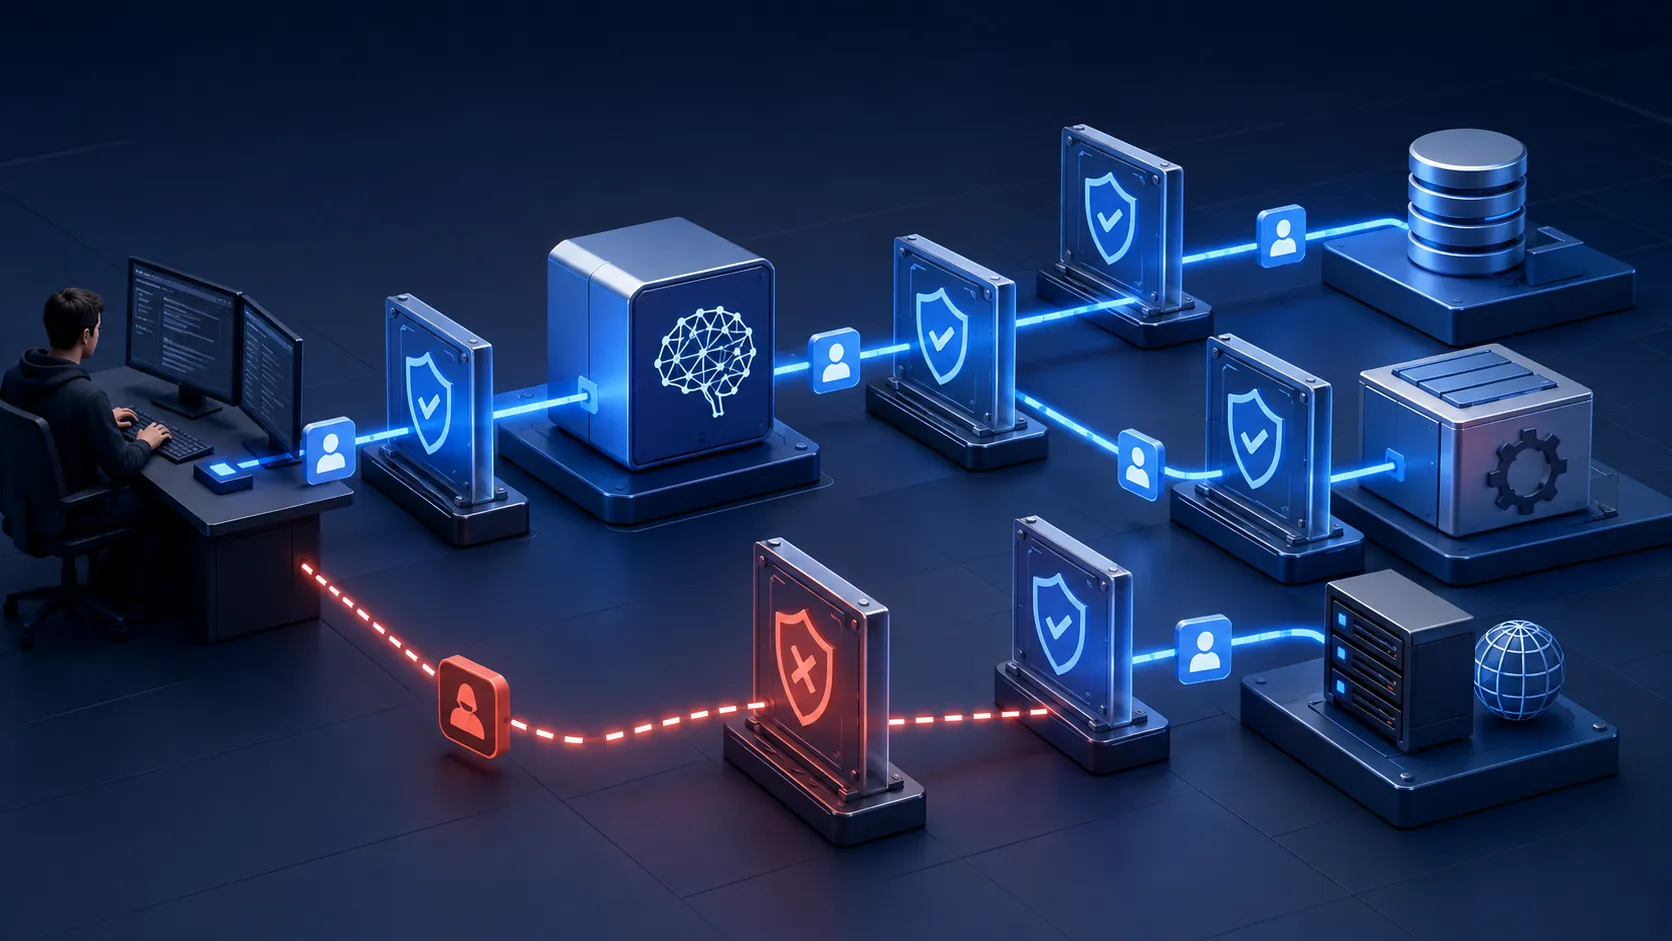
MCP는 모델이 도구를 호출하는 방식에 그치지 않는다. MCP 서버가 내부 API, 데이터, 업무 시스템에 닿는 순간 관측하고 통제해야 할 접근 경로가 된다.
주목할 점은 Cloudflare Gateway가 프로토콜 수준 휴리스틱으로 MCP 요청을 식별하는 방식이다. 신뢰할 서버를 판단하기에 앞서, 실제로 어떤 MCP 연결이 존재하는지 알아야 한다는 현실적인 접근이다.
정책보다 먼저 자산을 찾아야 하는 이유
AI 도구는 여러 팀에서 빠르게 시험되기 쉽다. 이 과정에서 승인 절차를 거치지 않았지만 회사 자원에 연결되는 섀도 MCP가 생길 수 있다. 플랫폼 팀이 관리하는 서버 목록만으로는 전체 사용 현황을 증명하기 어렵다.
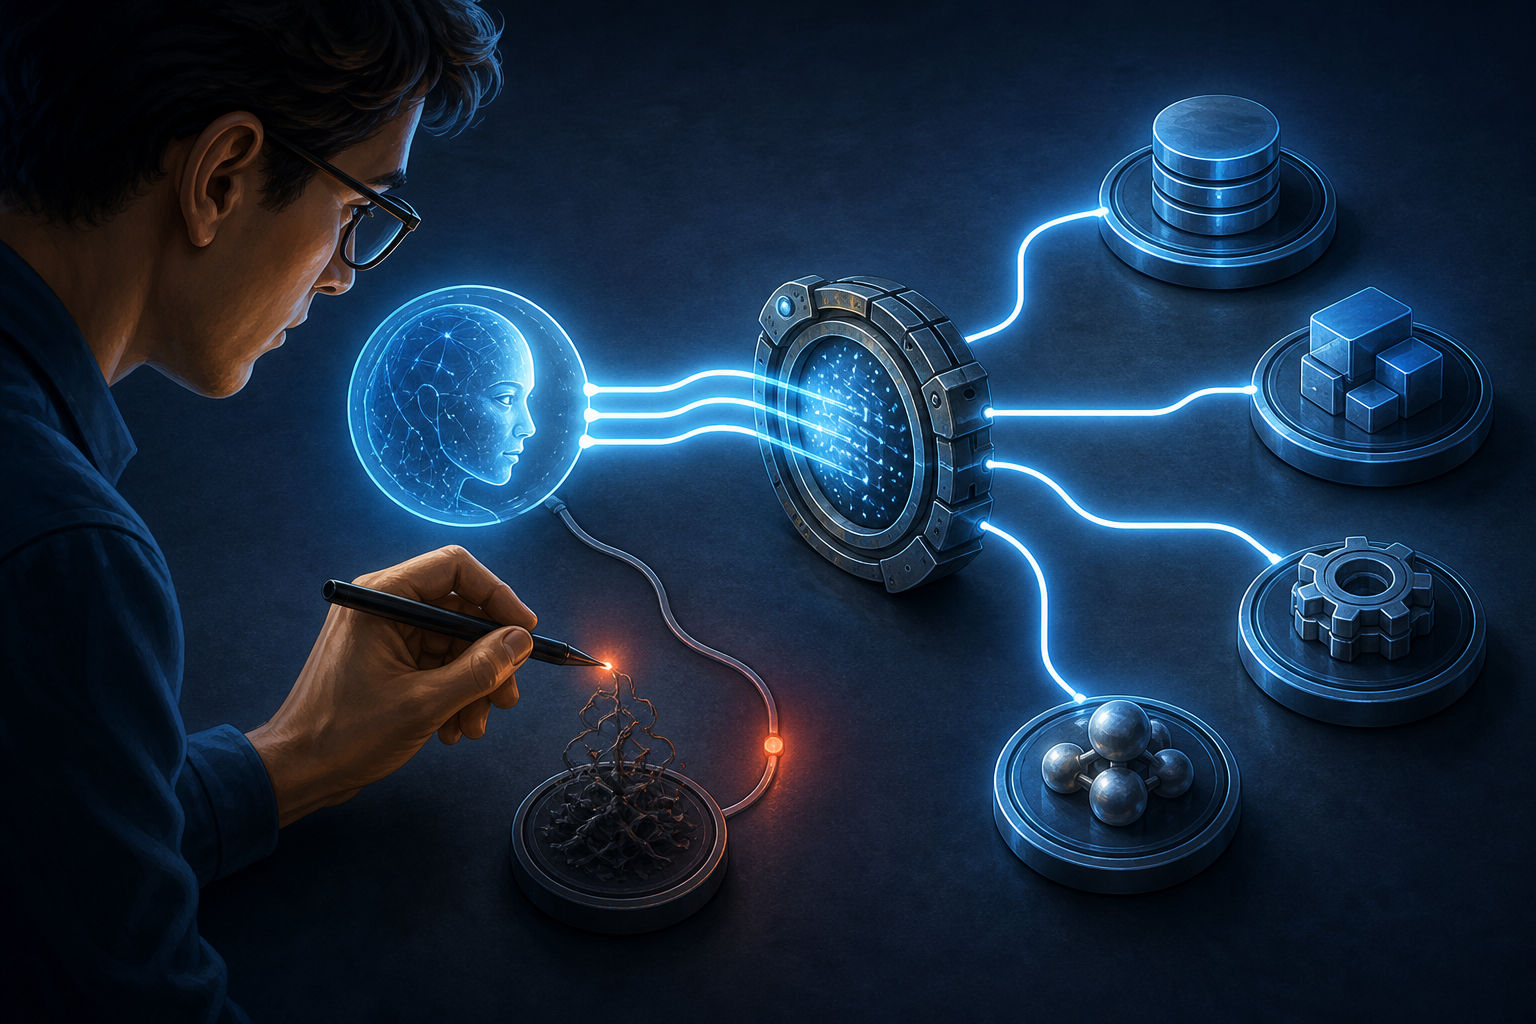
Cloudflare는 이 탐지 신호를 섀도 MCP 트래픽 발견, 승인된 서버의 Portal 전용 접근 강제, 관리 네트워크 경로에서의 직접 연결 차단에 활용할 수 있다고 설명한다. 프로토콜 식별을 거버넌스 제어로 전환한 사례다.
현실적인 통제 모델
탐지를 완전한 보안 판정으로 받아들여서는 안 된다. 연결의 소유 애플리케이션, 서버가 제공하는 도구, 이동 가능한 데이터, 운영 책임자를 확인하는 조사 입력으로 활용해야 한다.
- 책임자가 명시된 승인 MCP 서버 목록을 유지한다.
- 목록과 네트워크 텔레메트리를 대조해 차이를 조사한다.
- 승인 서버에는 표준 접근 경로를 정하고, 가능한 곳에서는 직접 경로를 제한한다.
- 예외를 기본 설정으로 방치하지 말고 기록·검토한다.
서버 개발자가 바꿔야 할 점
MCP 서버 구축·보안·서빙을 다룬 실무 논의는 구현 문제가 이제 운영 문제이기도 하다는 점을 보여준다. 도구가 동작한 뒤 보안을 덧붙이는 방식으로는 부족하다.
도구별 신뢰 경계를 정하자. 허용할 입력, 더 강한 권한이 필요한 작업, 호출을 재구성할 수 있는 로그를 명확히 해야 한다. 에이전트가 언젠가 필요할 수 있다는 이유만으로 광범위한 권한을 주지 말아야 한다.
다음으로 살필 것
가시성은 인증, 인가, 도구 행위 검토를 대체하지 않는다. 차단 정책을 완전하다고 보기 전에 자체 환경에서 텔레메트리 범위를 검증해야 한다.
5분 요약
- MCP는 AI에서 내부 시스템으로 향하는 새 접근 경로를 만든다.
- 트래픽 탐지는 관리되지 않는 MCP 사용을 드러낼 수 있다.
- 서버 목록, 승인 경로, 예외 관리는 실질적인 첫 통제 수단이다.
- 도구 권한과 감사 로그는 처음부터 설계해야 한다.
참고 자료
개발자가 주목해야 하는 이유
어떤 MCP 서버와 연결이 사용 중인지 모르면 최소 권한을 적용하거나 사고를 신뢰성 있게 조사할 수 없다.
권장 조치
- 1MCP 서버 목록을 만들고 네트워크 텔레메트리와 대조하라. 소유자가 불분명한 연결부터 조사하는 것이 좋다.