Tóm tắt nhanh
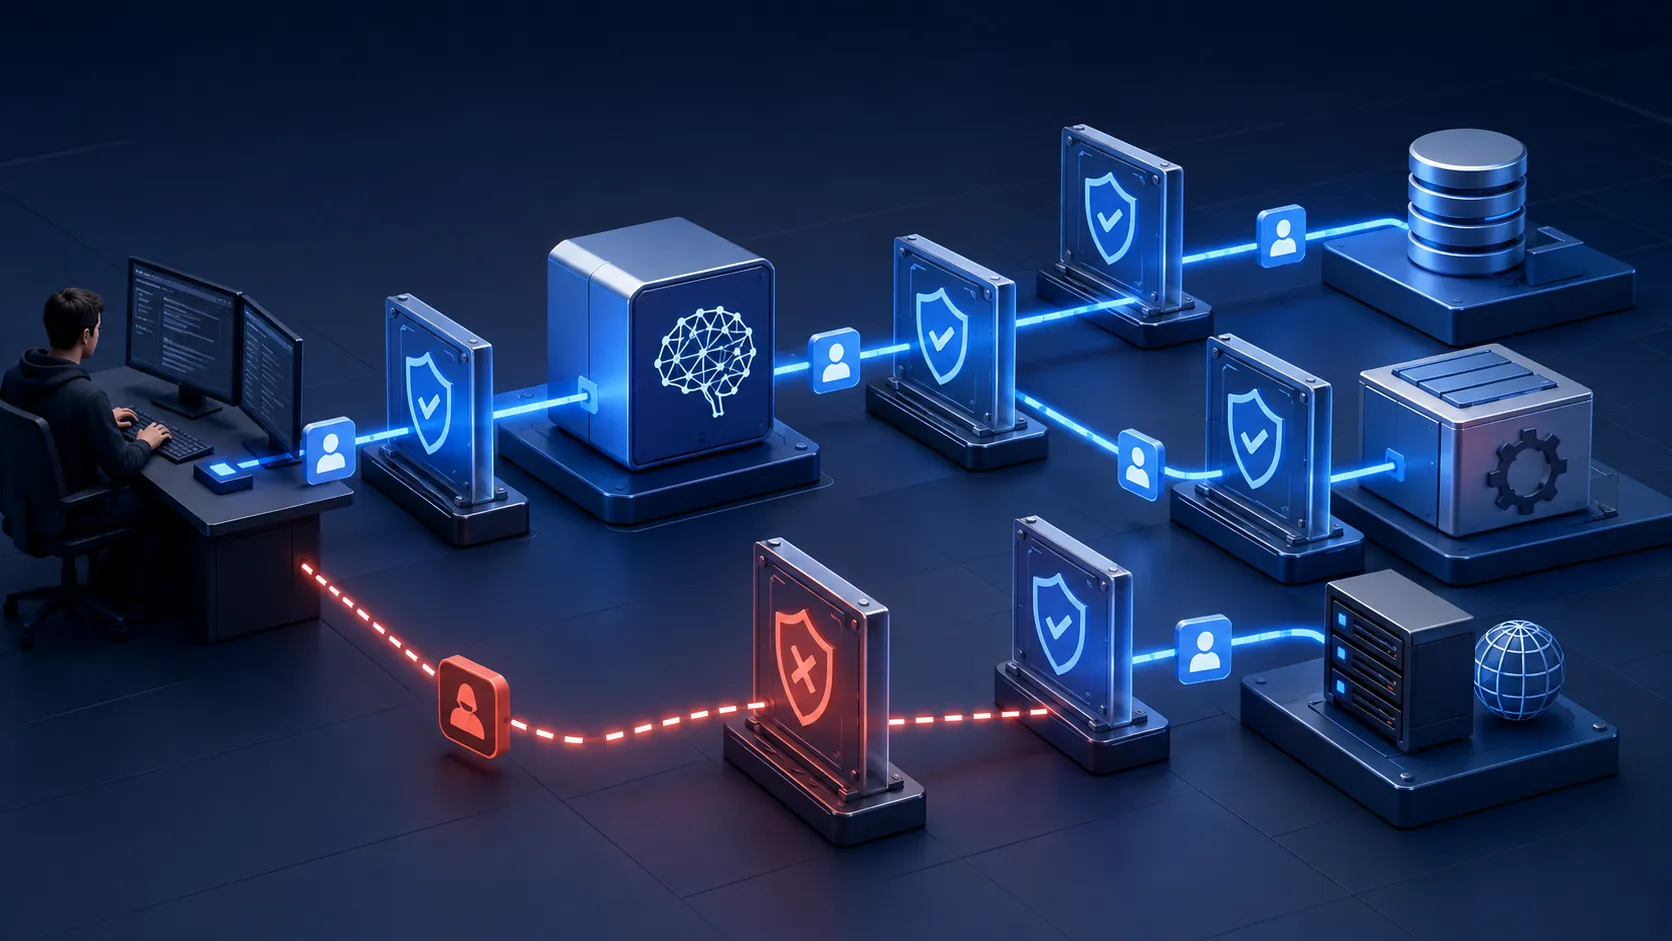
- MCP đang tạo ra một bề mặt kết nối mới giữa tác nhân AI và các công cụ nội bộ. Tín hiệu phát hiện MCP ở tầng giao thức của Cloudflare cho thấy quản trị hiệu quả phải bắt đầu bằng kiểm kê, sau đó mới đến chính sách cho phép và chặn.
- Nếu không biết MCP nào đang chạy và kết nối đi đâu, đội bảo mật không thể áp dụng quyền truy cập tối thiểu hay điều tra sự cố một cách đáng tin cậy.
- Kiểm kê các server MCP và đối chiếu với telemetry mạng; ưu tiên điều tra những kết nối không có chủ sở hữu rõ ràng.
Điều gì đã xảy ra
MCP không chỉ là cách để mô hình gọi công cụ. Khi server MCP chạm tới dữ liệu, API hay hệ thống nội bộ, nó cũng trở thành một tuyến truy cập cần được quan sát và kiểm soát.
Tín hiệu đáng chú ý là cách Cloudflare Gateway nhận diện lưu lượng MCP bằng heuristic ở tầng giao thức. Đây là hướng tiếp cận thực dụng: trước khi quyết định server nào đáng tin, tổ chức cần biết những kết nối MCP nào thực sự đang tồn tại.
Vì sao phát hiện phải đi trước chính sách?
Các công cụ AI thường được thử nghiệm nhanh bởi nhiều nhóm. Điều đó có thể tạo ra “shadow MCP”: server hoặc kết nối chưa qua quy trình phê duyệt nhưng vẫn có đường tới tài nguyên doanh nghiệp. Một danh sách server do đội nền tảng tự khai báo không đủ để chứng minh toàn cảnh.
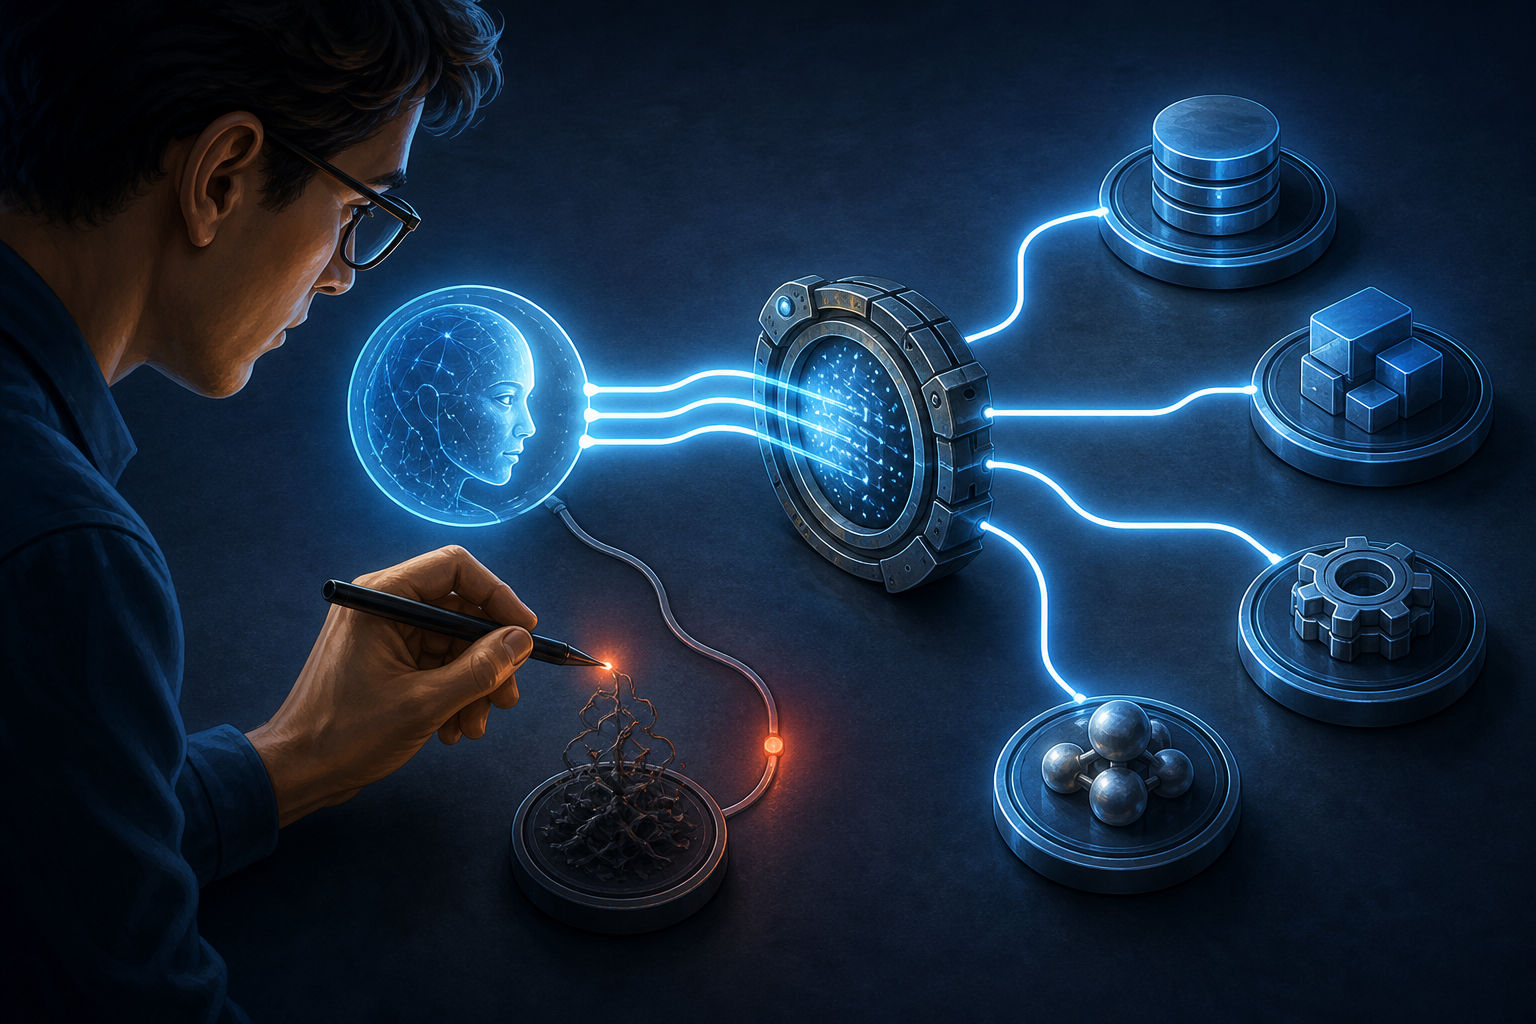
Cloudflare cho biết tín hiệu phát hiện này có thể được dùng để tìm lưu lượng MCP ngoài kiểm soát, cho phép chỉ truy cập qua Portal đối với server đã duyệt và chặn kết nối trực tiếp trên các đường mạng được quản lý. Đây là ví dụ rõ ràng về việc biến nhận diện giao thức thành một biện pháp quản trị.
Một mô hình kiểm soát khả thi
Đừng xem việc phát hiện là cơ chế phán quyết an toàn tuyệt đối. Hãy dùng nó làm đầu vào cho quy trình điều tra: kết nối nào thuộc ứng dụng nào, server phục vụ công cụ nào, dữ liệu nào có thể đi qua và ai chịu trách nhiệm vận hành.
- Lập danh mục server MCP đã được chấp thuận cùng chủ sở hữu.
- Đối chiếu danh mục với telemetry mạng để tìm sai lệch.
- Đặt đường truy cập chuẩn cho server được duyệt; hạn chế đường đi trực tiếp khi hạ tầng hỗ trợ.
- Ghi nhận và xem xét các ngoại lệ thay vì để chúng trở thành cấu hình mặc định.
Đội phát triển cần thay đổi gì?
Với người xây server, bảo mật không nên là phần thêm vào sau khi tool đã hoạt động. Hướng dẫn về xây dựng, bảo mật và phục vụ MCP server trong thực tế phản ánh việc các câu hỏi triển khai đang chuyển sang vận hành.
Hãy xác định ranh giới tin cậy cho từng tool: dữ liệu đầu vào nào được chấp nhận, hành động nào cần quyền cao hơn, và log nào đủ để truy vết một lời gọi. Không nên cấp quyền rộng chỉ vì một agent “có thể cần” chúng.
Điều cần theo dõi
Khả năng nhận diện là điểm khởi đầu, không thay thế xác thực, phân quyền hay kiểm tra hành vi tool. Các đội nên đánh giá độ phủ telemetry trong môi trường của mình trước khi coi một chính sách chặn là hoàn chỉnh.
Trong 5 phút
- MCP mở thêm tuyến truy cập giữa AI và hệ thống nội bộ.
- Phát hiện lưu lượng giúp tìm MCP không được quản trị.
- Danh mục server, đường truy cập chuẩn và xử lý ngoại lệ là các bước thực tế.
- Thiết kế quyền và log của tool ngay từ đầu.
Nguồn tham khảo
Vì sao developer cần quan tâm
Nếu không biết MCP nào đang chạy và kết nối đi đâu, đội bảo mật không thể áp dụng quyền truy cập tối thiểu hay điều tra sự cố một cách đáng tin cậy.
Hành động đề xuất
- 1Kiểm kê các server MCP và đối chiếu với telemetry mạng; ưu tiên điều tra những kết nối không có chủ sở hữu rõ ràng.