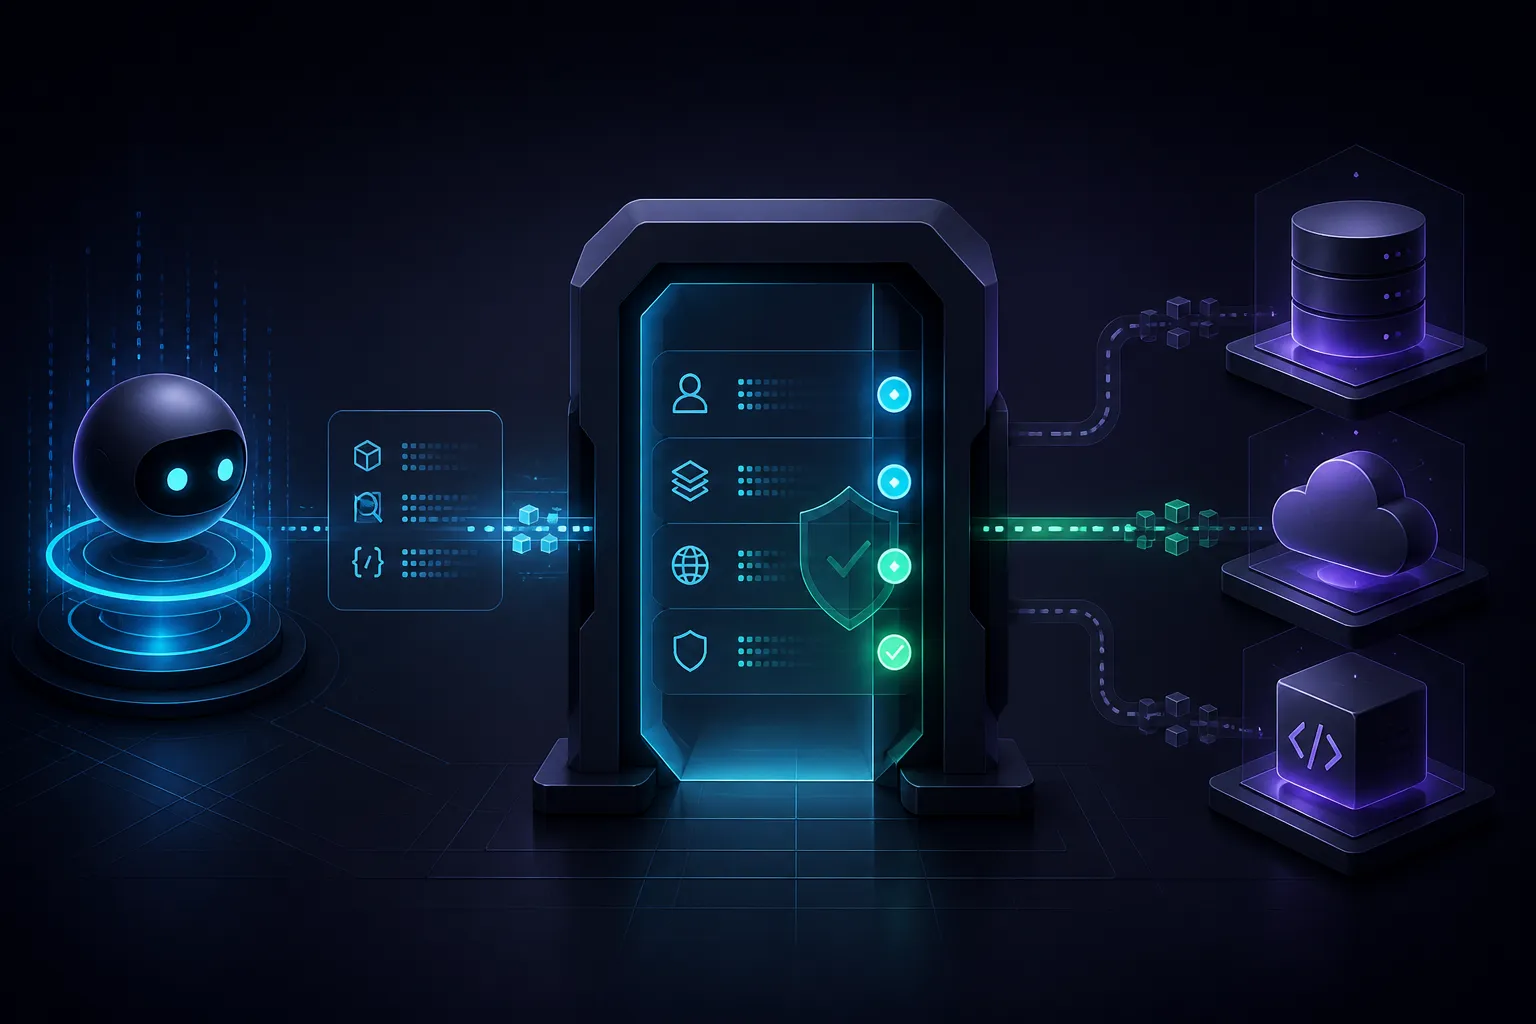
Wiz ghi nhận chiến dịch nhắm vào LiteLLM, MCP server và framework AI bằng RCE, blind prompt injection và đánh cắp credential trong bộ nhớ.
Đang chuẩn bị bài viết bản địa hóa và thông tin nguồn.
Lỗ hổng, bản vá và hướng dẫn giảm thiểu rủi ro kỹ thuật.

Wiz ghi nhận chiến dịch nhắm vào LiteLLM, MCP server và framework AI bằng RCE, blind prompt injection và đánh cắp credential trong bộ nhớ.


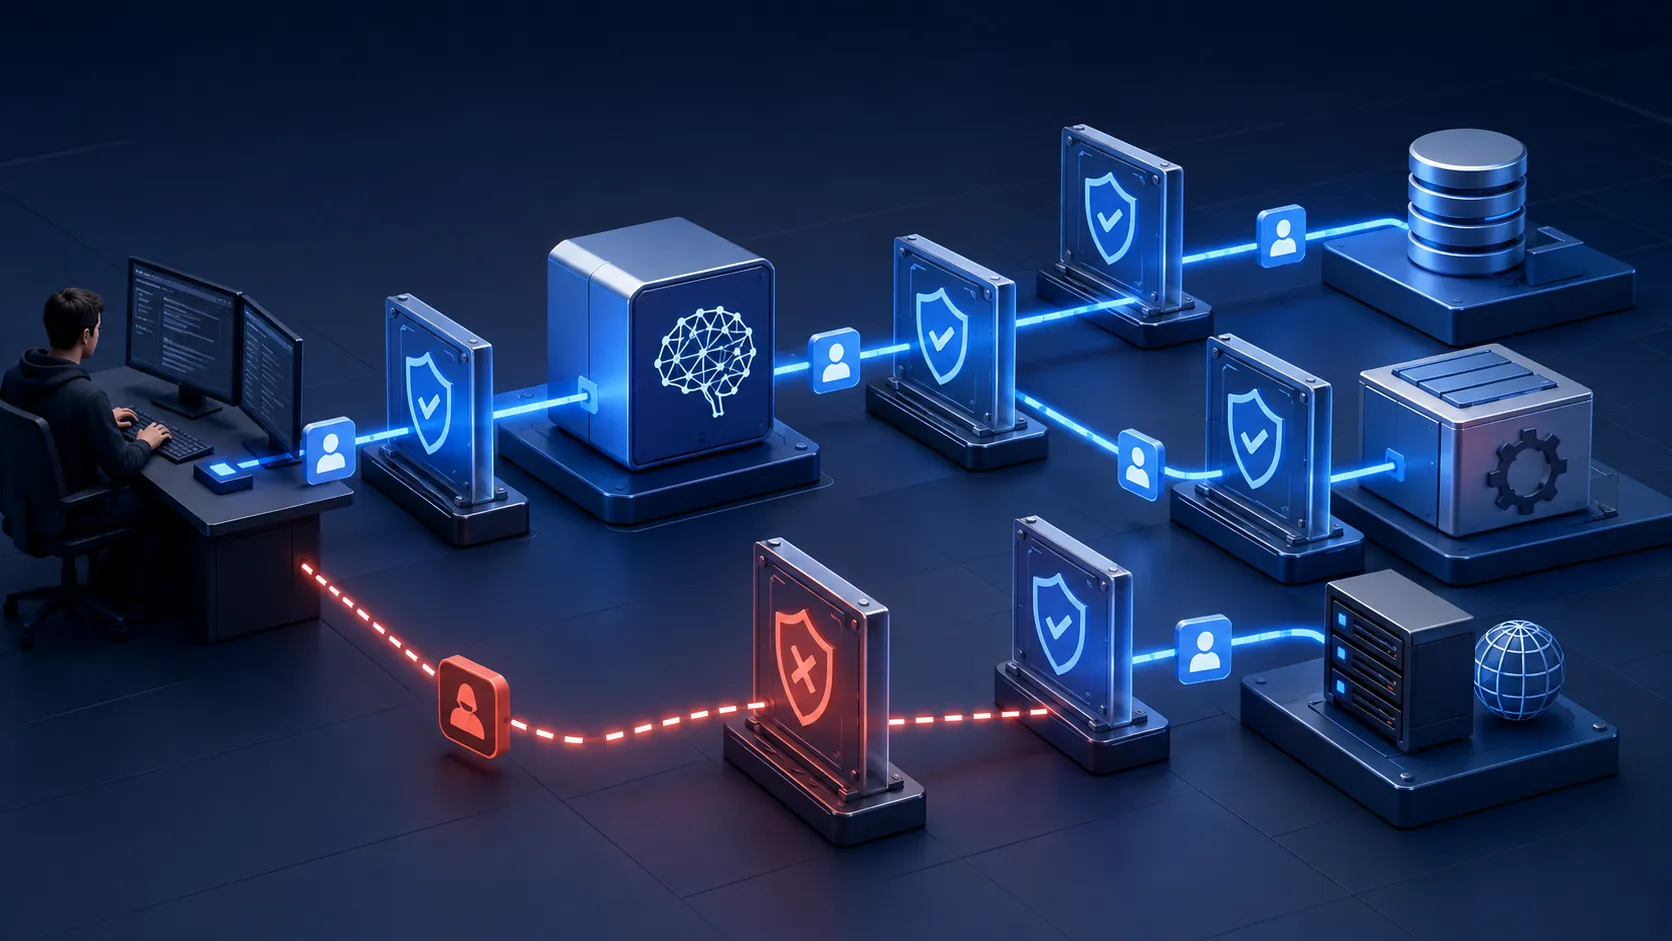
AWS đề xuất mở rộng các nền tảng zero trust, least privilege và defense in depth để kiểm soát agent tự chủ, xác suất và có khả năng hành động.

Google Project Zero cho biết Administrator Protection trên Windows 11 25H2 có thể bị vượt qua, đặt dấu hỏi cho cơ chế dự kiến thay thế UAC. Với đội ngũ kỹ thuật, phát hiện này nhấn mạnh rằng luồng nâng quyền phải được kiểm thử như một ranh giới bảo mật thực sự.
Google Project Zero cho biết chuỗi khai thác Pixel 9 của nhóm có thể đi từ bối cảnh zero-click đến quyền root chỉ bằng hai exploit. Lỗ hổng Dolby trong mắt xích đầu tiên từng ảnh hưởng toàn bộ Android trước khi được vá vào tháng 1/2026; nghiên cứu tiếp theo đặt câu hỏi liệu cách tiếp cận tương tự có hoạt động trên Pixel 10 hay không.

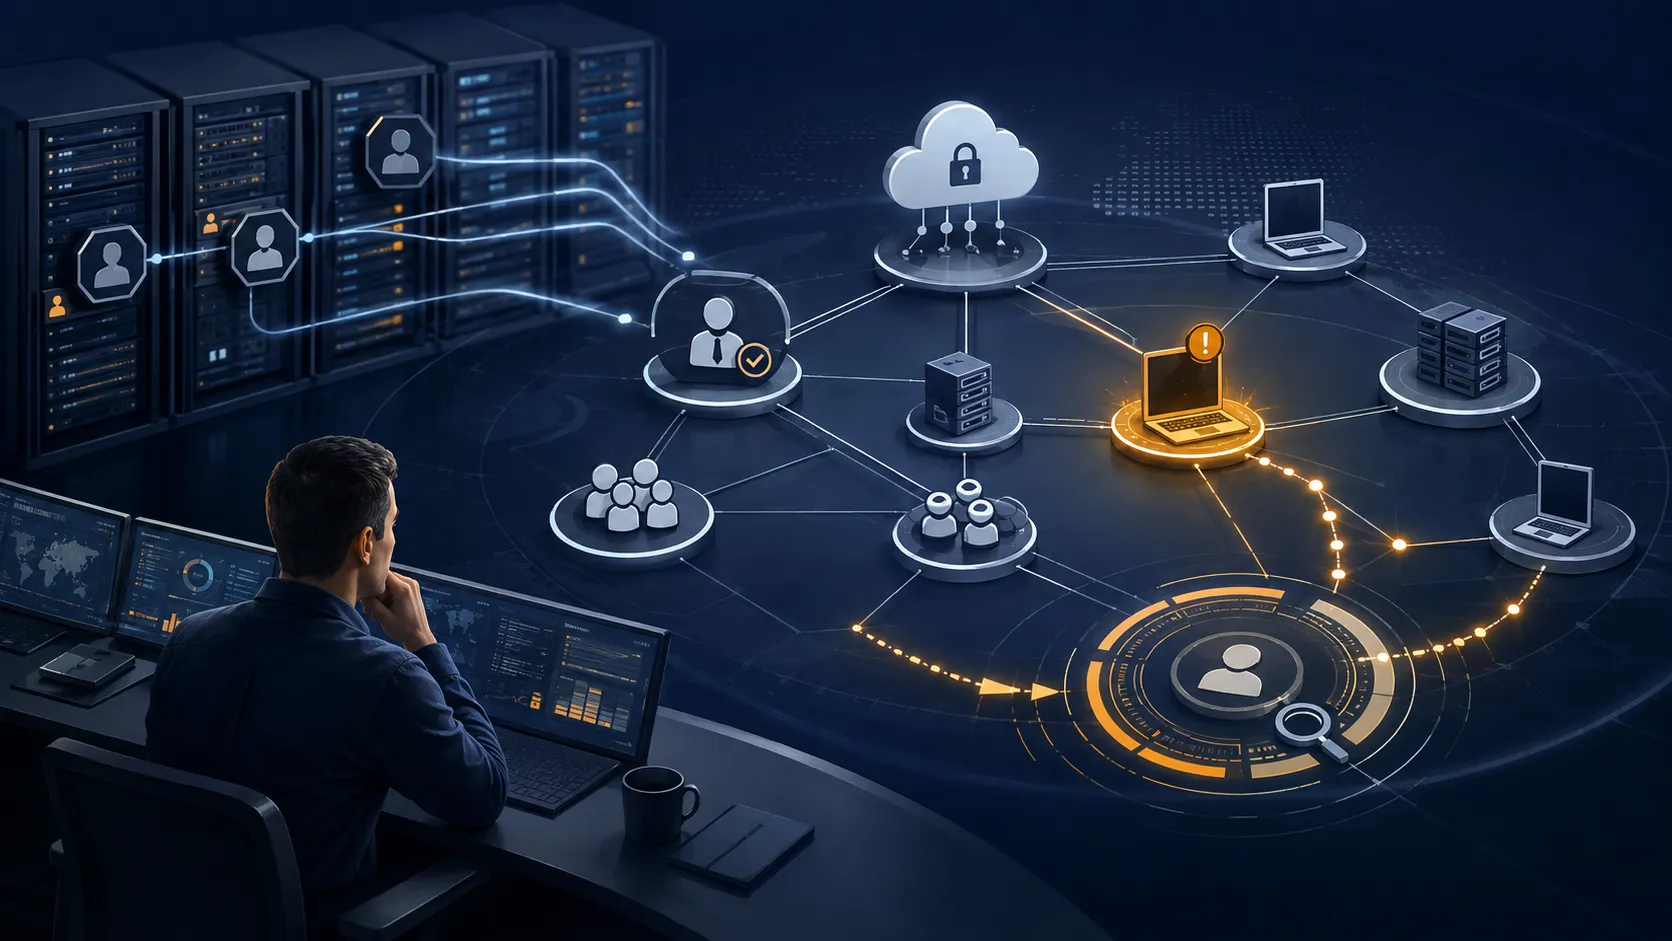
Bảo mật danh tính đang mở rộng từ các đợt kiểm tra quyền định kỳ sang khám phá liên tục, báo cáo tập trung và phát hiện hành vi đáng ngờ. Các hướng dẫn từ AWS, Wiz và Qualys cho thấy quản trị quyền, di chuyển nguồn danh tính và giám sát tấn công cần được xử lý như một vòng đời thống nhất.

Các tác nhân AI không chỉ tạo văn bản mà còn truy cập dữ liệu, gọi công cụ và thực hiện hành động với danh tính người dùng. Hướng dẫn từ AWS và hoạt động tấn công do Wiz quan sát cho thấy đội ngũ kỹ thuật phải bảo vệ toàn bộ đường đi từ người dùng, mô hình đến công cụ và hạ tầng.

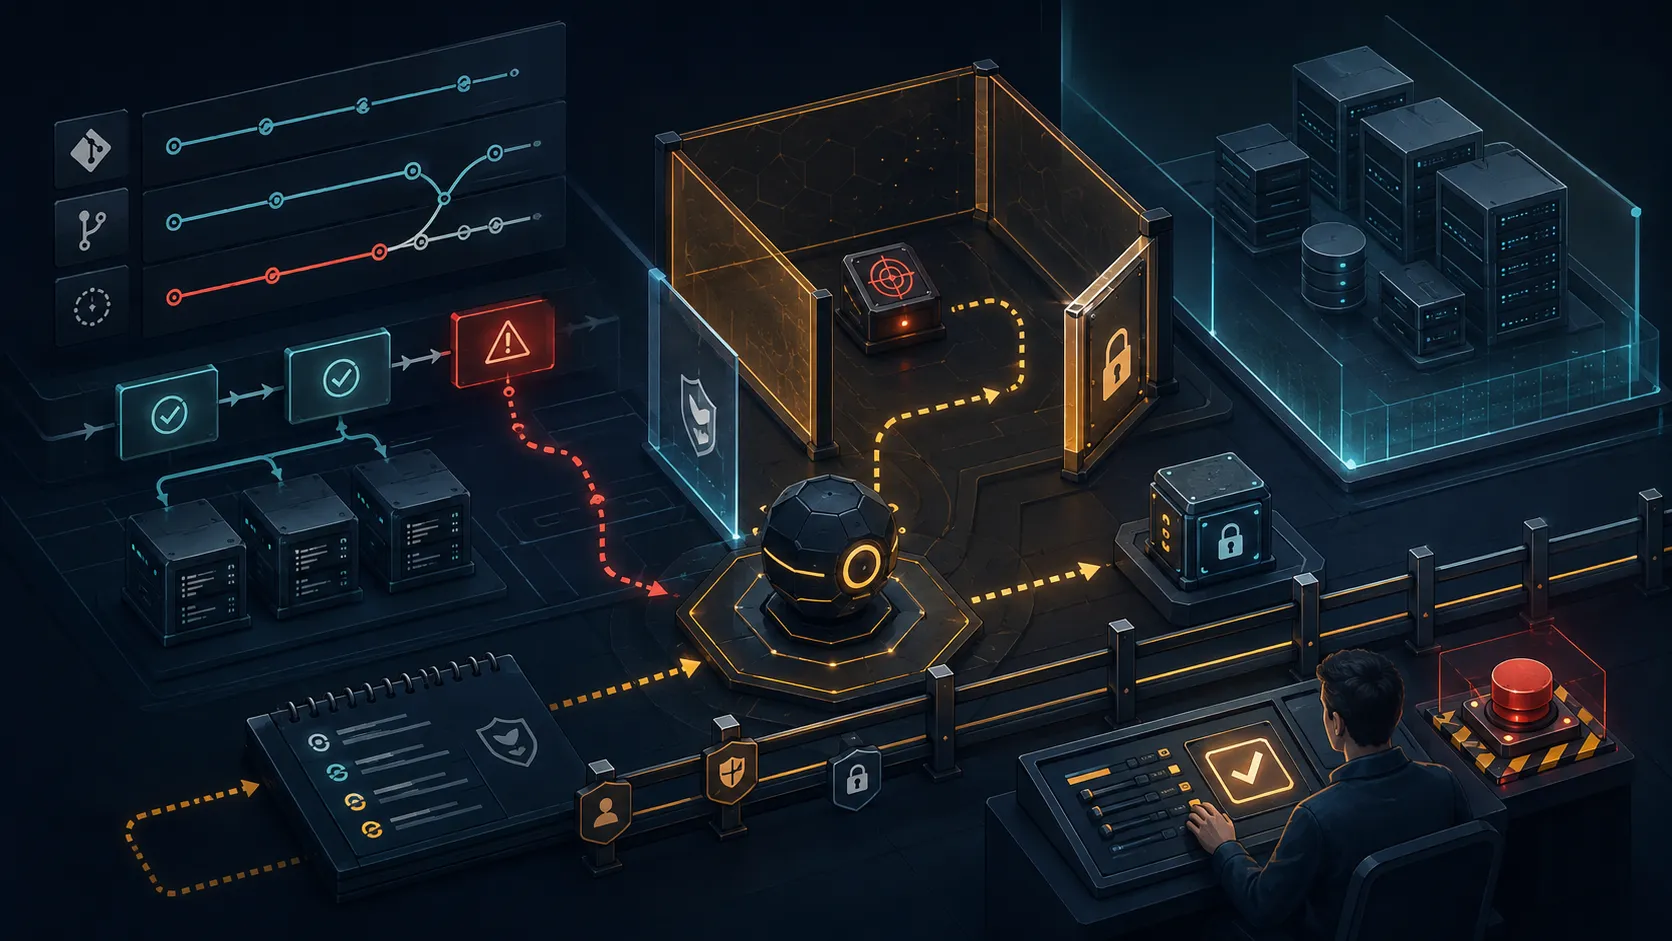
Tác nhân AI đang được thử nghiệm trong các công việc bảo mật có tính hành động: kiểm tra cơ sở mã, khai thác lỗ hổng, đánh giá phạm vi ảnh hưởng và điều phối ứng phó. Những trường hợp từ AWS, HackerOne, Wiz và Cisco Talos cho thấy tiềm năng tăng tốc lớn, đồng thời đặt ra yêu cầu nghiêm ngặt về quyền hạn, bằng chứng và kiểm soát vận hành.

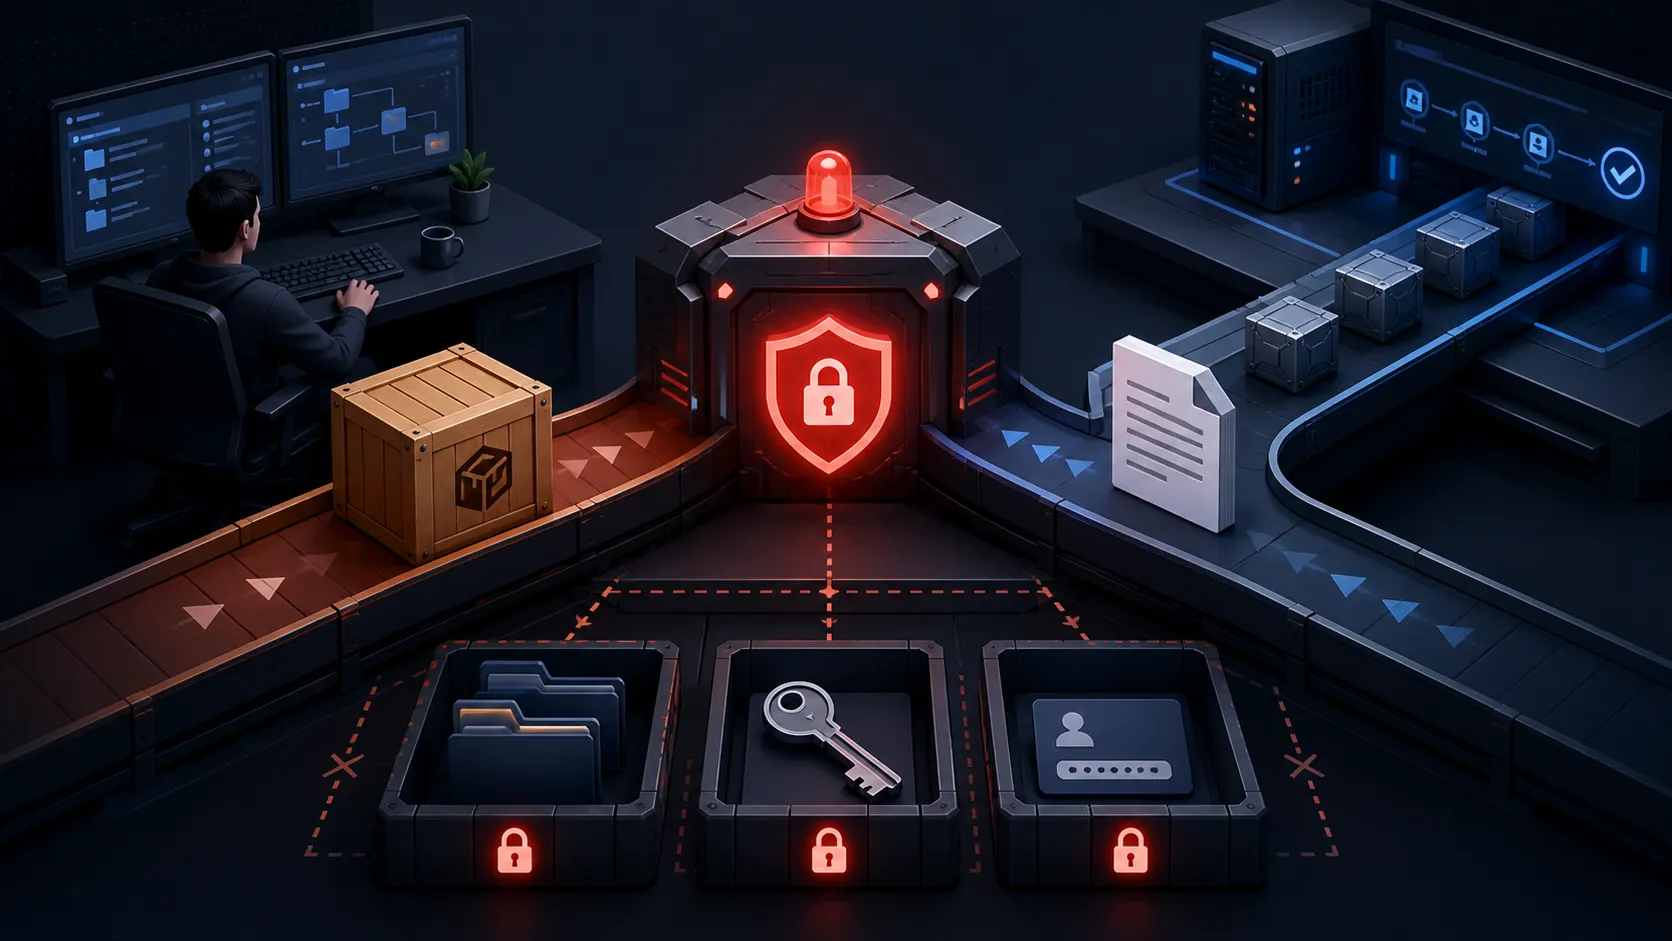
Các báo cáo mới về crate Rust độc hại và lỗ hổng trong tiện ích VS Code cho thấy rủi ro chuỗi cung ứng không dừng ở dependency được triển khai lên production. Trình soạn thảo, quy trình build và hệ sinh thái plugin đều cần được đưa vào cùng một mô hình kiểm soát.

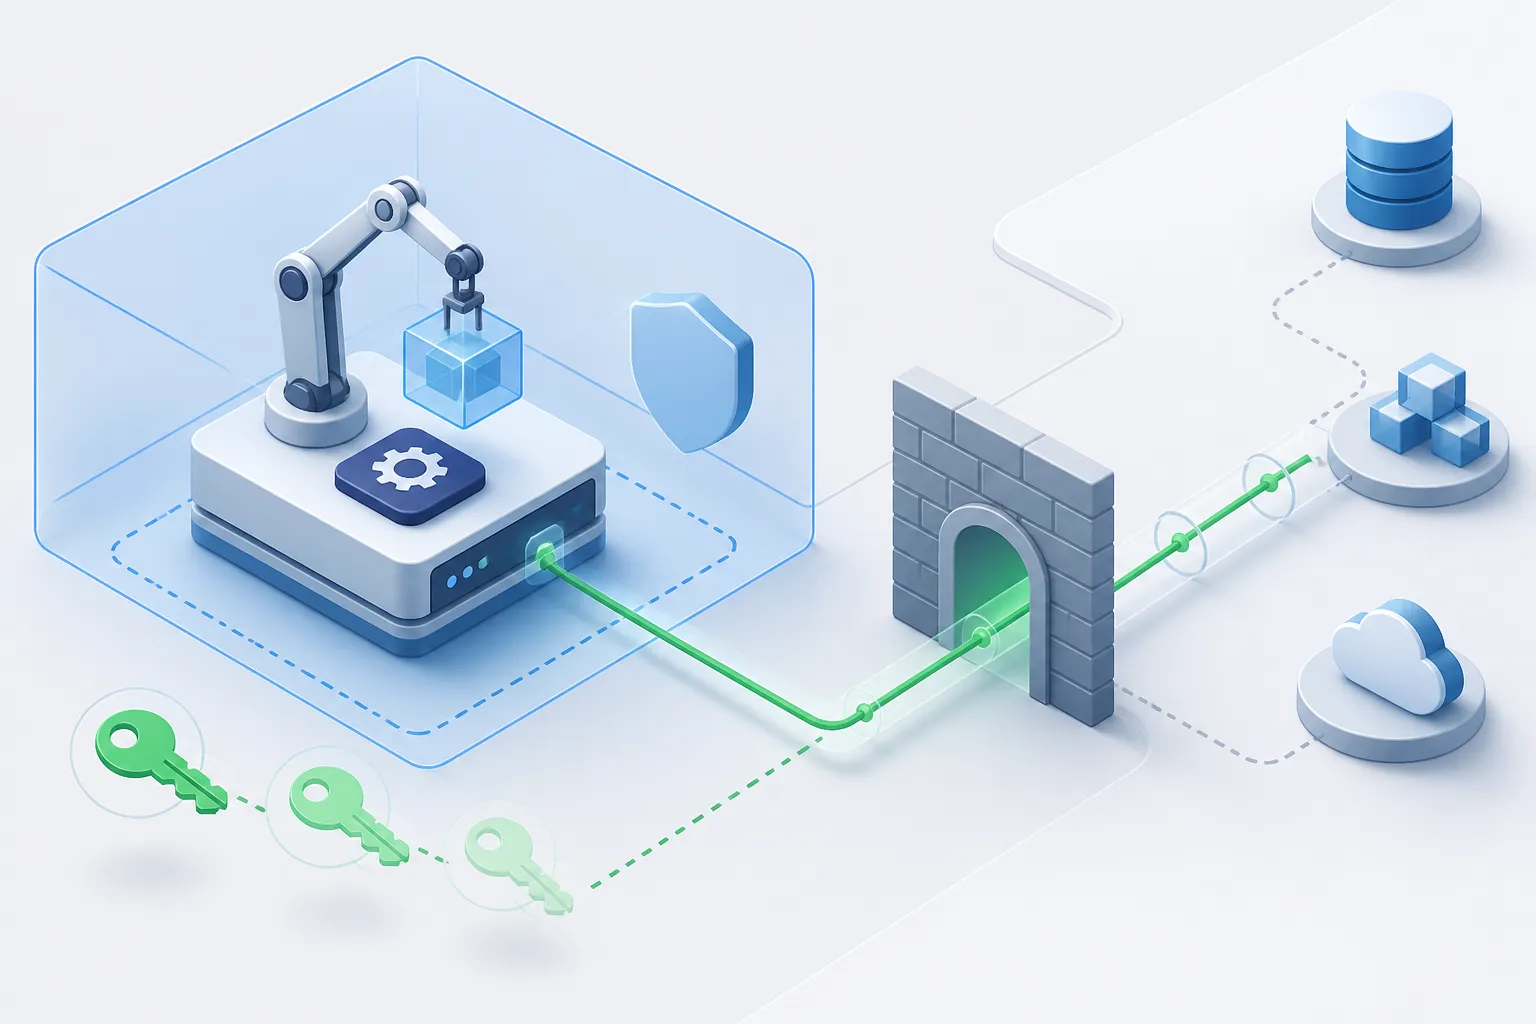
Hướng dẫn xây dựng lớp authorization cho AI agent bằng policy enforcement, quyền tối thiểu, phê duyệt theo rủi ro và audit đầy đủ cho từng tool call.

Hướng dẫn thiết kế lớp bảo vệ cho developer workstation bằng Wiz Sensor, từ phạm vi quan sát, quyền truy cập đến rollout và đo lường hiệu quả.

Repository cá nhân có thể chứa secrets và mã liên quan đến công việc nhưng nằm ngoài kiểm soát repository tổ chức. Rủi ro không được giải quyết bằng giả định rằng mọi repo cá nhân đều vô hại.

Các phiên bản arrayref độc hại được báo cáo đã chạy backdoor khi biên dịch. Với Rust, kiểm soát dependency phải bao gồm những gì build script và compiler thực thi, không chỉ code chạy trong production.