빠른 요약
- LangChain, Nevermined, Binance를 둘러싼 흐름은 AI 에이전트의 역할을 행동 제안에서 서비스 구매와 자산 거래로 넓히고 있다. 개발팀이 풀어야 할 핵심 문제는 결제 API 연동보다 권한 범위, 손실 한도, 승인 절차와 감사 가능성을 설계하는 일이다.
- 에이전트가 돈을 쓰거나 자산을 거래하면 잘못된 판단이 실제 금전 손실로 이어질 수 있다. 따라서 결제와 주문 권한은 일반 도구 호출이 아니라 별도로 보호해야 하는 고위험 capability로 다뤄야 한다.
- 제안 전용 모드나 샌드박스에서 PoC를 만든 뒤, 실제 자금을 연결하기 전에 권한 부여, 승인, 실행, 회수와 감사 경로 전체를 위협 모델링하라.
무슨 일이 있었나
AI 에이전트가 중요한 경계를 넘기 시작했다. 정보를 검색하고 되돌릴 수 있는 도구를 호출하는 수준을 넘어, 이제는 서비스 구매나 자산 거래처럼 금전적 결과가 발생하는 작업까지 수행하는 방향으로 발전하고 있다.
이 변화는 단순한 워크플로 자동화 문제가 아니다. 잘못된 프롬프트, 과도한 권한, 허술한 정책이 부정확한 답변에서 끝나지 않고 원치 않는 지출이나 실제 거래 포지션으로 이어질 수 있기 때문이다.
에이전트에 결제 기능이 생기면 무엇이 달라질까?
일반적인 에이전트 루프에서는 모델이 도구를 고르고 인자를 생성한 다음, 실행 결과를 확인해 후속 행동을 결정한다. 여기에 결제가 들어가면 취소하기 어렵거나 비용이 발생하는 단계가 추가된다. 에이전트가 데이터를 구매하거나 유료 서비스를 호출하고, 결과물을 판매하거나 사용자를 대신해 주문을 낼 수 있게 되는 것이다.
Nevermined를 활용한 결제 가능 에이전트에 관한 LangChain 글은 에이전트의 서비스 구매와 판매를 다룬다. 별도 게시물은 LangChain 에이전트의 안전한 거래를 주제로 제시한다. 다만 제공된 근거만으로 모든 통합이 동일한 인증, 정산 또는 분쟁 처리 방식을 사용한다고 단정할 수는 없다.
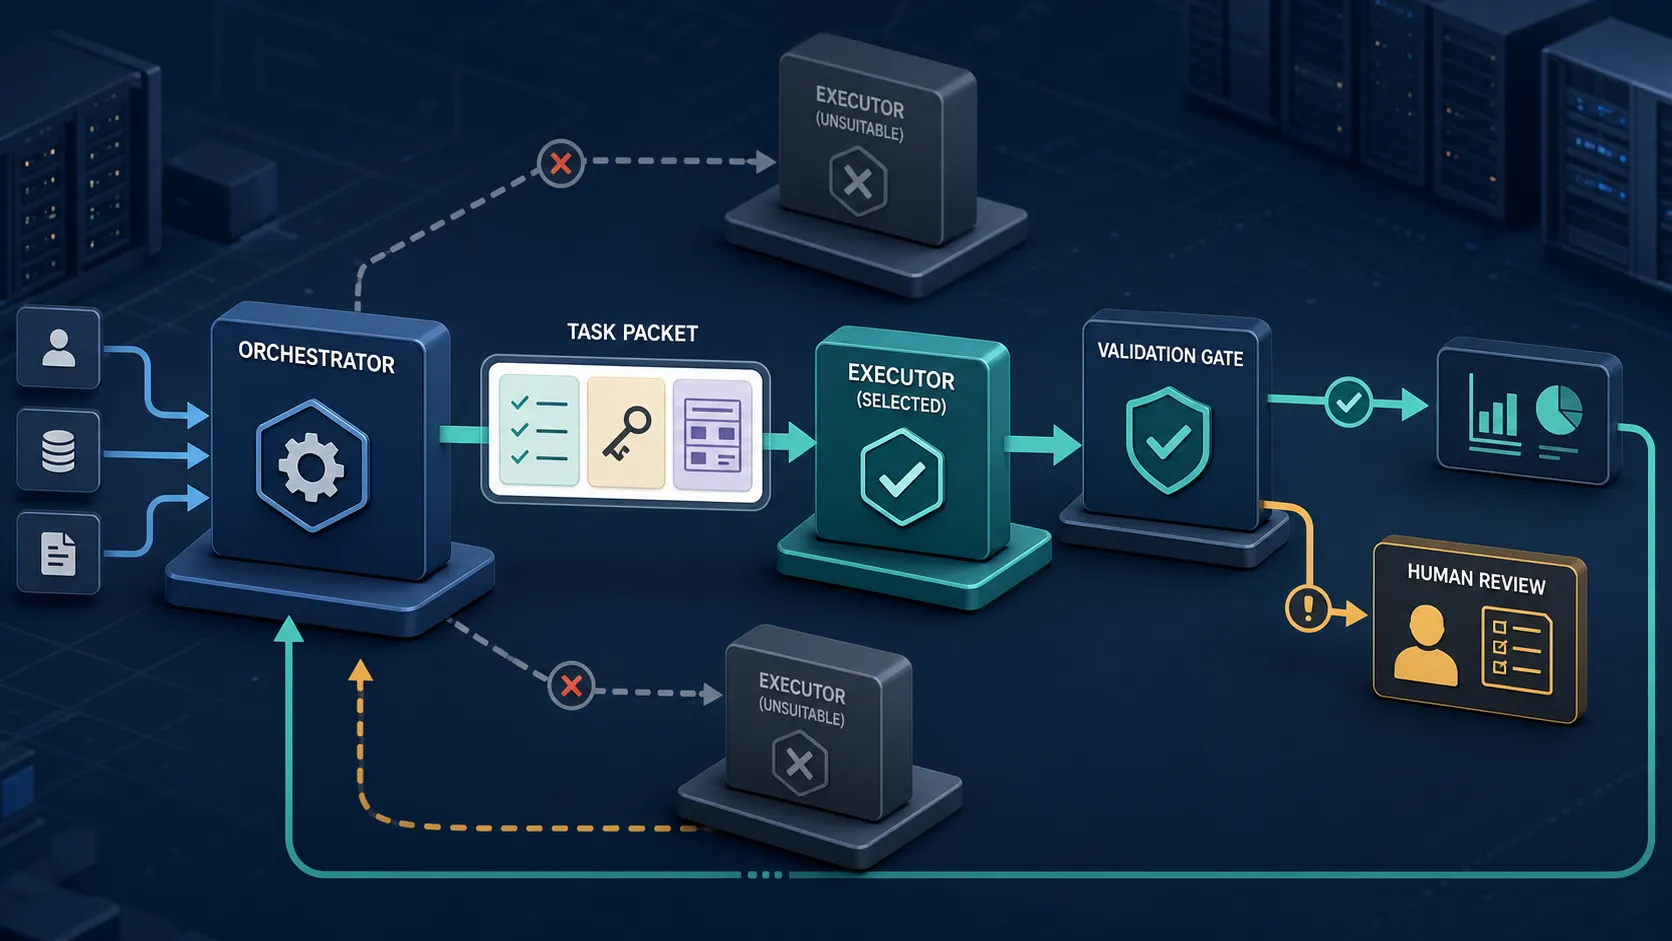
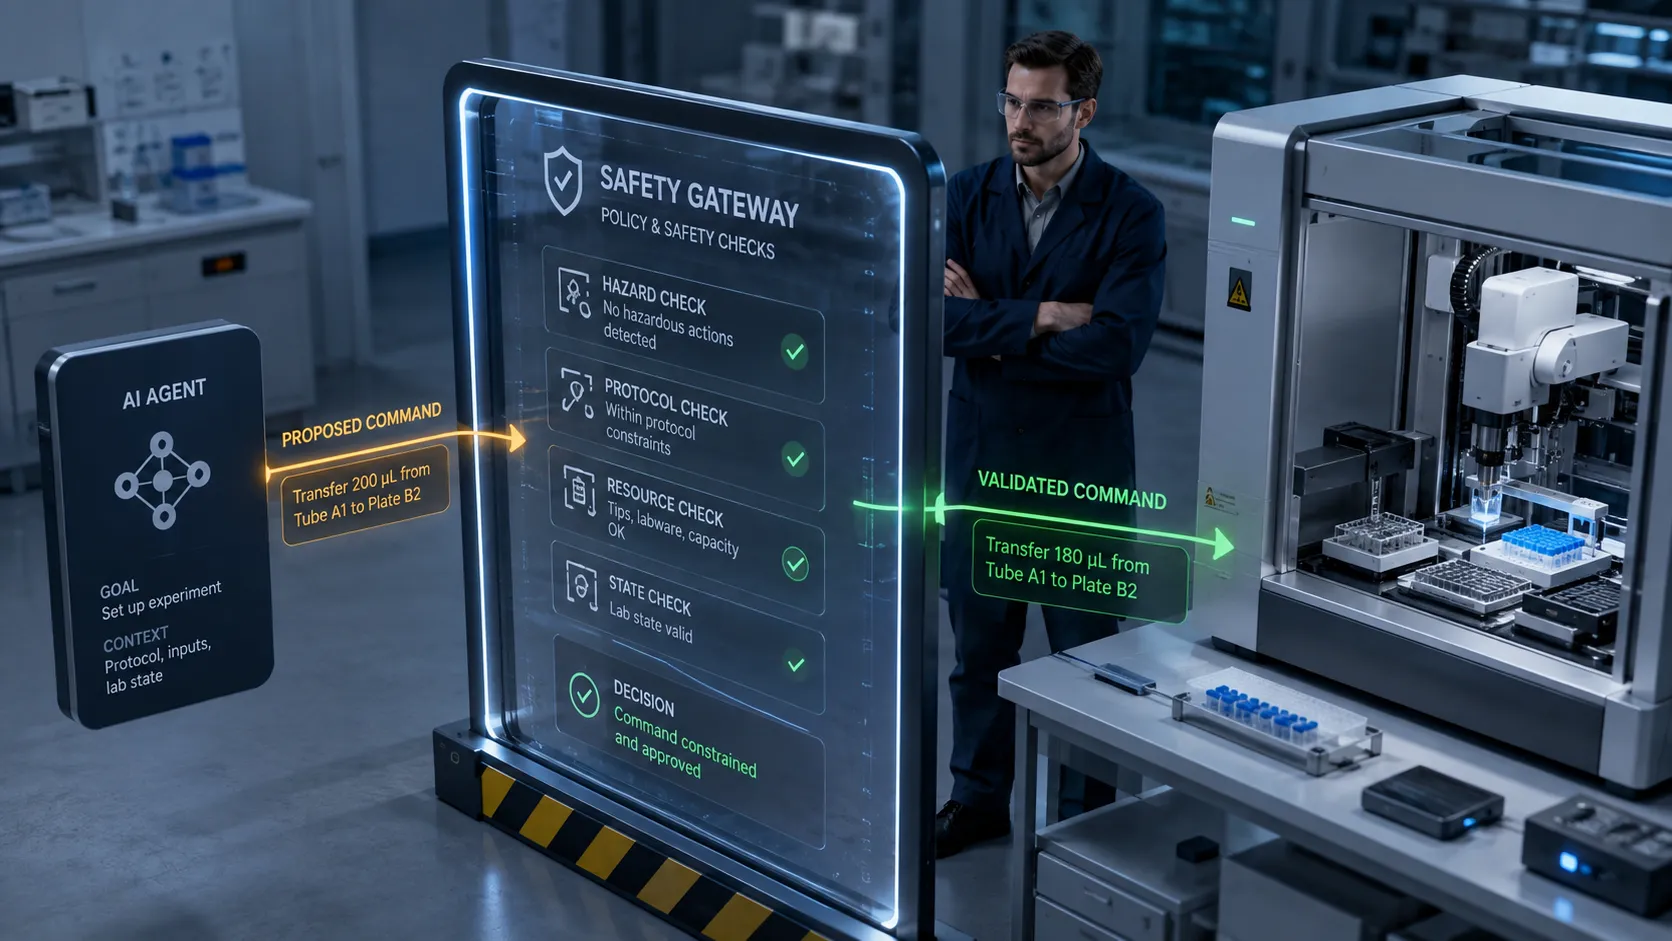
아키텍처 관점에서 결제는 일반 도구 호출에 암묵적으로 포함시키기보다 독립된 capability로 분리하는 편이 안전하다. 에이전트는 구매를 계획하고 제안할 수 있지만, 실제 실행 전에는 별도의 계층이 신원, 정책, 금액, 거래 대상과 승인 상태를 검증해야 한다.
계획과 실행 사이에는 어떤 통제가 필요한가?
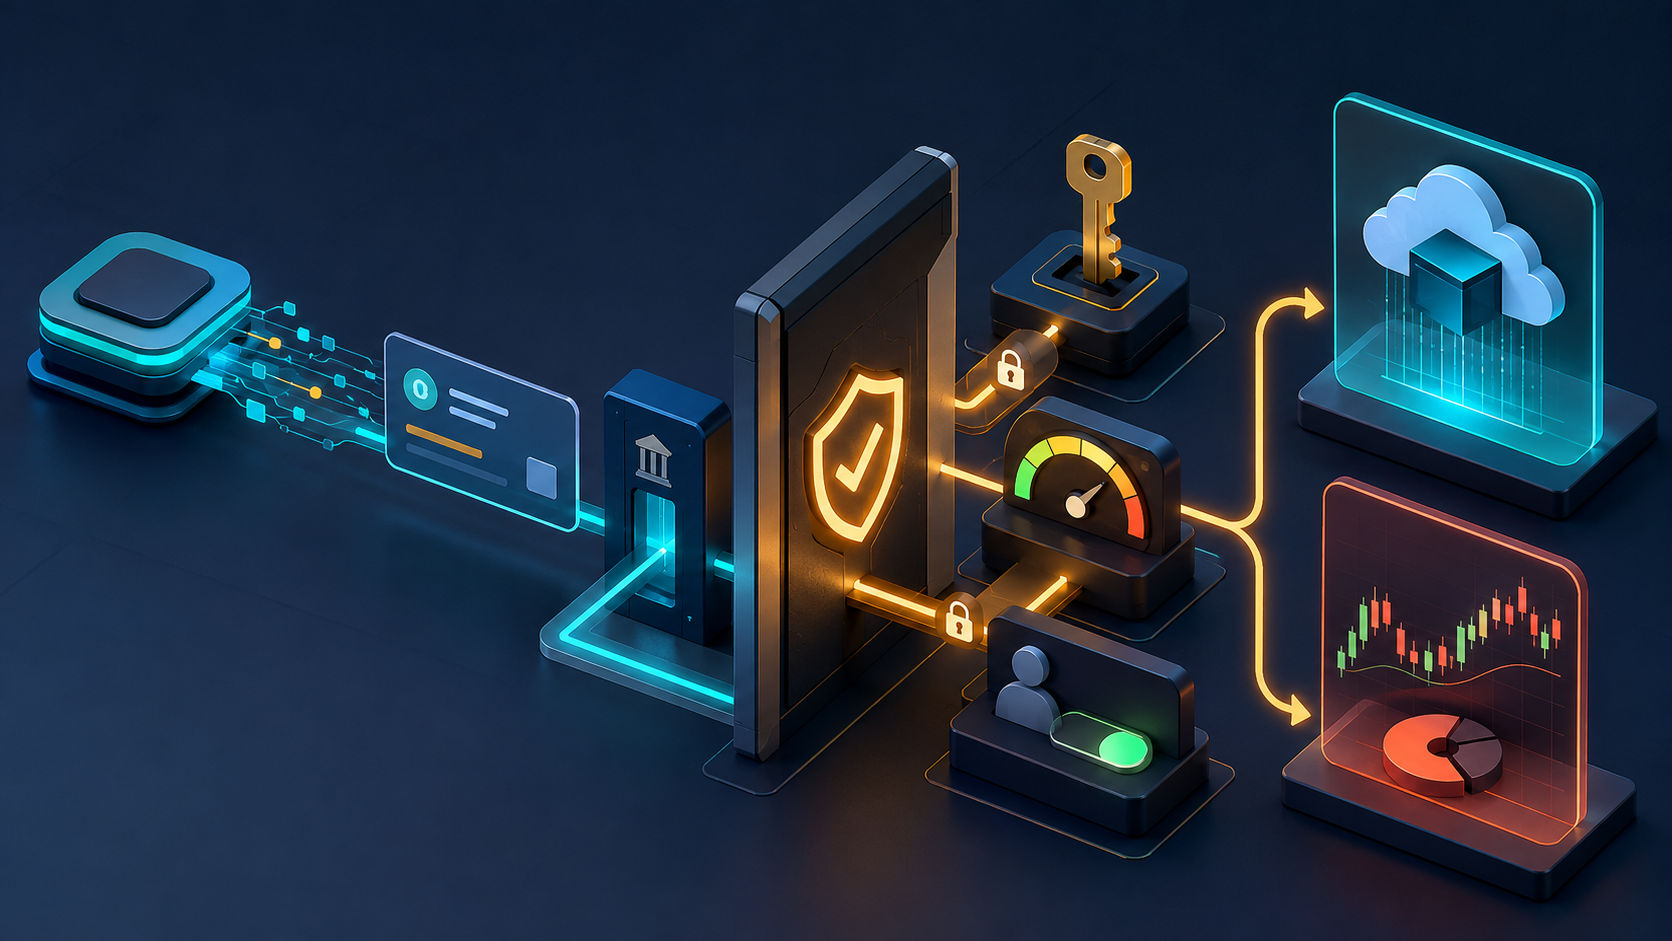
첫 번째는 권한 범위 제한이다. 전권을 가진 인증 정보를 제공하지 말고 허용된 작업, 구매 가능한 서비스, 예산, 호출 빈도와 유효 기간을 제한해야 한다. 이는 출처에 등장한 제품의 기본 기능을 설명하는 것이 아니라, 거래형 에이전트를 위한 설계 권고다.
두 번째는 실행 전 검증이다. 조직이 정한 결정론적 규칙과 위험 검사, 임계값 기반의 사람 승인을 모델의 제안과 최종 명령 사이에 배치할 수 있다. 하나의 구성 요소가 거래를 계획하고 스스로 승인하며 인증 정보까지 보유한 채 모든 주문을 전송하게 해서는 안 된다.
세 번째는 추적 가능성이다. 최초 요청, 적용된 정책 버전, 에이전트의 판단, 도구 호출, 검증 결과와 거래 영수증이 하나의 감사 흐름으로 연결돼야 한다. 이는 관리형 자동화 Control Plane을 설계하는 원칙과도 맞닿아 있다. 자동화된 의도와 정책 적용 및 실행을 분리하는 방식이다.
- 최소 권한: 업무에 필요한 거래 유형만 허용한다.
- 손실 한도: 건별, 세션별, 기간별 최대 노출을 제한한다.
- 위험 기반 승인: 비정상적이거나 되돌리기 어려운 행동은 사람이 확인한다.
- 긴급 권한 회수: 프롬프트 수정이나 재배포 없이도 즉시 접근을 중단할 수 있어야 한다.
Binance 사례가 보여주는 사용자 책임
Binance의 AI 에이전트 거래를 다룬 TechCrunch 보도에 따르면, 플랫폼은 에이전트의 거래를 허용하지만 이를 통제할 책임의 상당 부분은 사용자에게 있다. API가 주문을 받아들인다는 사실과 그 API를 호출하는 자율 시스템이 안전하다는 것은 전혀 다른 문제다.
자산 거래에서는 잘못된 출력이 단순히 품질이 낮은 답변으로 끝나지 않는다. 에이전트가 목표를 오해하거나 불완전한 데이터를 기반으로 행동하고, 같은 작업을 반복하거나 전제가 바뀐 뒤에도 기존 계획을 계속 실행할 수 있다. API 호출 성공은 전략의 타당성이나 위험 설정의 적절성을 증명하지 않는다.
기술 창업자와 엔지니어는 모델 위험과 시스템 위험도 구분해야 한다. 모델이 부적절한 행동을 고를 수 있고, 한도 설정이나 중복 방지, 상태 검증, 사후 대사가 빠진 시스템은 그 영향을 키울 수 있다. 몇 개의 정상 대화 시나리오만 통과했다고 해서 실거래 환경에 대한 안전성이 검증되는 것은 아니다.
거래형 에이전트는 어떻게 검증해야 할까?
현시점에서는 무제한 자율 권한을 부여하기보다 제한된 평가부터 시작하는 것이 합리적이다. 먼저 에이전트가 구매안이나 주문안을 만들기만 하고, 사람 또는 독립적인 정책 서비스가 실제 실행 여부를 결정하는 제안 전용 모드를 사용할 수 있다.
그다음 별도 계정과 조직이 정한 소액 예산을 사용하는 격리 환경에서 시험해야 한다. 모호한 프롬프트, 서로 충돌하는 지시, 지연된 도구 응답, 중복 요청, 계획과 실행 사이에 변경된 데이터, 회수된 인증 정보 등을 테스트 사례에 포함할 필요가 있다.
여러 도구나 역할을 조율한다면 Nova MCP의 AI 제품 제작 팀 워크플로와 같은 오케스트레이션 패턴이 흐름을 구조화하는 데 도움이 될 수 있다. 그러나 금융 작업에는 추가적인 신뢰 경계가 필요하다. 계획을 담당하는 에이전트가 모든 요청의 서명자이자 실행자가 되어서는 안 된다.
권한을 확대하기 전에는 차단된 작업, 사람의 개입 빈도, 장애 복구 과정과 감사 로그의 완전성을 확인해야 한다. 성공 기준은 에이전트가 업무를 완료했는지만이 아니다. 필요한 순간에 작업을 거부하고, 거래가 발생한 이유를 사후에 재구성할 수 있어야 한다.
결론
- 거래형 AI 에이전트는 agentic commerce를 가능하게 하지만 직접적인 금전 위험도 만든다.
- 결제 권한은 계획 기능과 분리하고 독립적인 정책 계층으로 통제해야 한다.
- 최소 권한, 손실 한도, 승인 게이트, 권한 회수와 감사 로그가 기본 통제 수단이다.
- 실제 자금을 연결하기 전에 제안 전용 모드나 샌드박스에서 평가해야 한다.
관련 글
- Ventura React: 이 경량 컴포넌트 라이브러리는 새 프로젝트에도 적합할까?
- Nova MCP: Cursor와 Claude를 제품 제작 팀으로 바꾸는 방법
- Ansible Automation Orchestrator: 관리형 Control Plane 설계
참고 자료
개발자가 주목해야 하는 이유
에이전트가 돈을 쓰거나 자산을 거래하면 잘못된 판단이 실제 금전 손실로 이어질 수 있다. 따라서 결제와 주문 권한은 일반 도구 호출이 아니라 별도로 보호해야 하는 고위험 capability로 다뤄야 한다.
권장 조치
- 1제안 전용 모드나 샌드박스에서 PoC를 만든 뒤, 실제 자금을 연결하기 전에 권한 부여, 승인, 실행, 회수와 감사 경로 전체를 위협 모델링하라.