빠른 요약
- Red Hat의 Claude Code 플러그인 보안 가이드는 AI 도구가 개발 워크플로에 들어오는 시점에서 저장소 보안을 강조한다. DevOps 팀은 플러그인을 코드, 구성, 접근 권한, 배포 경로를 함께 보는 대상으로 평가해야 한다.
- AI 플러그인은 개발 환경에 새로운 동작과 권한을 들일 수 있으므로, 검토와 감사가 가능한 통제는 저장소에서 시작돼야 한다.
- 현재 사용 중인 AI 플러그인을 목록화하고, 코드·구성·의존성·요청 권한을 함께 검토하는 절차를 도입하세요.
무슨 일이 있었나
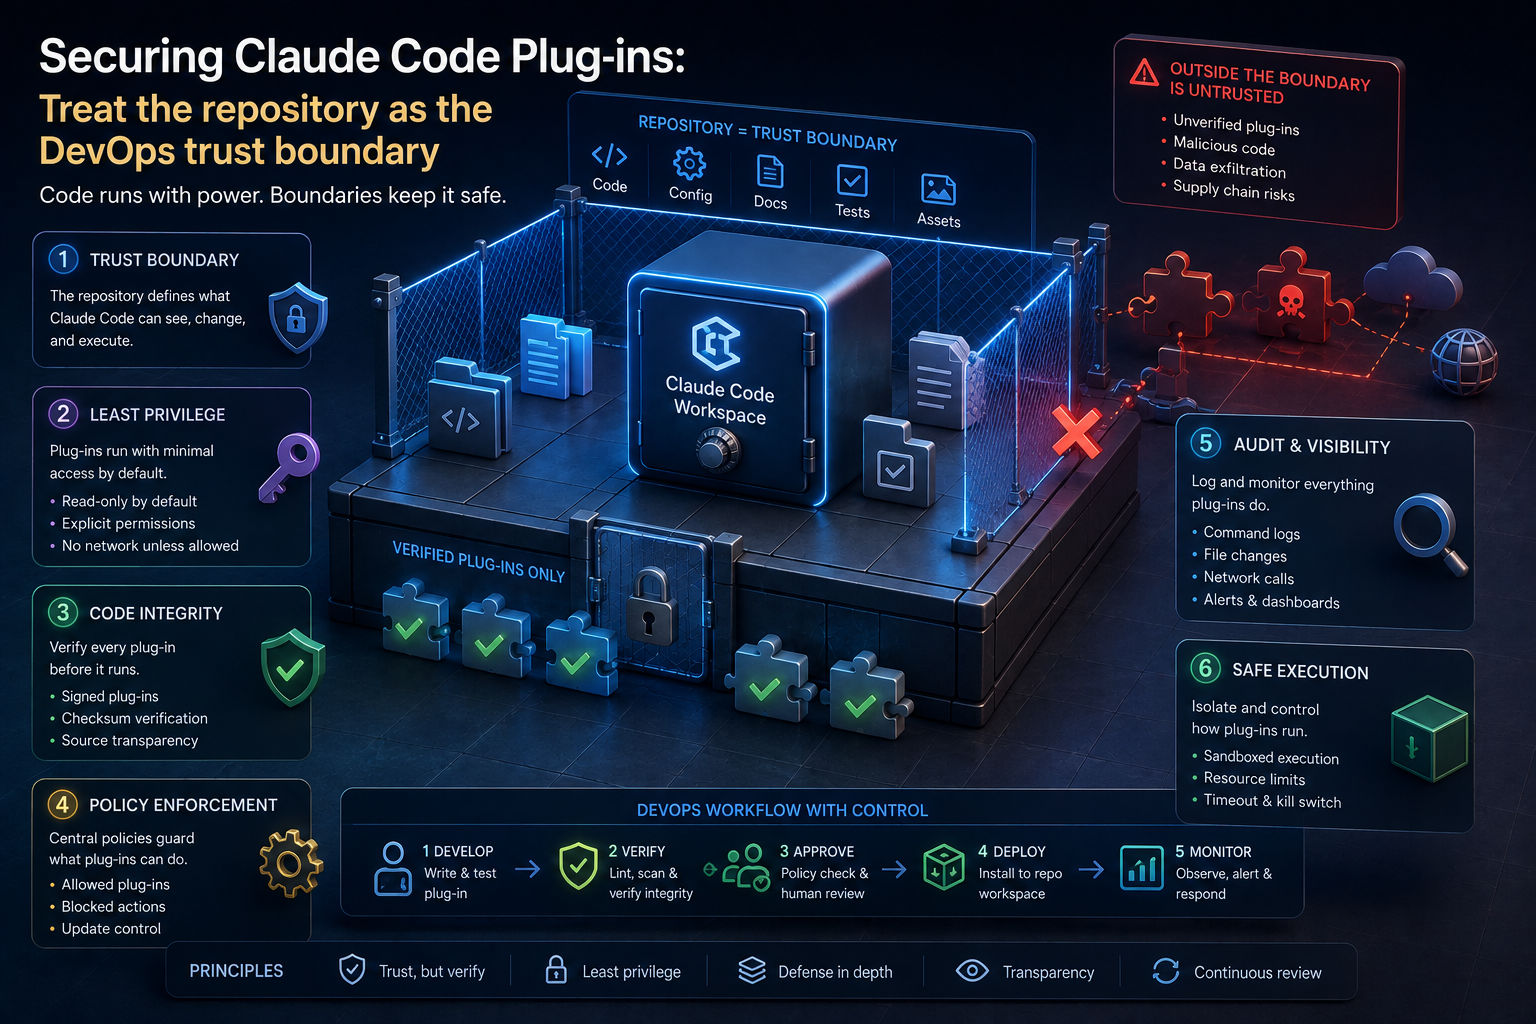
개발 환경의 AI 도구는 답변 품질로만 평가되기 쉽지만, 위험 표면은 훨씬 넓다. 플러그인은 코드와 구성, 새로운 연결을 워크플로에 가져올 수 있다. 따라서 Red Hat의 Claude Code 플러그인 가이드가 저장소 보안을 DevOps 신뢰 경계로 다루는 것은 타당하다.
저장소 보안 모범 사례로 Claude Code 플러그인을 보호하는 방법을 다룬 글은 Red Hat이 플러그인 사용의 일부로 저장소 보안을 본다는 점을 보여 준다. 제공된 자료에는 모든 구성 세부 사항이 없으므로 팀은 원문 가이드를 자체 아키텍처와 대조해야 한다.
플러그인에 별도 위협 모델이 필요한 이유
플러그인은 단순한 편의 인터페이스가 아니다. 외부 콘텐츠, 명령, 데이터가 개발 환경으로 들어오는 지점이 될 수 있다. 코딩 보조 도구에서는 맥락과 접근 권한의 선택이 도구가 무엇을 관찰하고 제안할 수 있는지도 좌우한다.
위협 모델링은 직접적인 질문에서 시작한다. 플러그인은 어디에서 왔는가, 무엇이 이를 변경할 수 있는가, 어떤 데이터를 받을 수 있는가, 어떤 작업을 시작할 수 있는가? 저장소에 설치됐다는 사실을 신뢰의 근거로 삼아서는 안 된다.
저장소 보안은 운영 통제다
저장소는 플러그인 관련 콘텐츠에 리뷰, 변경 이력, 릴리스 절차를 적용하는 장소가 될 수 있다. 이는 보안을 개인 설치 결정에서 검토 가능한 실천으로 바꾼다. 플랫폼 팀에는 플러그인이 널리 퍼지기 전 표준을 정할 토대가 된다.
좋은 정책은 실행 콘텐츠와 구성 변경을 함께 다뤄야 한다. 작은 구성 또는 의존성 변경도 코드 변경만큼 영향을 낼 수 있다. 파일 유형뿐 아니라 영향도에 따라 브랜치와 릴리스 흐름을 보호해야 한다.
확대 도입 전 점검 목록
- 플러그인마다 기술 소유자와 책임 승인자를 정한다.
- 출처, 의존성 변경, 필요한 접근 권한을 검토한다.
- 플러그인이나 보조 도구가 받을 수 있는 민감 데이터를 제한한다.
- 관련 코드와 구성 변경에 리뷰를 요구한다.
- 원치 않는 동작이 발생했을 때 비활성화하거나 회수할 방법을 마련한다.
이 목록은 Red Hat이 모든 항목을 의무화했다는 주장이 아니라 평가 프레임워크다. 목적은 “안전한 플러그인 사용”을 소유자와 증적이 있는 기술적 결정으로 바꾸는 데 있다.
보안을 불투명한 병목으로 만들지 않기
포괄적인 금지는 도구 사용을 관리되지 않는 영역으로 밀어낼 수 있다. 명확한 기준과 정기 검토가 있는 승인 경로가 보통 더 효과적이다. 개발자는 새 플러그인을 요청하는 방법과 거절 사유를 알아야 한다.
이 교훈은 Claude Code에만 국한되지 않는다. AI 보조 도구를 저장소나 개발 환경에 연결하는 모든 구성 요소에 적용된다. AI 도구가 확장될수록 저장소 거버넌스는 플랫폼 엔지니어링 역량의 일부가 된다.
5분 요약
- Red Hat은 저장소 보안에 초점을 둔 Claude Code 플러그인 보안 가이드를 공개했다.
- 플러그인은 코드, 구성, 데이터, 권한을 함께 평가해야 한다.
- 소유권, 리뷰, 회수 가능성을 운영 통제로 사용한다.
- AI 도구를 금지하기보다 명확한 승인 경로를 구축한다.
Image brief for editors
These production notes are not part of the published article. Create and insert the images before approval.
Thumbnail
Suggested placement: Article cover image
Image prompt: Editorial illustration of a secure code repository depicted as a guarded vault containing carefully reviewed modular extensions, with engineers inspecting pathways and access keys represented abstractly, no text, no letters, no logos, no watermark, no UI
Suggested alt text: 검토된 플러그인 모듈을 담고 있는 보호된 저장소.
In-article image 1
Suggested placement: After the “플러그인에 별도 위협 모델이 필요한 이유” section
Image prompt: Editorial cybersecurity scene of an engineer reviewing an extension package at a repository gate, with separated paths for code, configuration, data, and permissions shown as colored abstract channels, no text, no letters, no logos, no watermark, no UI
Suggested alt text: 코드, 구성, 데이터, 권한 경로가 분리된 저장소 경계에서 플러그인을 검토하는 엔지니어.
참고 자료
- Unify IT workflows at scale with the new automation orchestrator for Ansible Automation Platform
- Red Hat Ansible development workspaces for governed automation content creation
- Accelerate automation with AI and the Ansible development tools MCP servers
- Securing Claude Code plug-ins: Best practices for repository security
- Developer experience improvements you can apply to your own projects
개발자가 주목해야 하는 이유
AI 플러그인은 개발 환경에 새로운 동작과 권한을 들일 수 있으므로, 검토와 감사가 가능한 통제는 저장소에서 시작돼야 한다.
권장 조치
- 1현재 사용 중인 AI 플러그인을 목록화하고, 코드·구성·의존성·요청 권한을 함께 검토하는 절차를 도입하세요.