Tóm tắt nhanh
- Pulumi đặt hỗ trợ Terraform trong bối cảnh các estate IaC hiện hữu, đồng thời phân tích riêng các điểm mạnh và giới hạn của Terraform với Kubernetes. Đội ngũ nên dùng khả năng tương tác để phân tách lớp hạ tầng và workload, không mặc định thay thế toàn bộ công cụ.
- Kubernetes làm phức tạp IaC vì có cả hạ tầng cloud lẫn tài nguyên ứng dụng thay đổi nhanh. Ranh giới trách nhiệm rõ ràng giúp tránh một dự án chuyển đổi quá rộng.
- Vẽ ranh giới hiện tại giữa provisioning nền tảng và workload Kubernetes, rồi thử một module Terraform ổn định và một phạm vi workload nhỏ riêng biệt.
Điều gì đã xảy ra
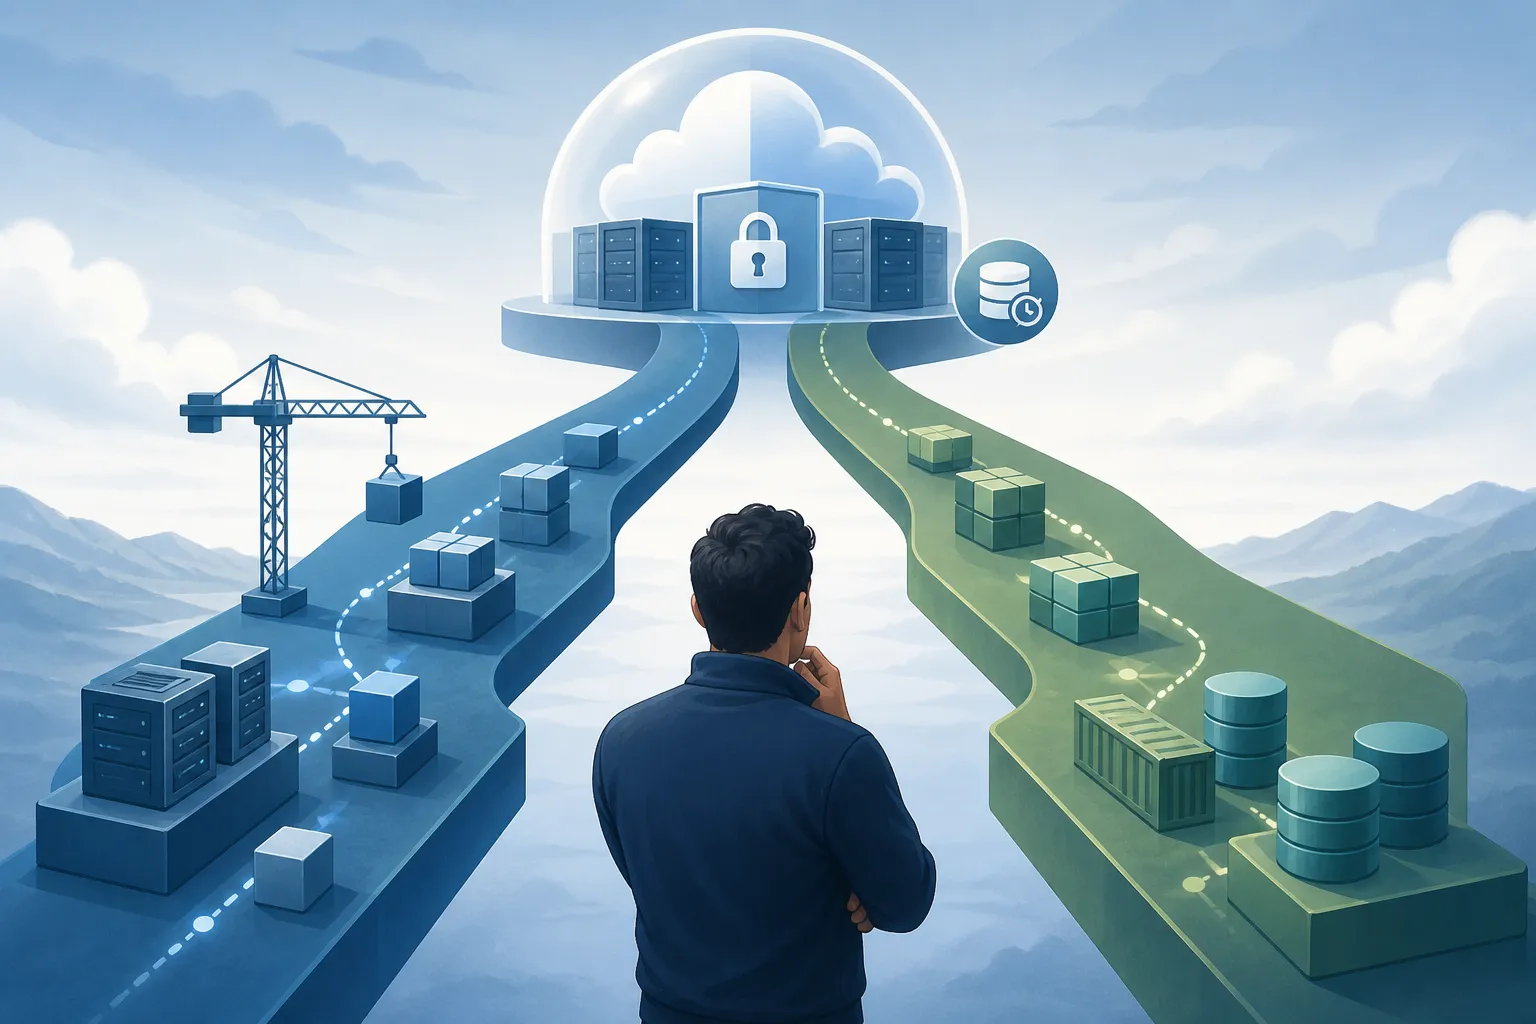
Kubernetes thường làm lộ rõ giới hạn của một quyết định IaC “một công cụ cho mọi thứ”. Một bên là nền tảng cloud tương đối ổn định; bên kia là tài nguyên ứng dụng và cluster thay đổi với nhịp khác. Khi Pulumi tăng tương tác với Terraform và OpenTofu, đội ngũ có cơ hội xem lại ranh giới này mà không nhất thiết phải viết lại estate ngay.
Trong hướng dẫn Terraform và Kubernetes, Pulumi thảo luận điều Terraform Kubernetes provider làm tốt, nơi nó gặp áp lực, và cách Pulumi được so sánh. Bài viết không thay thế đánh giá kiến trúc riêng, nhưng nêu đúng vấn đề cần đặt ra.
Khả năng tương tác không đồng nghĩa hợp nhất mọi lớp
Hỗ trợ HCL, Terraform state, hosted modules và remote execution mở đường để tiếp tục vận hành tài sản Terraform hiện có trong hệ sinh thái Pulumi. Theo Pulumi, HCL trong Pulumi IaC và Pulumi Cloud như Terraform backend đã GA.
Nhưng điều đó không bắt buộc mọi Kubernetes manifest, cluster component hoặc cloud primitive phải đi qua cùng một migration. Một ranh giới có chủ đích thường dễ thử nghiệm và rollback hơn.
Câu hỏi kiến trúc cần trả lời trước
- Phần nào là provisioning hạ tầng nền tảng, và phần nào là lifecycle của workload?
- Module Terraform hiện tại có phải interface ổn định cho network, cluster hoặc identity không?
- Thay đổi nào cần state-centric workflow, và thay đổi nào gắn chặt với vòng đời ứng dụng?
- Ai chịu trách nhiệm khi thay đổi cloud và thay đổi Kubernetes cùng thất bại?
Một cách pilot thực dụng
Giữ lại một module Terraform nền tảng đã ổn định và dùng nó làm điểm kiểm tra tương tác. Đồng thời, chọn một phạm vi Kubernetes nhỏ để đánh giá workflow Pulumi theo tiêu chí riêng. Không nên suy diễn kết quả của một lớp sang lớp còn lại.
Tour thực hành của Pulumi kết nối state, module, HCL và remote execution; đây là các trục cần kiểm tra đối với phần Terraform. Với Kubernetes, thêm tiêu chí phù hợp với quy trình phát hành và ownership của ứng dụng.
Điều nên theo dõi
Quan sát nơi plan khó giải thích, nơi state tạo nút thắt, và nơi quá trình giao giữa platform với application team bị chậm. Những tín hiệu đó hữu ích hơn việc cố chọn “công cụ tốt nhất” bằng một POC duy nhất.
Trong 5 phút
- Kubernetes khiến ranh giới giữa cloud infrastructure và workload trở nên quan trọng.
- Pulumi cho phép đánh giá tương tác mà không yêu cầu viết lại Terraform ngay.
- Không suy diễn kết quả pilot của infrastructure sang lifecycle ứng dụng.
- Dùng ownership, state và release workflow để đặt ranh giới kỹ thuật.
Nguồn tham khảo
Vì sao developer cần quan tâm
Kubernetes làm phức tạp IaC vì có cả hạ tầng cloud lẫn tài nguyên ứng dụng thay đổi nhanh. Ranh giới trách nhiệm rõ ràng giúp tránh một dự án chuyển đổi quá rộng.
Hành động đề xuất
- 1Vẽ ranh giới hiện tại giữa provisioning nền tảng và workload Kubernetes, rồi thử một module Terraform ổn định và một phạm vi workload nhỏ riêng biệt.