Wiz ghi nhận chiến dịch nhắm vào LiteLLM, MCP server và framework AI bằng RCE, blind prompt injection và đánh cắp credential trong bộ nhớ.
Đang chuẩn bị bài viết bản địa hóa và thông tin nguồn.
Hướng dẫn của AWS đề cập việc truyền quyền, xác thực tùy chỉnh và rào chắn cho tương tác giữa tác nhân với công cụ, trong khi Wiz ghi nhận các cuộc tấn công vào hạ tầng AI thông qua RCE, prompt injection và đánh cắp thông tin xác thực.
Nhận định
Hướng dẫn của AWS đề cập việc truyền quyền, xác thực tùy chỉnh và rào chắn cho tương tác giữa tác nhân với công cụ, trong khi Wiz ghi nhận các cuộc tấn công vào hạ tầng AI thông qua RCE, prompt injection và đánh cắp thông tin xác thực.
Dữ liệu đã xác minh
Wiz honeypots uncover active campaigns targeting LiteLLM, MCP servers, and AI frameworks through RCE, blind prompt injection, and memory credential theft.
Wiz Research · nguồn được theo dõiIf you’re running AI agents in production, Amazon Bedrock Guardrails protects the model boundary. But your agents also invoke tools, fetch external data, and communicate with other systems. That data flows outside the model boundary, where model-level guardrails can’t reach. You can extend guardrail coverage to those interactions using three validation checkpoints built with the [...]
AWS Security Blog · nguồn được theo dõiMany teams now deploy AI agents that pull from Amazon DynamoDB tables, document repositories, software as a service (SaaS) platforms, and internal knowledge bases to answer questions and automate workflows. A key risk in these deployments is that the agent has no awareness of who’s asking, so it might return data the user shouldn’t see. [...]
AWS Security Blog · nguồn được theo dõiWhen deploying AI agents with Amazon Bedrock AgentCore, organizations benefit from built-in modern support for OAuth 2.0, AWS Identity and Access Management (IAM), and API key authentication through Amazon Bedrock AgentCore Gateway. However, some enterprise environments still use legacy authentication mechanisms such as HTTP Basic Authentication (Basic Auth) (RFC 7617). The extensible architecture of AgentCore [...]
AWS Security Blog · nguồn được theo dõiĐọc sâu hơn

Wiz ghi nhận chiến dịch nhắm vào LiteLLM, MCP server và framework AI bằng RCE, blind prompt injection và đánh cắp credential trong bộ nhớ.

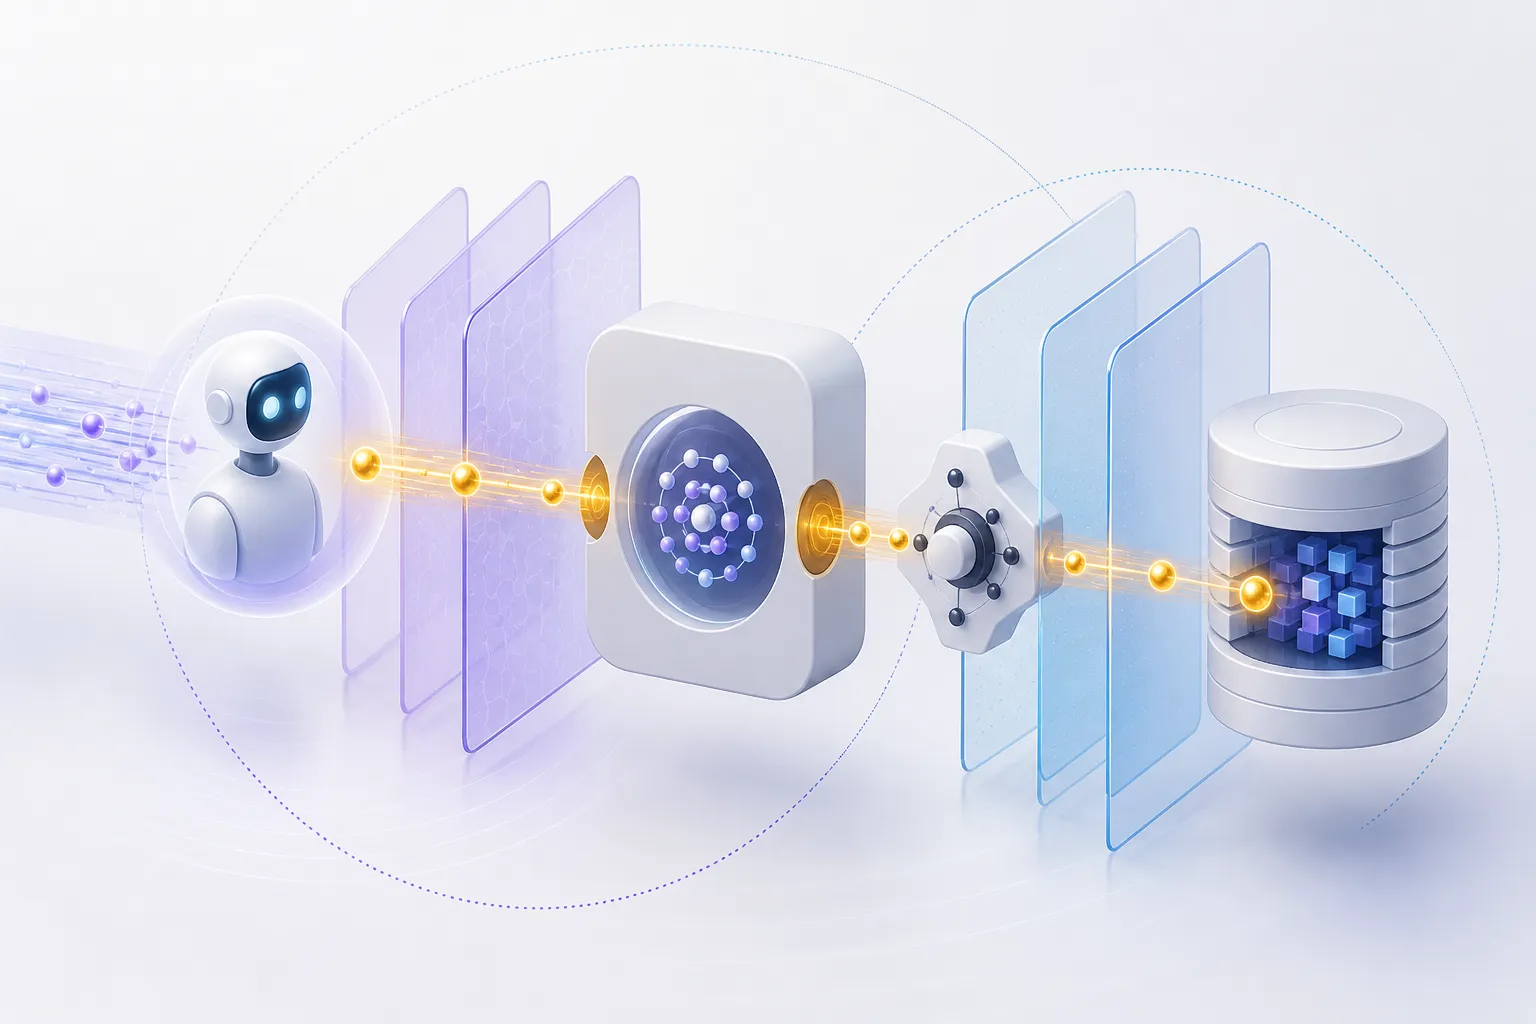
Các tác nhân AI không chỉ tạo văn bản mà còn truy cập dữ liệu, gọi công cụ và thực hiện hành động với danh tính người dùng. Hướng dẫn từ AWS và hoạt động tấn công do Wiz quan sát cho thấy đội ngũ kỹ thuật phải bảo vệ toàn bộ đường đi từ người dùng, mô hình đến công cụ và hạ tầng.

AI agent truy cập dữ liệu doanh nghiệp không nên chỉ hành động bằng một danh tính dịch vụ chung. AWS mô tả cách truyền ngữ cảnh quyền của người dùng để agent trả dữ liệu theo quyền của người yêu cầu.
Tiếp tục khám phá

Khi AI và phần mềm bên thứ ba cùng hoạt động trên máy lập trình viên, workstation có thể giữ quyền truy cập trực tiếp vào mã nguồn, thông tin xác thực và môi trường cloud. Wiz đang định vị endpoint của developer như một lớp security cần được quản trị riêng.