Tóm tắt nhanh
- AI agent truy cập dữ liệu doanh nghiệp không nên chỉ hành động bằng một danh tính dịch vụ chung. AWS mô tả cách truyền ngữ cảnh quyền của người dùng để agent trả dữ liệu theo quyền của người yêu cầu.
- Nếu agent không biết ai đang hỏi, nó có thể trả về dữ liệu vượt quá quyền truy cập của người dùng.
- Chọn một agent truy vấn dữ liệu nội bộ và kiểm thử việc truyền quyền với hai vai trò người dùng khác nhau.
Điều gì đã xảy ra
AI agent có thể đọc DynamoDB, kho tài liệu, SaaS và knowledge base nội bộ để trả lời hoặc tự động hóa công việc. Security quan trọng nhất không chỉ là agent có được xác thực hay không, mà là agent có giữ đúng quyền của người đang yêu cầu hay không.
AWS nêu rủi ro này trong hướng dẫn truyền user authorization context với Amazon Bedrock AgentCore: agent không nhận biết người gọi có thể trả dữ liệu mà người đó không được xem.
Danh tính dịch vụ không thay thế quyền người dùng
Một agent thường cần danh tính kỹ thuật để gọi công cụ. Nhưng nếu mọi truy vấn đều chạy với quyền rộng của agent, lớp authorization ở cấp người dùng có thể biến mất trong đường đi dữ liệu.
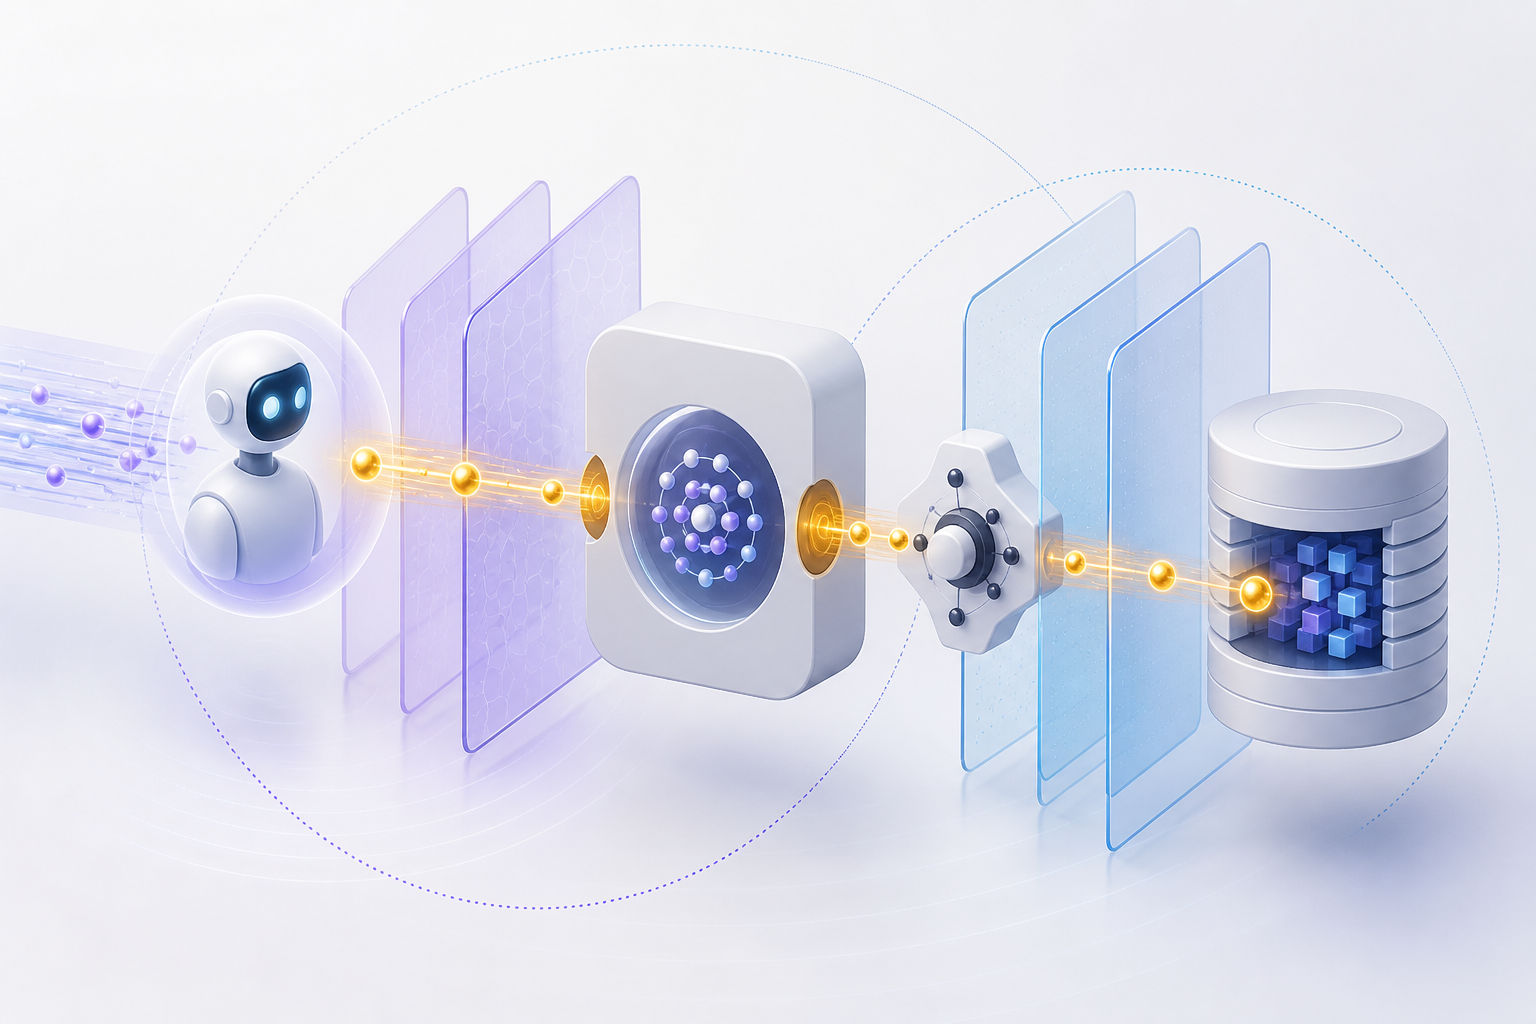
Thiết kế tốt cần mang identity và ngữ cảnh quyền qua các bước truy xuất, rồi để hệ thống dữ liệu hoặc công cụ thực thi quyết định cho phép gì.
Những câu hỏi cần trả lời trước khi triển khai
- Agent đang thay mặt ai khi gọi từng nguồn dữ liệu?
- Quyền được áp dụng ở đâu: agent, gateway, công cụ hay data store?
- Log có cho thấy người yêu cầu, tool được gọi và kết quả bị từ chối không?
- Khi không thể truyền ngữ cảnh, agent có từ chối an toàn không?
Thử nghiệm với dữ liệu có ranh giới rõ
Một pilot tốt là use case có dữ liệu công khai nội bộ và dữ liệu bị giới hạn theo nhóm. Hãy kiểm tra cùng một câu hỏi với hai người dùng có quyền khác nhau; kết quả phải khác nhau khi policy yêu cầu.
Đừng đánh giá chỉ bằng độ đúng của câu trả lời. Hãy kiểm tra cả việc agent không tiết lộ dữ liệu, metadata hoặc đường dẫn ngoài phạm vi quyền.
Trong 5 phút
- Agent cần hiểu quyền của người gọi, không chỉ dùng quyền dịch vụ.
- Authorization phải theo suốt đường gọi tool và dữ liệu.
- Log cần hỗ trợ truy vết actor, tool và quyết định policy.
- Pilot nên kiểm thử chênh lệch quyền bằng dữ liệu thật có kiểm soát.
Nguồn tham khảo
- Propagate user authorization context in AI agents with Amazon Bedrock AgentCore
- Implement custom authentication for tools integration using request Lambda interceptor in AgentCore Gateway
- Wiz Red Agent Finds Its Way Into Snowflake’s Internal Jira Through a Flaw in a GitHub Copilot–Assisted PR
- The Closed Loop Remediation Playbook with Wiz
- Securing Data in the AI era
- Wiz at Black Hat 2026: Driving AI Threat Readiness
- Introducing the Wiz Sensor for Developer Workstations to Protect Endpoints in the AI Era
Vì sao developer cần quan tâm
Nếu agent không biết ai đang hỏi, nó có thể trả về dữ liệu vượt quá quyền truy cập của người dùng.
Hành động đề xuất
- 1Chọn một agent truy vấn dữ liệu nội bộ và kiểm thử việc truyền quyền với hai vai trò người dùng khác nhau.