AWS đề xuất mở rộng các nền tảng zero trust, least privilege và defense in depth để kiểm soát agent tự chủ, xác suất và có khả năng hành động.
Đang chuẩn bị bài viết bản địa hóa và thông tin nguồn.
AWS, HackerOne, Wiz và Cisco Talos mô tả việc áp dụng các hệ thống tự chủ hoặc dùng mô hình tiên phong vào ứng phó ở tốc độ máy, kiểm thử cơ sở mã, khai thác lỗ hổng và vận hành ứng phó sự cố.
Nhận định
AWS, HackerOne, Wiz và Cisco Talos mô tả việc áp dụng các hệ thống tự chủ hoặc dùng mô hình tiên phong vào ứng phó ở tốc độ máy, kiểm thử cơ sở mã, khai thác lỗ hổng và vận hành ứng phó sự cố.
Dữ liệu đã xác minh
After talking with enterprise security leaders over the past year, one thing has become clear: the rise of autonomous AI agents is the most significant shift in security posture since the move to cloud. Organizations across every industry are adopting AI agents that authenticate on behalf of users, execute multistep workflows, and make decisions across [...]
AWS Security Blog · nguồn được theo dõiAs frontier AI models become increasingly restrictive, security teams are facing a "safety penalty" that hampers real-time incident response. Discover how organizations can move toward operational sovereignty to ensure their defensive AI keeps pace with unconstrained adversaries.
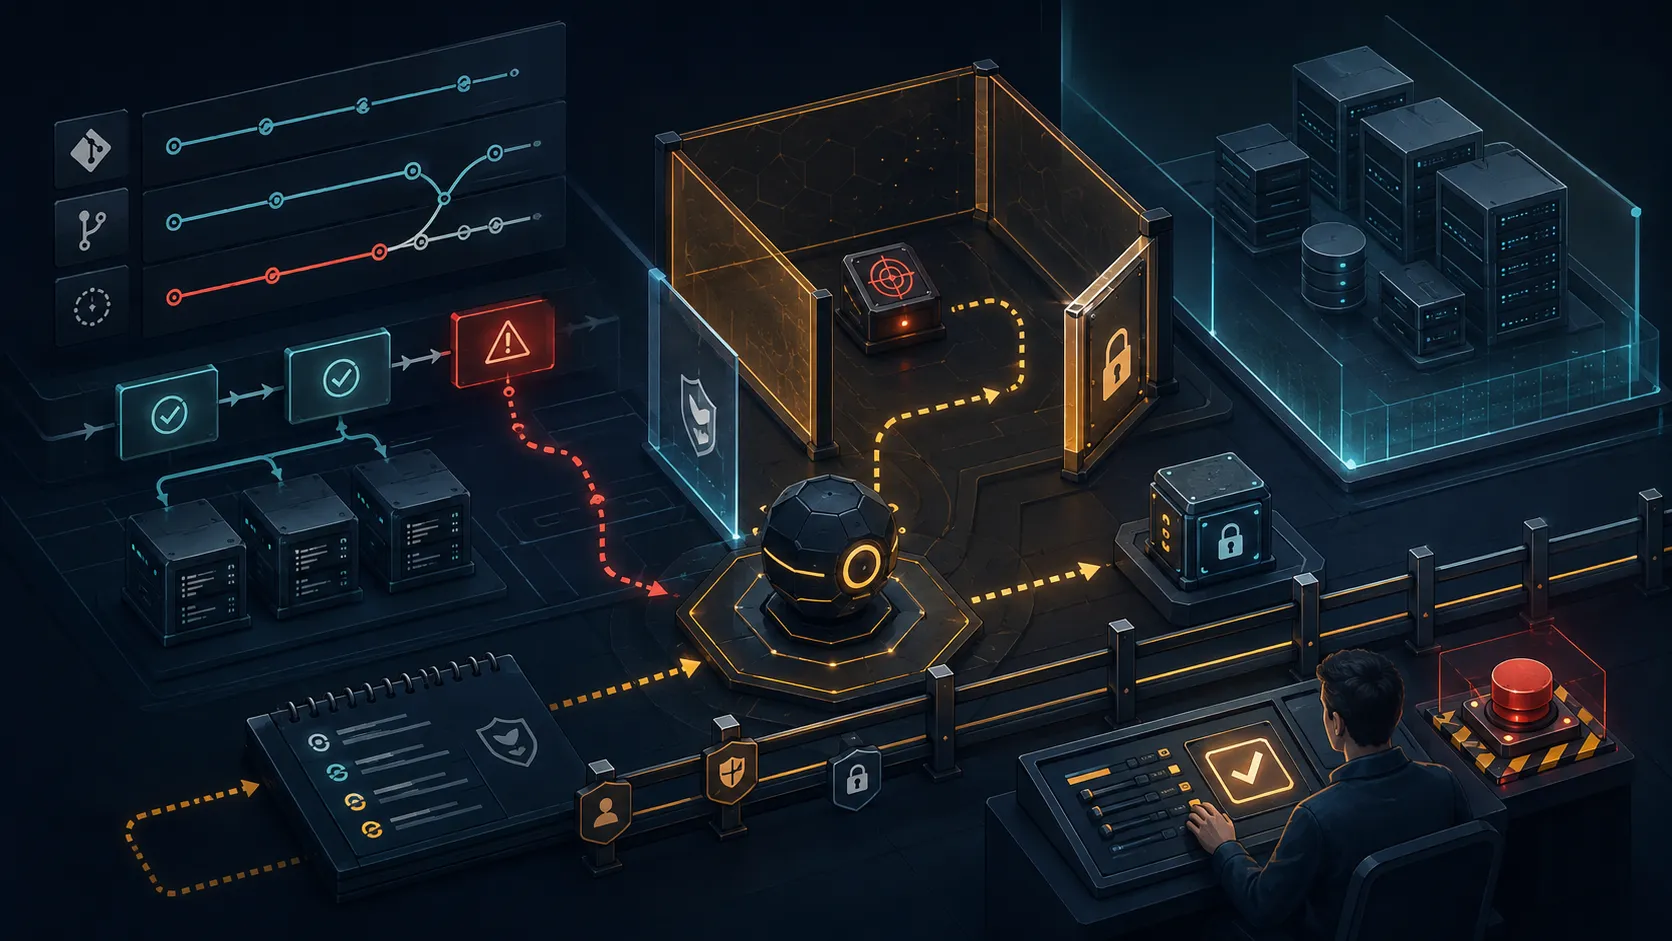
Cisco Talos · nguồn được theo dõiWiz Red Agent independently discovered and exploited a GitHub Actions injection missed by GitHub’s Advanced Security, validated access to sensitive data in Snowflake’s internal Jira, and assessed the blast radius—all without human intervention, five days after the flaw became live.
Wiz Research · nguồn được theo dõiĐọc sâu hơn

AWS đề xuất mở rộng các nền tảng zero trust, least privilege và defense in depth để kiểm soát agent tự chủ, xác suất và có khả năng hành động.

Tác nhân AI đang được thử nghiệm trong các công việc bảo mật có tính hành động: kiểm tra cơ sở mã, khai thác lỗ hổng, đánh giá phạm vi ảnh hưởng và điều phối ứng phó. Những trường hợp từ AWS, HackerOne, Wiz và Cisco Talos cho thấy tiềm năng tăng tốc lớn, đồng thời đặt ra yêu cầu nghiêm ngặt về quyền hạn, bằng chứng và kiểm soát vận hành.

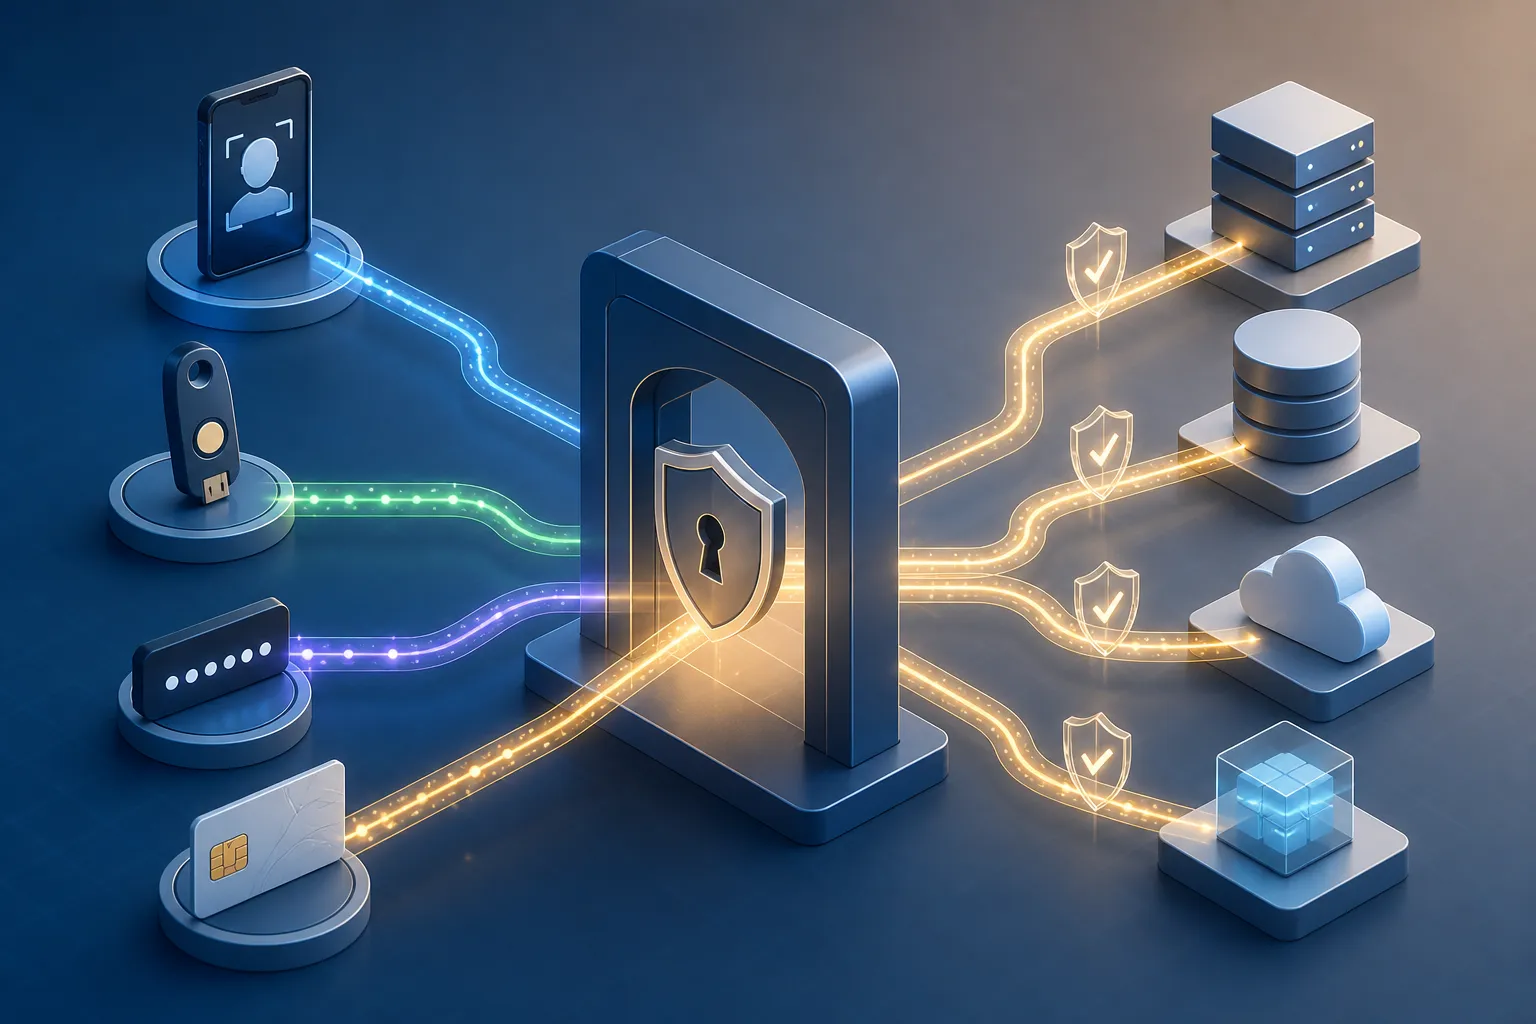
AgentCore Gateway hỗ trợ OAuth 2.0, IAM và API key, nhưng doanh nghiệp vẫn có thể phụ thuộc vào HTTP Basic Authentication. AWS mô tả request Lambda interceptor như một điểm mở rộng để tích hợp công cụ kế thừa.
Tiếp tục khám phá