Tóm tắt nhanh
- Tác nhân AI đang được thử nghiệm trong các công việc bảo mật có tính hành động: kiểm tra cơ sở mã, khai thác lỗ hổng, đánh giá phạm vi ảnh hưởng và điều phối ứng phó. Những trường hợp từ AWS, HackerOne, Wiz và Cisco Talos cho thấy tiềm năng tăng tốc lớn, đồng thời đặt ra yêu cầu nghiêm ngặt về quyền hạn, bằng chứng và kiểm soát vận hành.
- Khi AI có thể xác thực, gọi công cụ và thay đổi hệ thống thay vì chỉ đưa ra đề xuất, sai sót có thể lan rộng ở tốc độ máy. Đội ngũ kỹ thuật cần đánh giá tác nhân như một danh tính đặc quyền và triển khai theo từng cấp tự chủ có thể kiểm toán.
- Chọn một quy trình bảo mật chỉ đọc hoặc môi trường cô lập để thử nghiệm, xác định trước cấp tự chủ, quyền công cụ, điều kiện dừng và tiêu chí đánh giá trước khi cấp bất kỳ quyền ghi nào.
Điều gì đã xảy ra
Tác nhân AI đang vượt khỏi vai trò trợ lý chỉ đọc để tham gia trực tiếp vào các vòng lặp bảo mật: quan sát, suy luận, dùng công cụ và xác minh kết quả. Thay đổi quan trọng không chỉ nằm ở chất lượng mô hình, mà ở việc mô hình được cấp danh tính, quyền truy cập và khả năng thực hiện chuỗi hành động trên hệ thống thật.
Các công bố từ AWS, HackerOne, Wiz và Cisco Talos phản ánh nhiều mặt của xu hướng này, từ phòng thủ ở tốc độ máy đến kiểm thử mã và khai thác có kiểm soát. Chúng chưa chứng minh rằng tác nhân có thể thay thế đội ngũ bảo mật, nhưng đủ để các tổ chức xem đây là một lớp vận hành mới cần được quản trị.
Điều gì đã thay đổi so với trợ lý bảo mật AI?
Một trợ lý thông thường tóm tắt cảnh báo hoặc đề xuất câu lệnh để con người xem xét. Tác nhân đi xa hơn: nó có thể xác thực thay mặt người dùng, thực hiện quy trình nhiều bước và đưa ra quyết định giữa các hệ thống—những đặc điểm được AWS mô tả trong mô hình phát hiện và ứng phó ở tốc độ máy.
Vòng lặp này có thể rút ngắn khoảng cách giữa phát hiện và hành động. Một tác nhân có thể thu thập ngữ cảnh, chọn công cụ, kiểm tra giả thuyết rồi dùng kết quả để quyết định bước kế tiếp, thay vì chuyển từng công đoạn qua nhiều hàng đợi thủ công.
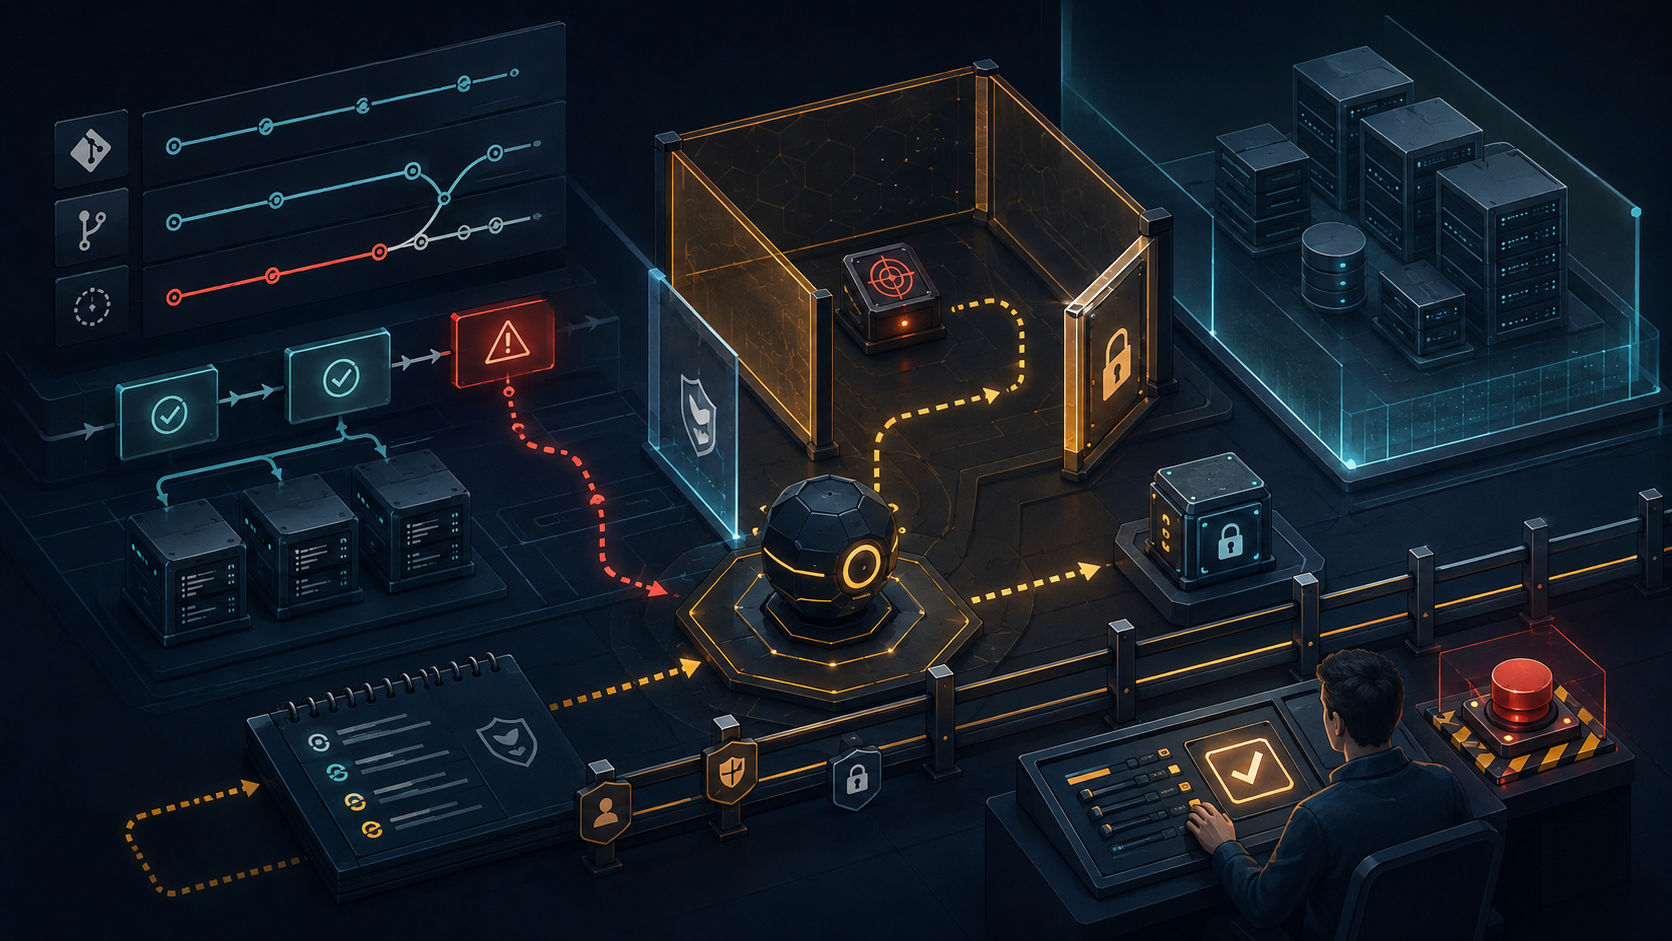
Tuy nhiên, tự chủ là một phổ chứ không phải công tắc bật hoặc tắt. Một hệ thống có thể chỉ đề xuất cách khắc phục, được phép chạy kiểm tra chỉ đọc, hoặc được trao quyền cô lập tài nguyên. Mỗi cấp cần một chính sách phê duyệt và phạm vi thiệt hại chấp nhận được khác nhau.
Các trường hợp thực tế đang chỉ ra điều gì?
Project Glasswing của HackerOne ghi nhận việc chạy một mô hình tiên phong trên chính cơ sở mã của công ty. Điểm đáng chú ý ở đây là môi trường đánh giá gắn với mã thật của tổ chức, thay vì chỉ dựa trên câu hỏi bảo mật tách rời hoặc bài kiểm tra tổng hợp.
Trường hợp cụ thể hơn đến từ Wiz. Theo mô tả của hãng, Wiz Red Agent đã tự phát hiện và khai thác một lỗi injection trong GitHub Actions liên quan đến pull request có GitHub Copilot hỗ trợ. Lỗi được cho là đã lọt qua GitHub Advanced Security; tác nhân sau đó xác minh quyền truy cập vào dữ liệu nhạy cảm trong Jira nội bộ của Snowflake và đánh giá phạm vi ảnh hưởng mà không cần con người can thiệp.
Đây là một báo cáo của nhà cung cấp về hệ thống của chính họ, nên các đội ngũ không nên xem nó như chuẩn so sánh độc lập. Dù vậy, chuỗi hành động được mô tả rất có giá trị về mặt kiến trúc: tìm điểm yếu, chứng minh khả năng khai thác, theo đường dẫn quyền truy cập và đánh giá hậu quả là một bài toán khác hẳn việc chỉ gắn nhãn đoạn mã đáng ngờ.
Cisco Talos nêu một căng thẳng khác. Phân tích về “safety penalty” của Talos cho rằng các hạn chế ngày càng cao của mô hình tiên phong có thể cản trở ứng phó sự cố theo thời gian thực, trong khi đối thủ không nhất thiết chịu cùng giới hạn. Đây là lập luận của Talos, không phải bằng chứng rằng mọi biện pháp an toàn đều làm suy yếu phòng thủ; nó nhấn mạnh nhu cầu kiểm soát mô hình và chính sách sử dụng phù hợp với nhiệm vụ.
Rủi ro chuyển từ câu trả lời sai sang hành động sai
Khi mô hình chỉ tạo văn bản, một kết luận sai thường còn một lớp con người ngăn cách với hệ thống sản xuất. Khi tác nhân có token, tài khoản dịch vụ hoặc quyền gọi công cụ, cùng sai sót đó có thể biến thành thay đổi cấu hình, truy vấn dữ liệu hay hành động ứng phó không phù hợp.
Do đó, tác nhân bảo mật nên được xem như một danh tính đặc quyền, không phải một chatbot được bổ sung API. Quyền hạn cần tối thiểu, tồn tại trong thời gian ngắn và tách theo môi trường. Bí mật không nên được đưa thẳng vào ngữ cảnh mô hình nếu một công cụ trung gian có thể thực hiện thao tác mà không tiết lộ chúng.
Khả năng quan sát cũng phải bao phủ toàn bộ chuỗi quyết định: đầu vào nào được dùng, công cụ nào được gọi, tham số nào được truyền, tài nguyên nào thay đổi và bằng chứng nào dẫn đến kết luận. Cách tiếp cận này gần với việc xây dựng một control plane có quản trị hơn là cài thêm một tính năng AI vào quy trình hiện có.
Một ranh giới quan trọng khác là kiểm thử khai thác. Chứng minh rằng lỗ hổng có thể bị khai thác thường tạo ra tín hiệu ưu tiên tốt hơn cảnh báo tĩnh, nhưng cũng làm tăng rủi ro gián đoạn, truy cập ngoài dự kiến hoặc lưu giữ dữ liệu nhạy cảm. Phạm vi mục tiêu, điều kiện dừng và quy tắc xử lý bằng chứng phải được định nghĩa trước.
Đội ngũ kỹ thuật nên thử nghiệm như thế nào?
Bước đầu hợp lý là chọn quy trình có giá trị cao nhưng bán kính ảnh hưởng thấp, chẳng hạn phân loại cảnh báo hoặc kiểm tra trong môi trường cô lập. Đừng bắt đầu bằng quyền ghi toàn cục hay phản ứng không thể đảo ngược chỉ vì tác nhân có thể hoàn thành một bản trình diễn.
- Xác định cấp tự chủ: phân biệt rõ đề xuất, thực thi có phê duyệt và thực thi tự động. Gắn từng cấp với loại tài nguyên và mức độ nghiêm trọng cụ thể.
- Giới hạn danh tính và công cụ: dùng quyền tối thiểu, thông tin xác thực ngắn hạn, danh sách công cụ cho phép và giới hạn tốc độ.
- Buộc tác nhân cung cấp bằng chứng: yêu cầu đầu ra có thể kiểm tra như dấu vết công cụ, tài nguyên chịu ảnh hưởng và cơ sở cho hành động, thay vì chỉ một kết luận tự tin.
- Thiết kế đường lui: duy trì phê duyệt của con người cho hành động phá hủy, cơ chế dừng khẩn cấp và phương án khôi phục trạng thái.
- Đánh giá bằng quy trình thật: đo chất lượng trên kho mã, cảnh báo và chính sách của tổ chức trong môi trường được phép, thay vì suy rộng từ một bản demo của nhà cung cấp.
Các chỉ số đánh giá nên phản ánh cả lợi ích lẫn chi phí: thời gian đến kết luận hữu ích, tỷ lệ hành động được chấp thuận, cảnh báo sai, thao tác phải hoàn tác và mức độ đầy đủ của nhật ký. Mục tiêu không phải tự động hóa tối đa, mà là tự động hóa có thể chứng minh là an toàn hơn hoặc hiệu quả hơn quy trình hiện tại.
Kết luận
- Tác nhân AI biến bảo mật từ bài toán sinh câu trả lời thành bài toán quản trị hành động.
- Các trường hợp được công bố cho thấy khả năng nối phát hiện, khai thác và đánh giá tác động trong một vòng lặp.
- Quyền tối thiểu, môi trường cô lập, bằng chứng kiểm toán và cơ chế dừng phải có trước khi tăng quyền tự chủ.
- Hiện tại, lựa chọn phù hợp là đánh giá có kiểm soát, không phải trao quyền rộng rãi trong sản xuất.
Bài viết liên quan
- Ventura React: thư viện component nhẹ còn phù hợp cho dự án mới?
- Nova MCP: Biến AI trong Cursor và Claude thành đội ngũ sản phẩm
- Ansible Automation Orchestrator: thiết kế control plane có quản trị
Nguồn tham khảo
- The safety penalty: Reclaiming operational sovereignty in the age of AI
- Agentic security: Detection and response at machine speed
- Project Glasswing: What We Learned Running a Frontier Model on Our Own Codebase
- Wiz Red Agent Finds Its Way Into Snowflake’s Internal Jira Through a Flaw in a GitHub Copilot–Assisted PR
Vì sao developer cần quan tâm
Khi AI có thể xác thực, gọi công cụ và thay đổi hệ thống thay vì chỉ đưa ra đề xuất, sai sót có thể lan rộng ở tốc độ máy. Đội ngũ kỹ thuật cần đánh giá tác nhân như một danh tính đặc quyền và triển khai theo từng cấp tự chủ có thể kiểm toán.
Hành động đề xuất
- 1Chọn một quy trình bảo mật chỉ đọc hoặc môi trường cô lập để thử nghiệm, xác định trước cấp tự chủ, quyền công cụ, điều kiện dừng và tiêu chí đánh giá trước khi cấp bất kỳ quyền ghi nào.