Google Project Zero가 Windows 11 25H2의 새 권한 상승 기능인 Administrator Protection을 우회하는 문제를 다뤘다. 구체적인 공격 조건은 아직 주어진 자료로 확인할 수 없지만, 개발자 워크스테이션의 최소 권한과 관리자 작업 감사를 재점검할 이유는 충분하다.
현지화된 기사와 출처 정보를 준비하고 있습니다.
검증되고 게시된 콘텐츠만 검색합니다.
91개 결과

Google Project Zero가 Windows 11 25H2의 새 권한 상승 기능인 Administrator Protection을 우회하는 문제를 다뤘다. 구체적인 공격 조건은 아직 주어진 자료로 확인할 수 없지만, 개발자 워크스테이션의 최소 권한과 관리자 작업 감사를 재점검할 이유는 충분하다.
Google Project Zero는 Pixel 9에서 두 개의 익스플로잇만으로 제로클릭 컨텍스트에서 루트 권한까지 도달하는 체인을 구현했다고 밝혔다. 첫 단계의 Dolby 취약점은 2026년 1월 패치 전까지 Android 전반에 존재했으며, 연구의 다음 질문은 비슷한 체인을 Pixel 10에서도 구성할 수 있는지다.

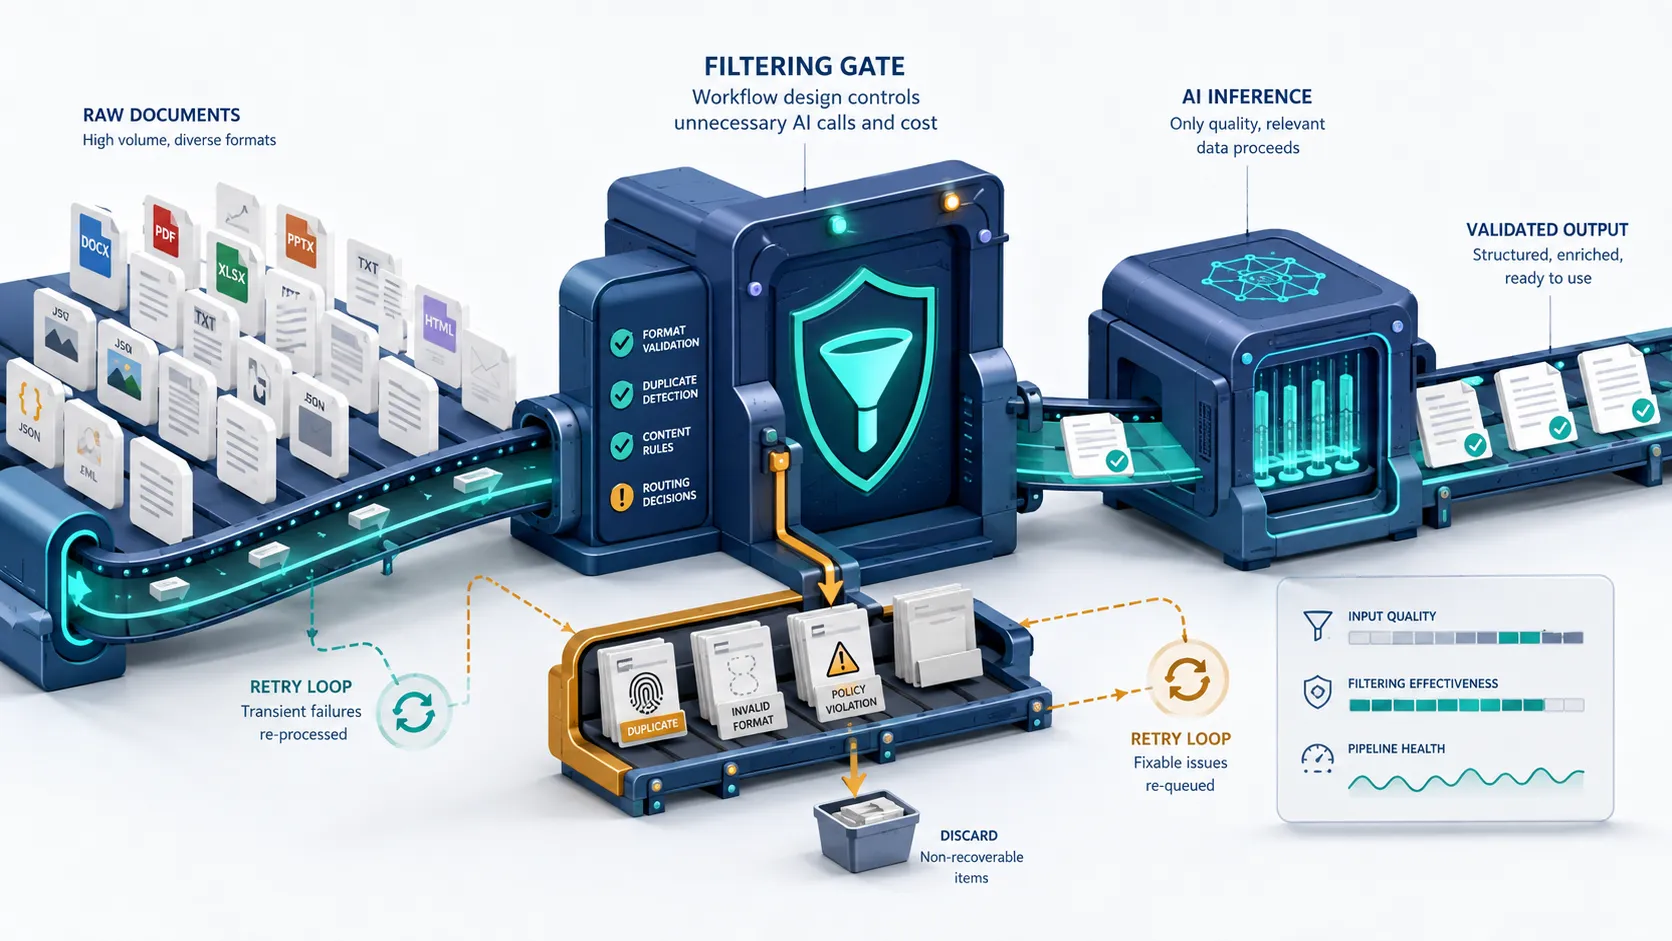
Google Cloud는 Dataflow 기반 데이터 처리에 생성형 AI를 결합할 때 비용 효율성을 함께 고려해야 한다는 문제를 제시한다. 개발팀은 모델 호출 단가만 비교하기보다 입력 선별, 중복 처리, 재시도, 결과 검증을 포함한 전체 워크플로를 측정해야 한다.

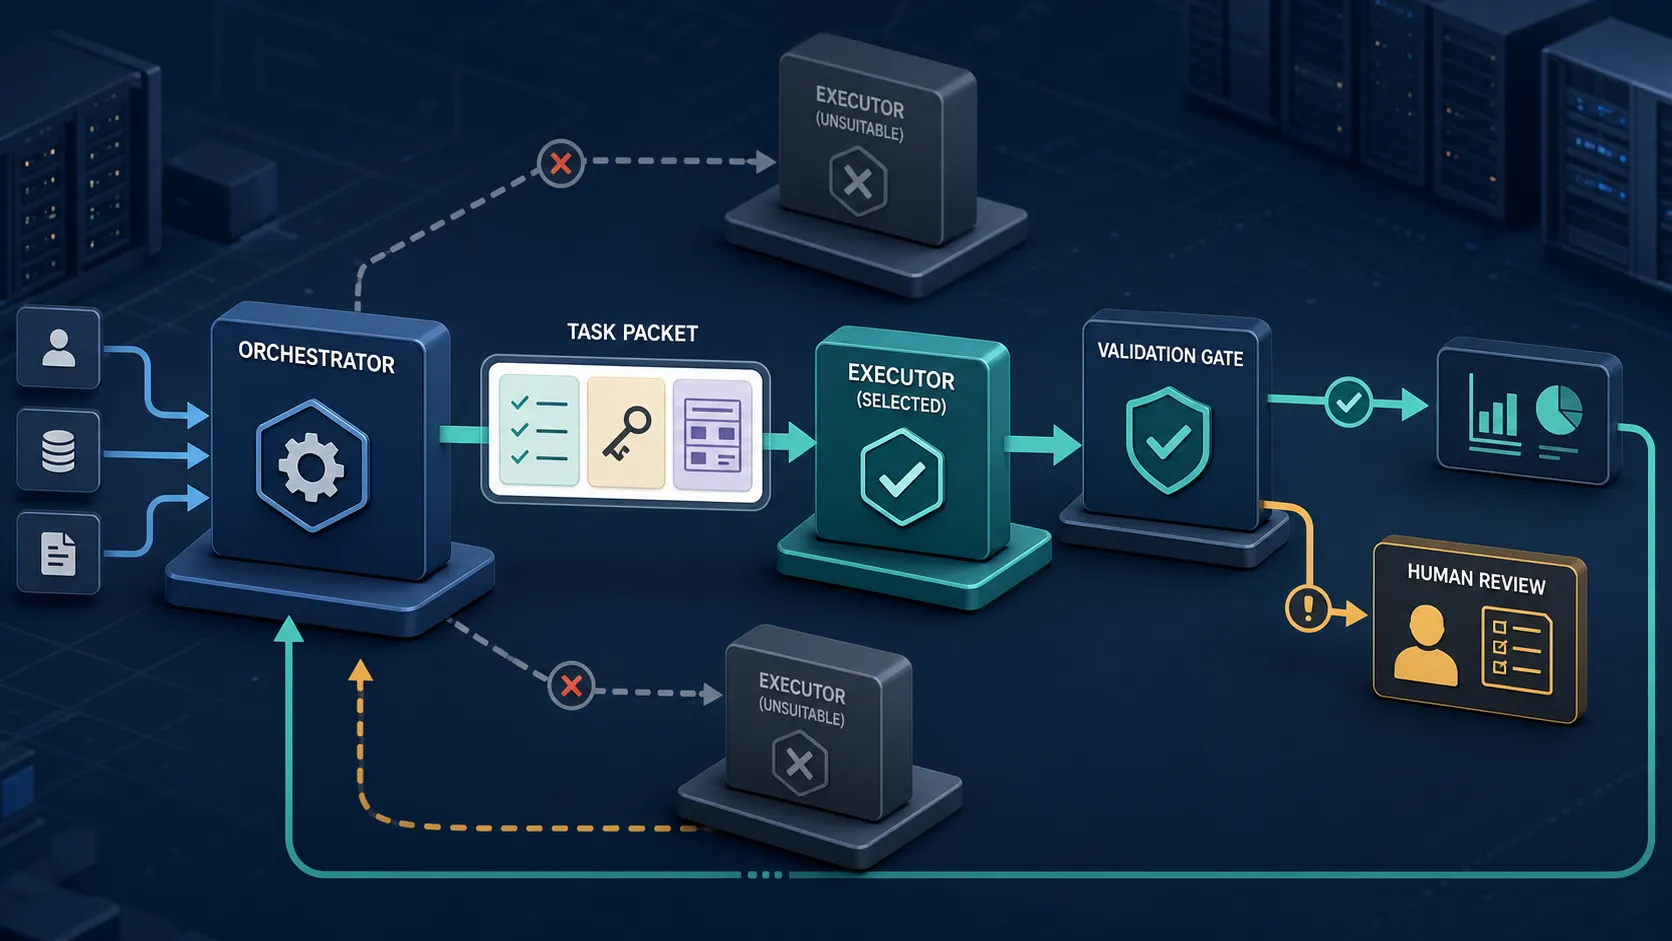
AI 에이전트의 위임은 프롬프트를 다른 에이전트에 전달하는 작업으로 끝나지 않는다. 명확한 작업 계약과 역량 기반 라우팅, 최소 권한, 결과 검증, 전체 핸드오프를 설명할 수 있는 추적 체계가 필요하다.

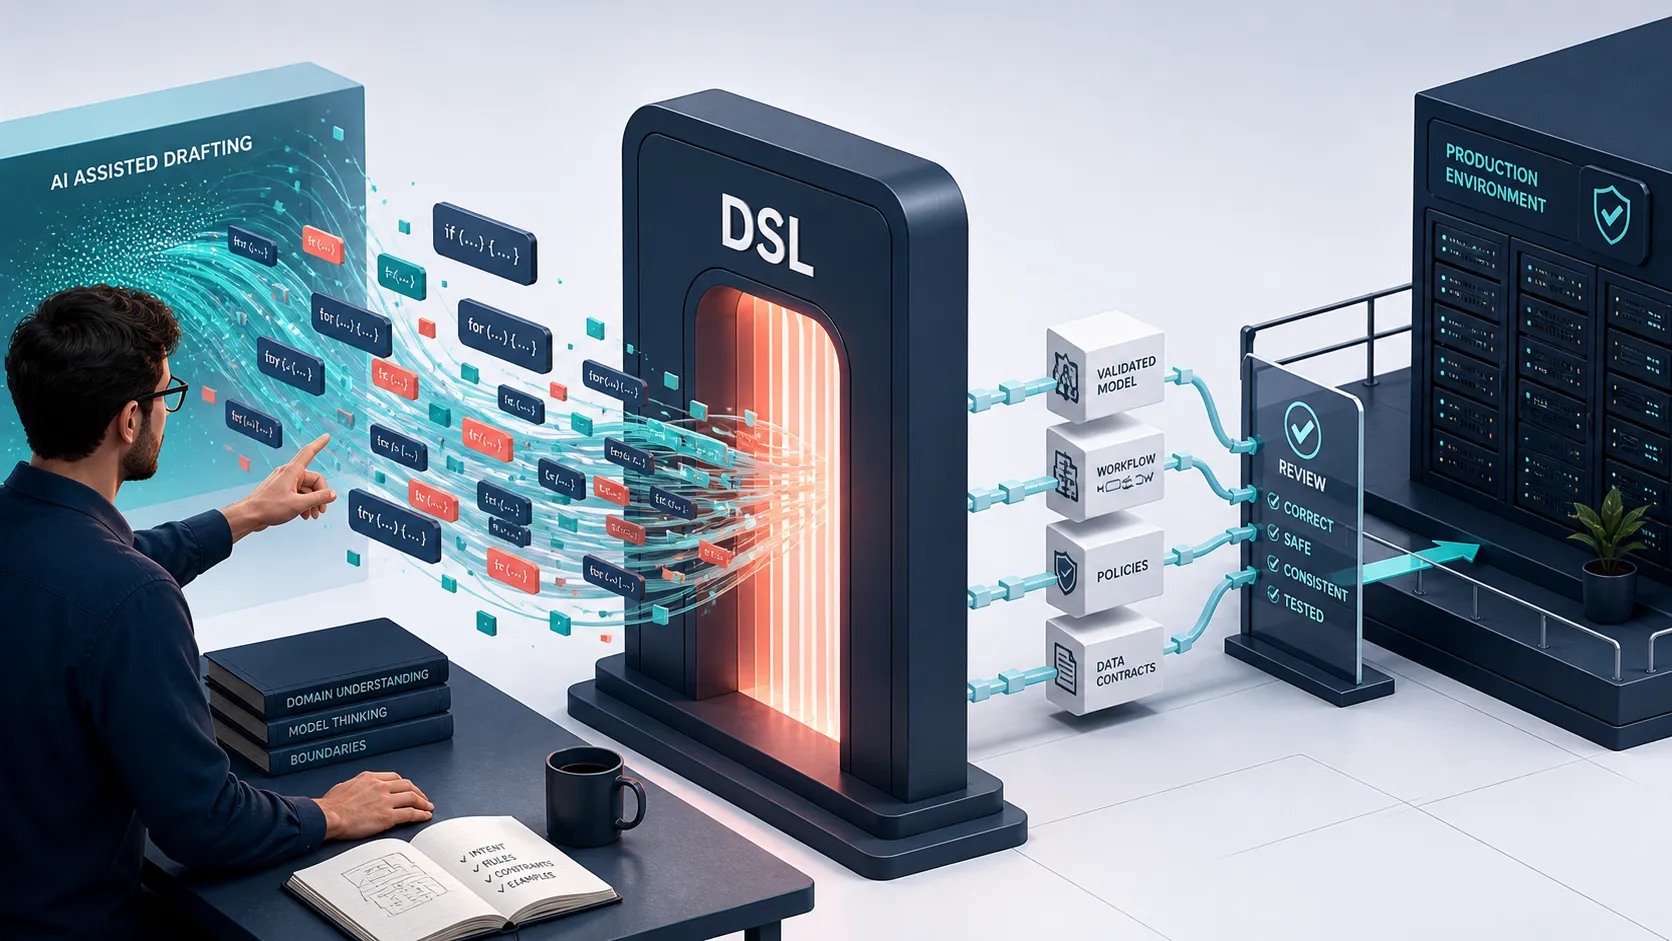
뱅크샐러드는 Salad Game DSL을 통해 Vibe Coding의 자유도와 엔지니어링 안정성을 함께 확보하는 방향을 제시했다. 핵심은 AI가 코드를 더 많이 생성하게 하는 것이 아니라, AI의 결과물이 움직일 수 있는 범위를 조직이 통제하는 데 있다.

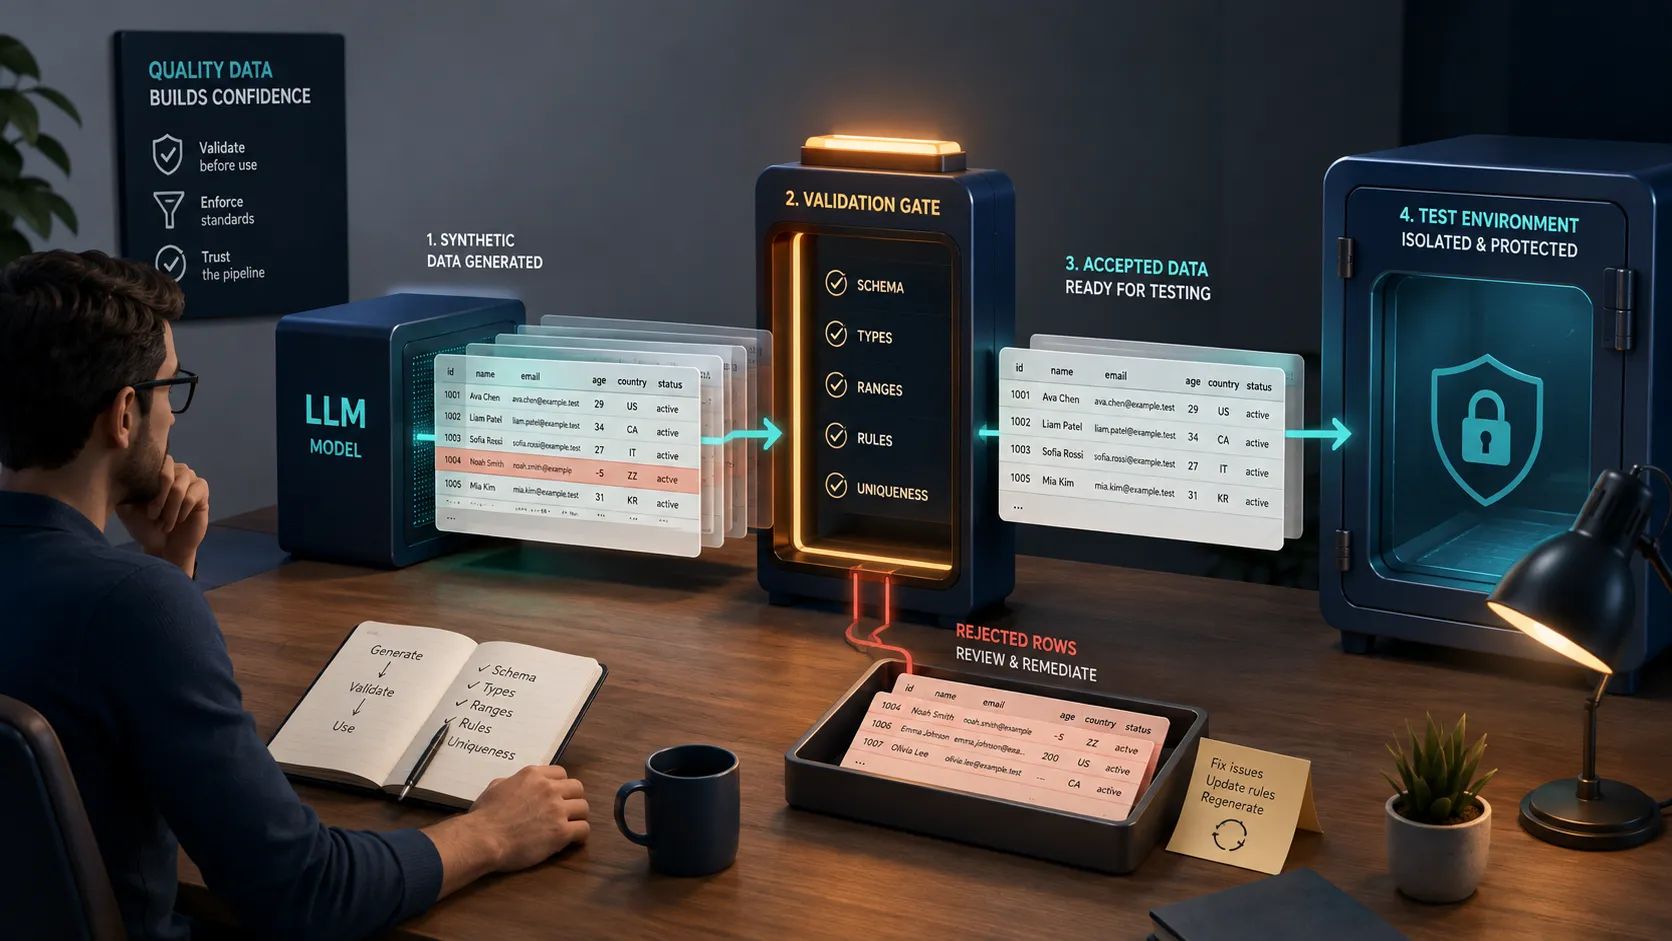
뱅크샐러드는 LLM을 활용한 테스트 데이터 생성 방법을 기술 블로그 주제로 다뤘다. 제공된 출처 정보에는 구현 세부 사항이 없으므로, 확인된 사실과 팀이 실제 검증해야 할 도입 조건을 나눠 살펴본다.

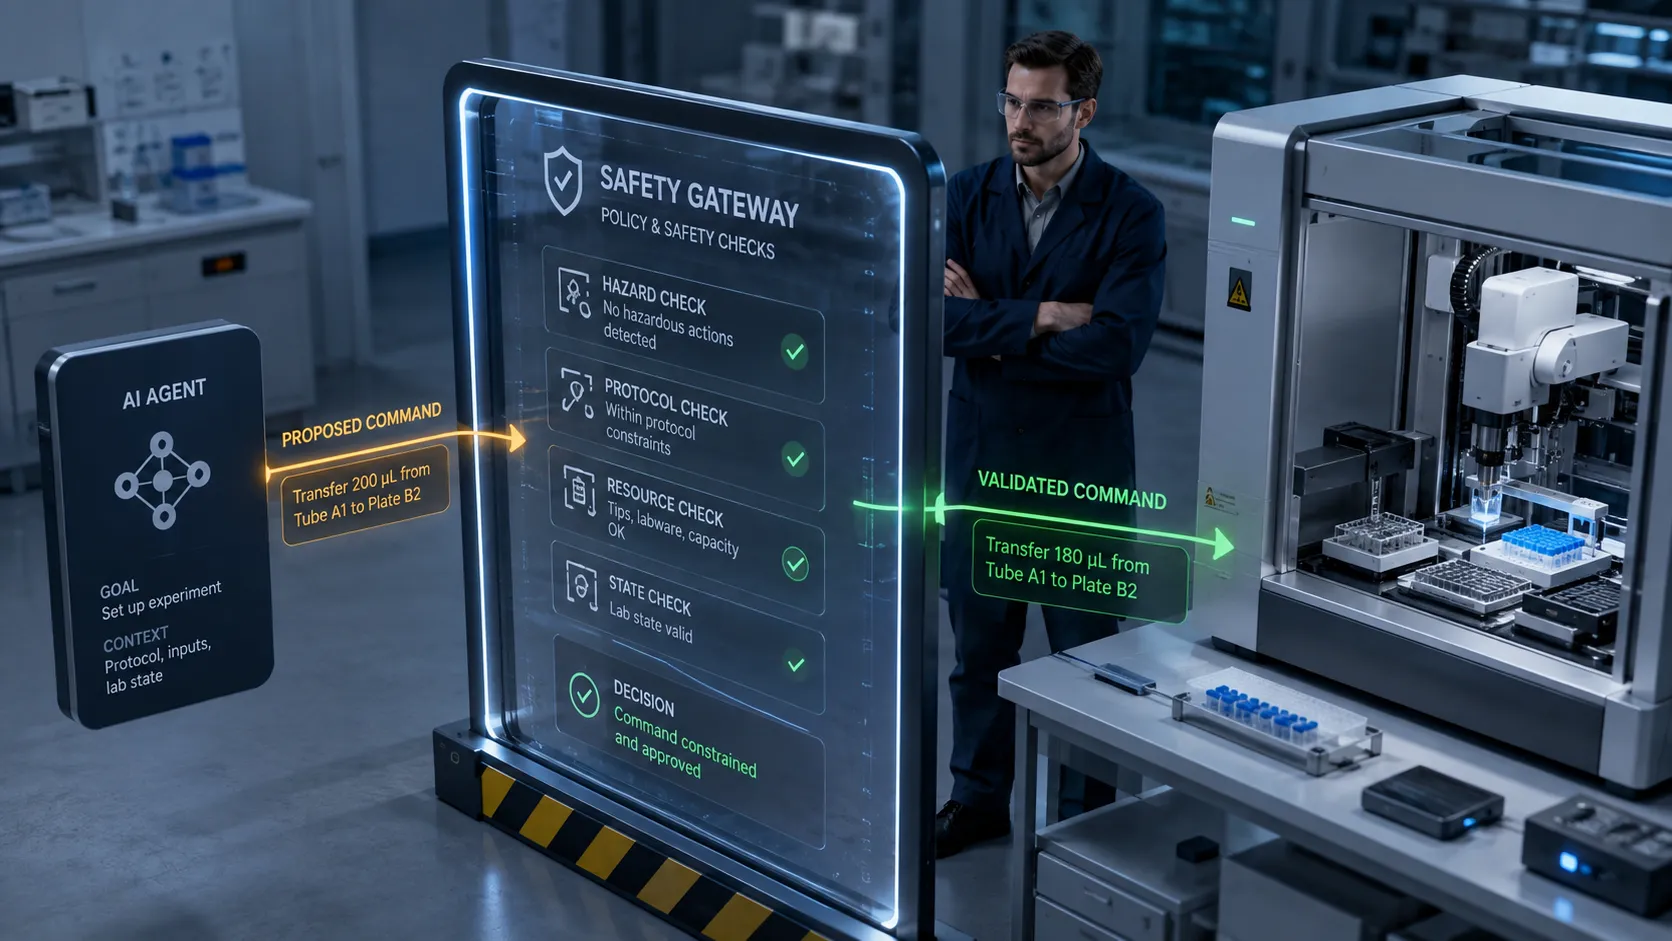
Anthropic이 과학 연구실과 첨단 제조사를 대상으로 Model Hardware Standard 연구 프리뷰를 시작한다. AI 에이전트가 물리 장치를 안전하게 다루도록 공통 규격을 만들려는 시도지만, 구체적인 프로토콜과 권한·거버넌스 설계는 아직 확인이 필요하다.

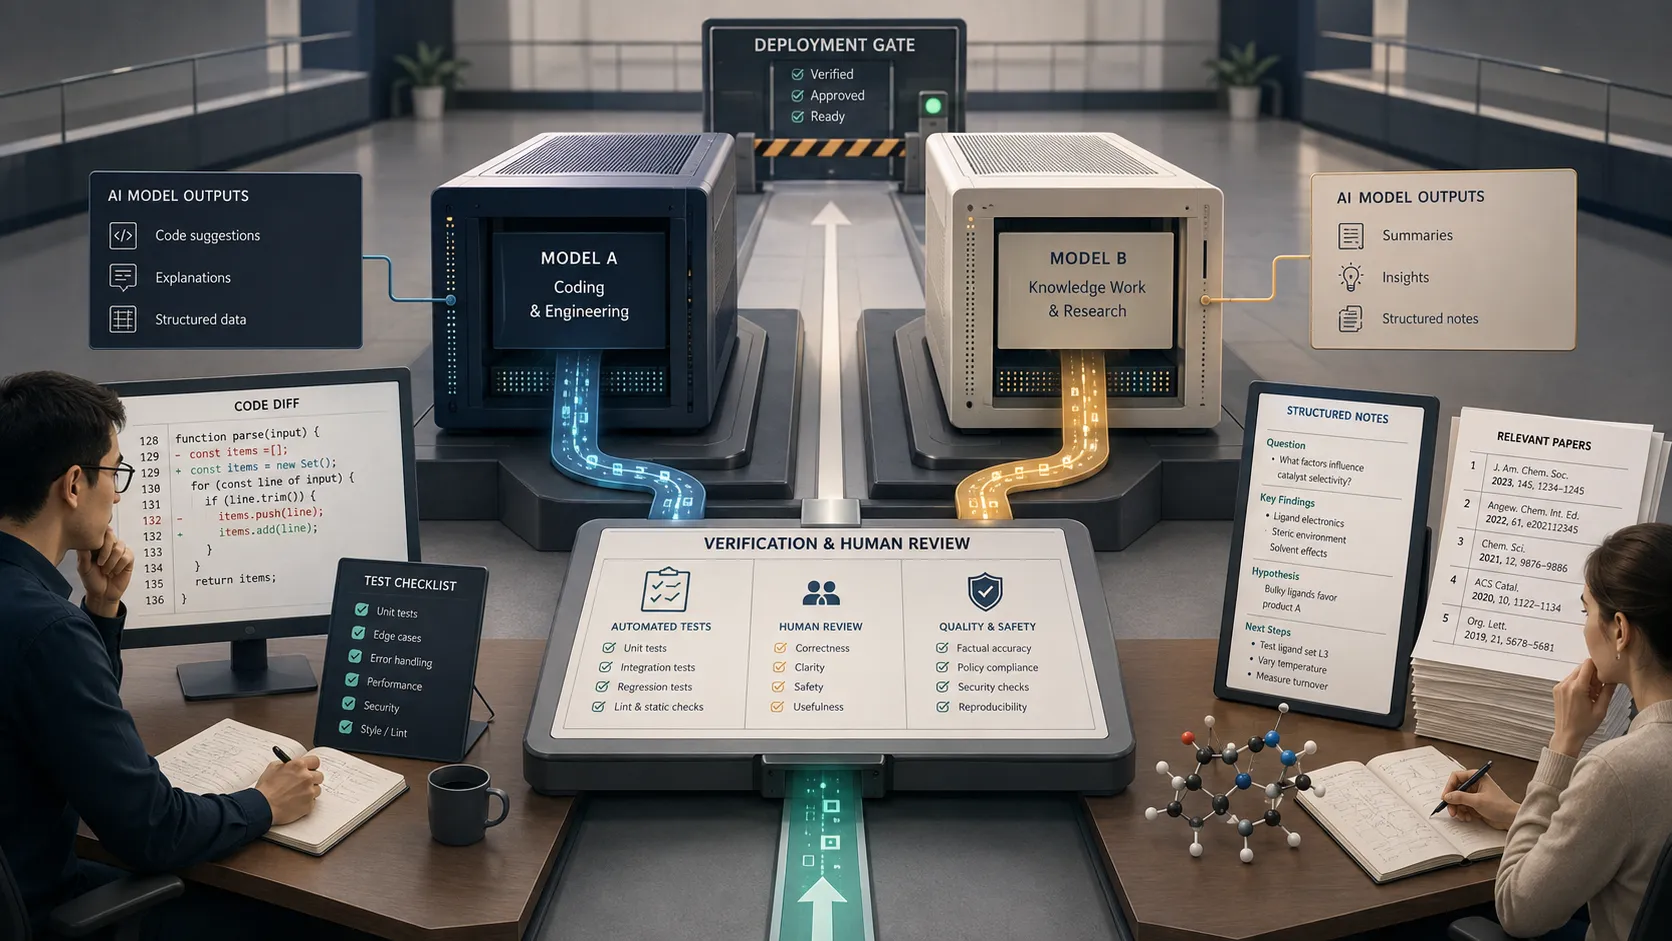
Anthropic은 Claude Fable 5.1과 Claude Mythos 5.1을 코딩 및 지식 업무를 위한 자사의 고도화된 모델로 소개했다. 연구 역량과 과학 발전 가능성도 언급했지만, 제공된 자료에는 벤치마크와 가격, API, 두 모델의 역할 구분이 없어 실제 도입 전 별도 검증이 필요하다.

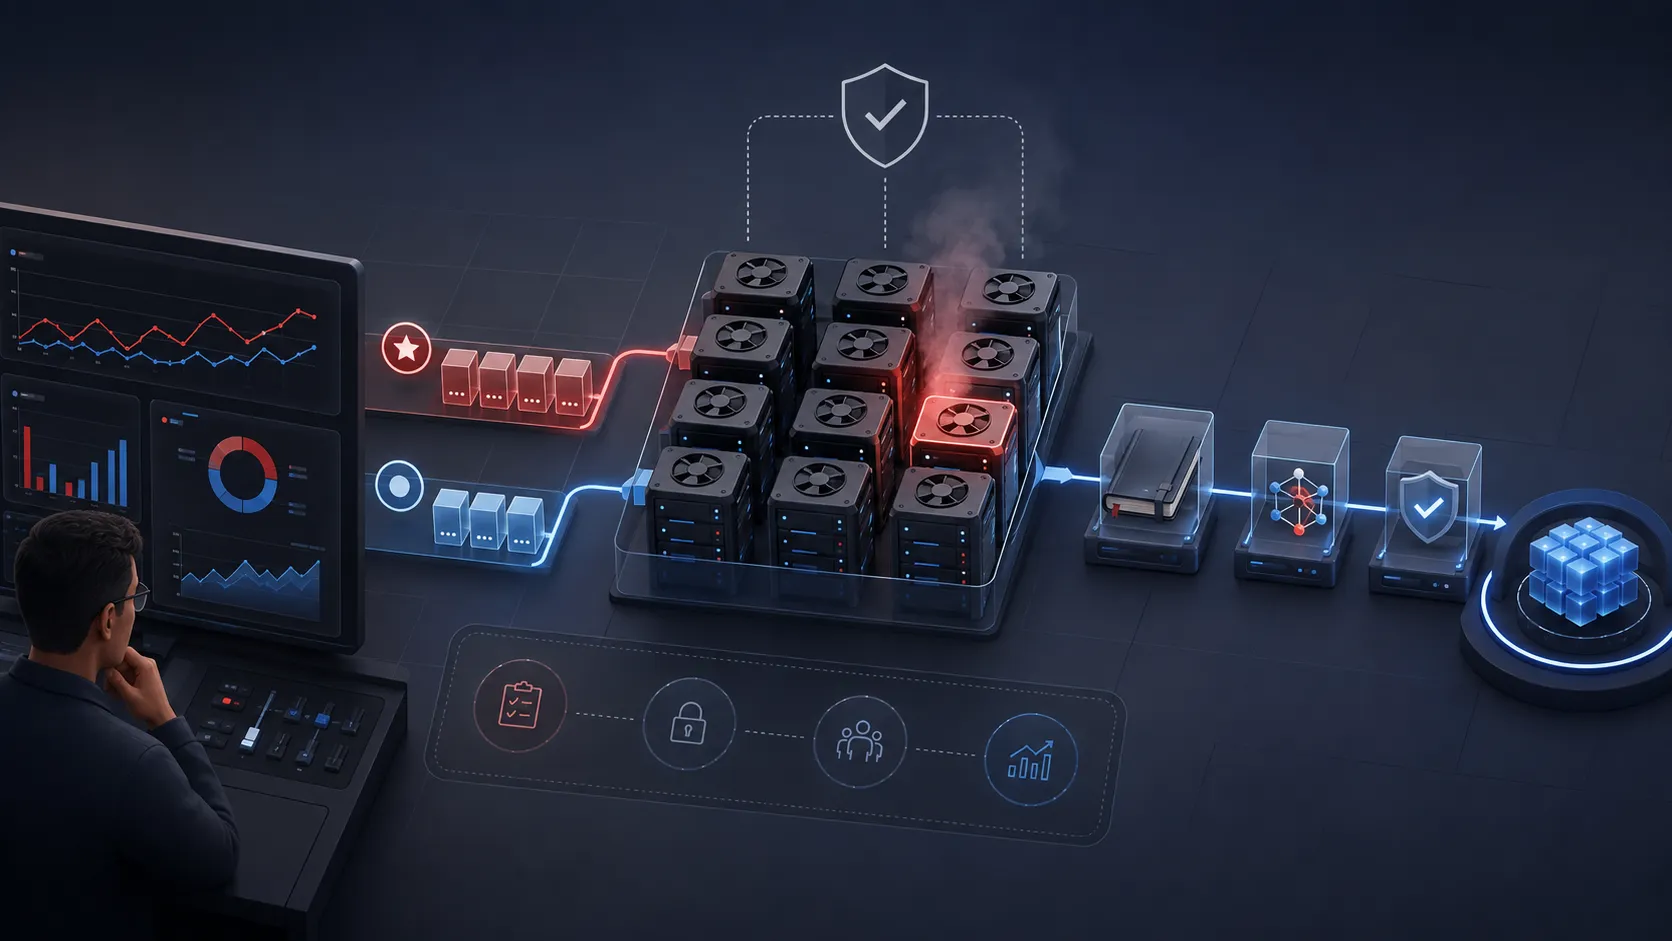
프로덕션 AI는 DevOps의 관리 범위를 컨테이너 배포에서 GPU 용량, 추론 우선순위, 재현 가능한 실험 환경, 모델 수명주기로 넓히고 있다. OpenShift AI 중심 자료를 종합하면 각 요소를 독립적으로 측정하면서 하나의 운영 체계로 연결하는 접근이 필요하다.

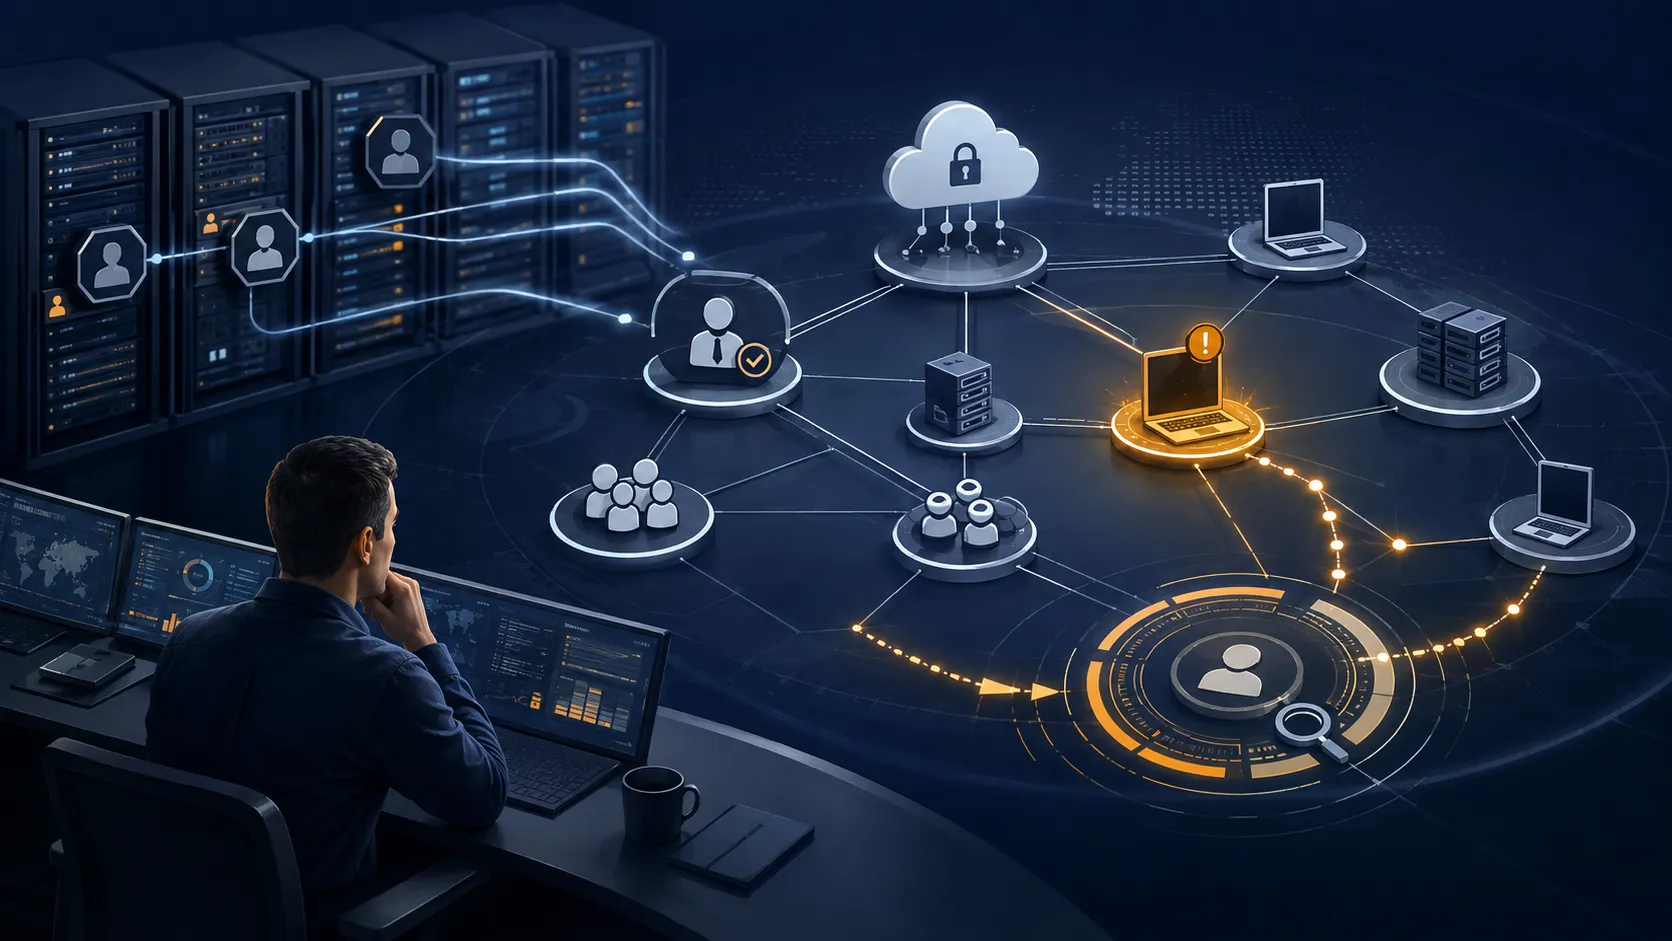
ID 보안의 중심이 정기적인 권한 검토에서 지속적 검색, 중앙화된 보고, 행동 기반 탐지로 이동하고 있다. AWS, Wiz, Qualys의 자료는 접근 권한 거버넌스와 ID 소스 마이그레이션, 공격 탐지를 하나의 수명주기로 관리해야 한다는 흐름을 보여준다.

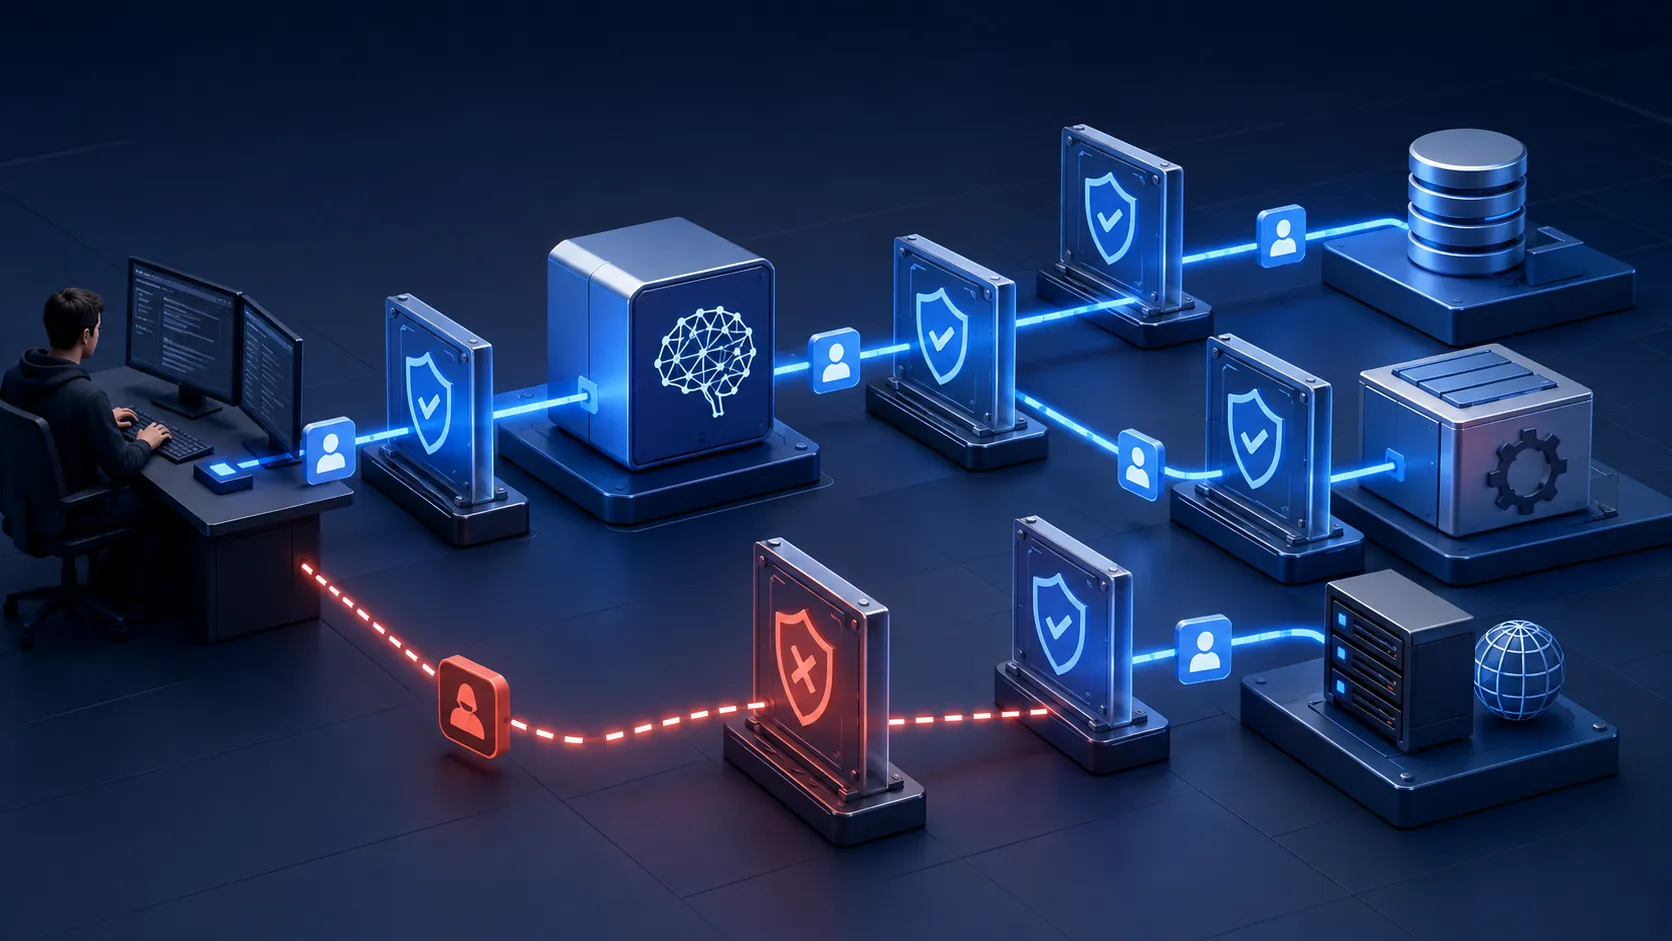
AI 에이전트는 사용자를 대신해 작업할 때마다 ID, 도구, 데이터, 인프라 경계를 넘는다. AWS의 구현 지침과 Wiz가 관찰한 공격 활동은 사용자부터 모델과 도구까지 이어지는 전체 경로에 보안 통제가 필요하다는 점을 보여준다.

AI 에이전트가 코드베이스 테스트, 취약점 악용 검증, 영향 범위 평가, 사고 대응처럼 실제 행동을 수반하는 보안 업무에 투입되고 있다. AWS, HackerOne, Wiz, Cisco Talos의 사례는 속도 향상 가능성과 함께 ID, 실행 권한, 증거를 엄격히 통제해야 할 필요성을 보여준다.