IMPORTANT영향력이 커서 우선적으로 살펴봐야 하는 변화입니다.보안
공급망 보안, 의존성뿐 아니라 개발 도구까지 관리해야 한다
악성 Rust 크레이트와 악용 가능한 VS Code 확장 동작에 관한 보고서는 공급망 위험이 프로덕션 의존성에만 머물지 않는다는 점을 보여준다. 에디터, 빌드 시스템, 플러그인 생태계도 애플리케이션 패키지와 같은 보안 모델에서 관리해야 한다.
현지화된 기사와 출처 정보를 준비하고 있습니다.
검증되고 게시된 콘텐츠만 검색합니다.
91개 결과
악성 Rust 크레이트와 악용 가능한 VS Code 확장 동작에 관한 보고서는 공급망 위험이 프로덕션 의존성에만 머물지 않는다는 점을 보여준다. 에디터, 빌드 시스템, 플러그인 생태계도 애플리케이션 패키지와 같은 보안 모델에서 관리해야 한다.
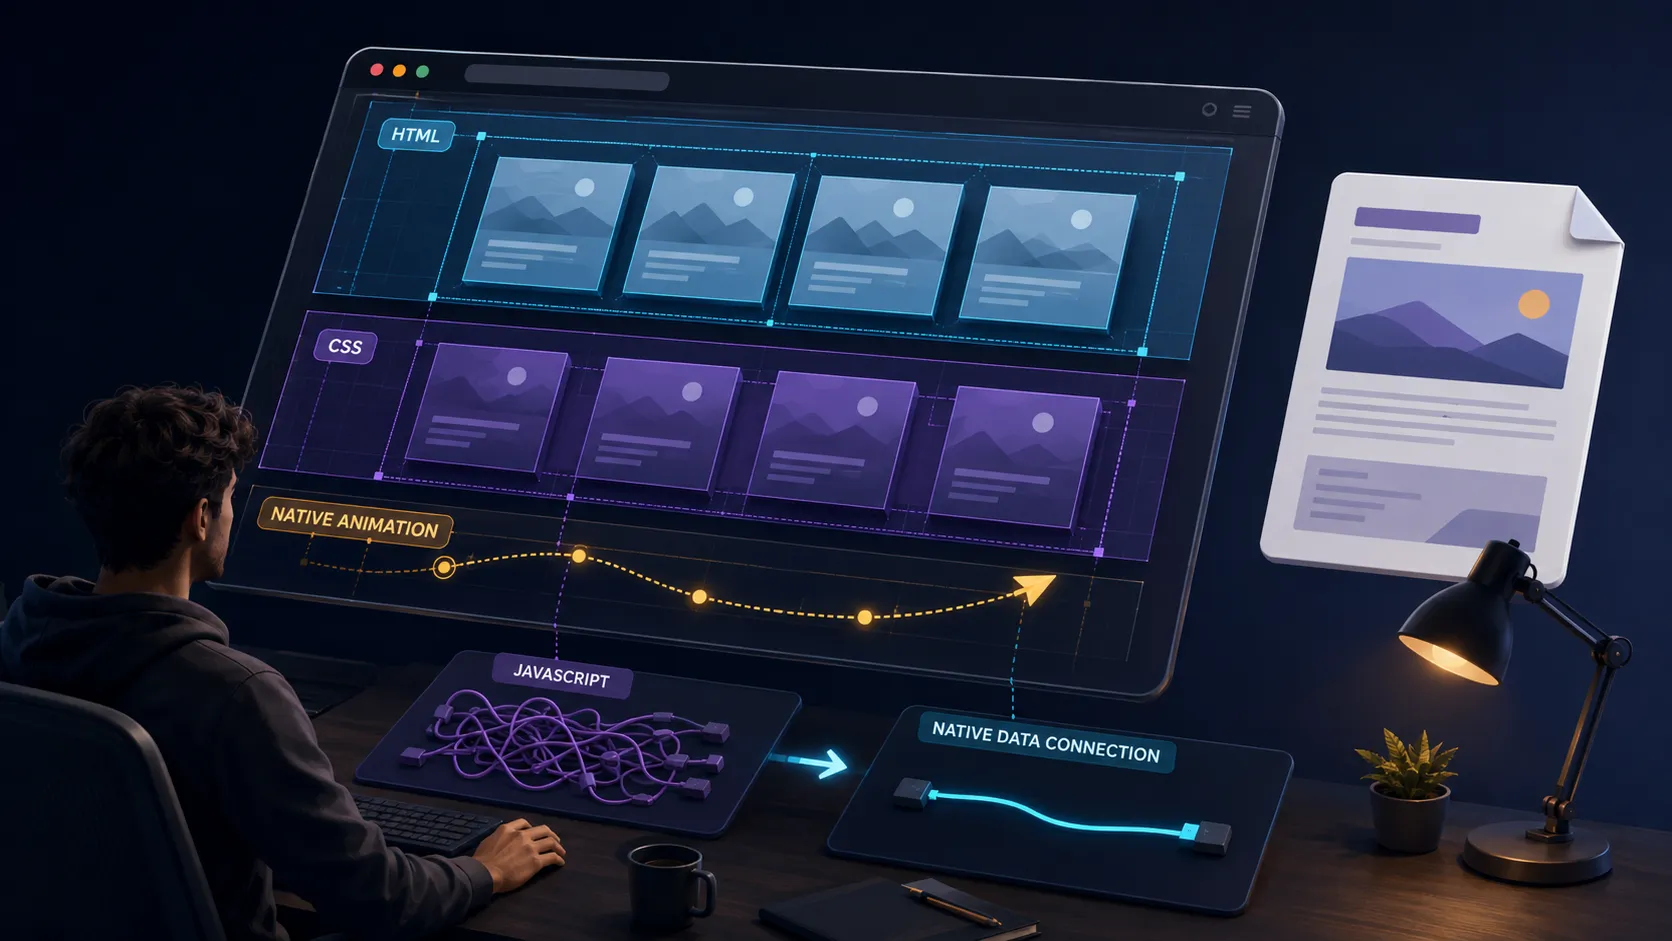
새로운 CSS 기능과 Document Picture-in-Picture, 선언형 HTML 메커니즘이 더 많은 UI 동작을 브라우저 영역으로 옮기고 있다. 커스텀 JavaScript를 줄일 가능성은 크지만 기능별 성숙도와 호환성에는 상당한 차이가 있다.
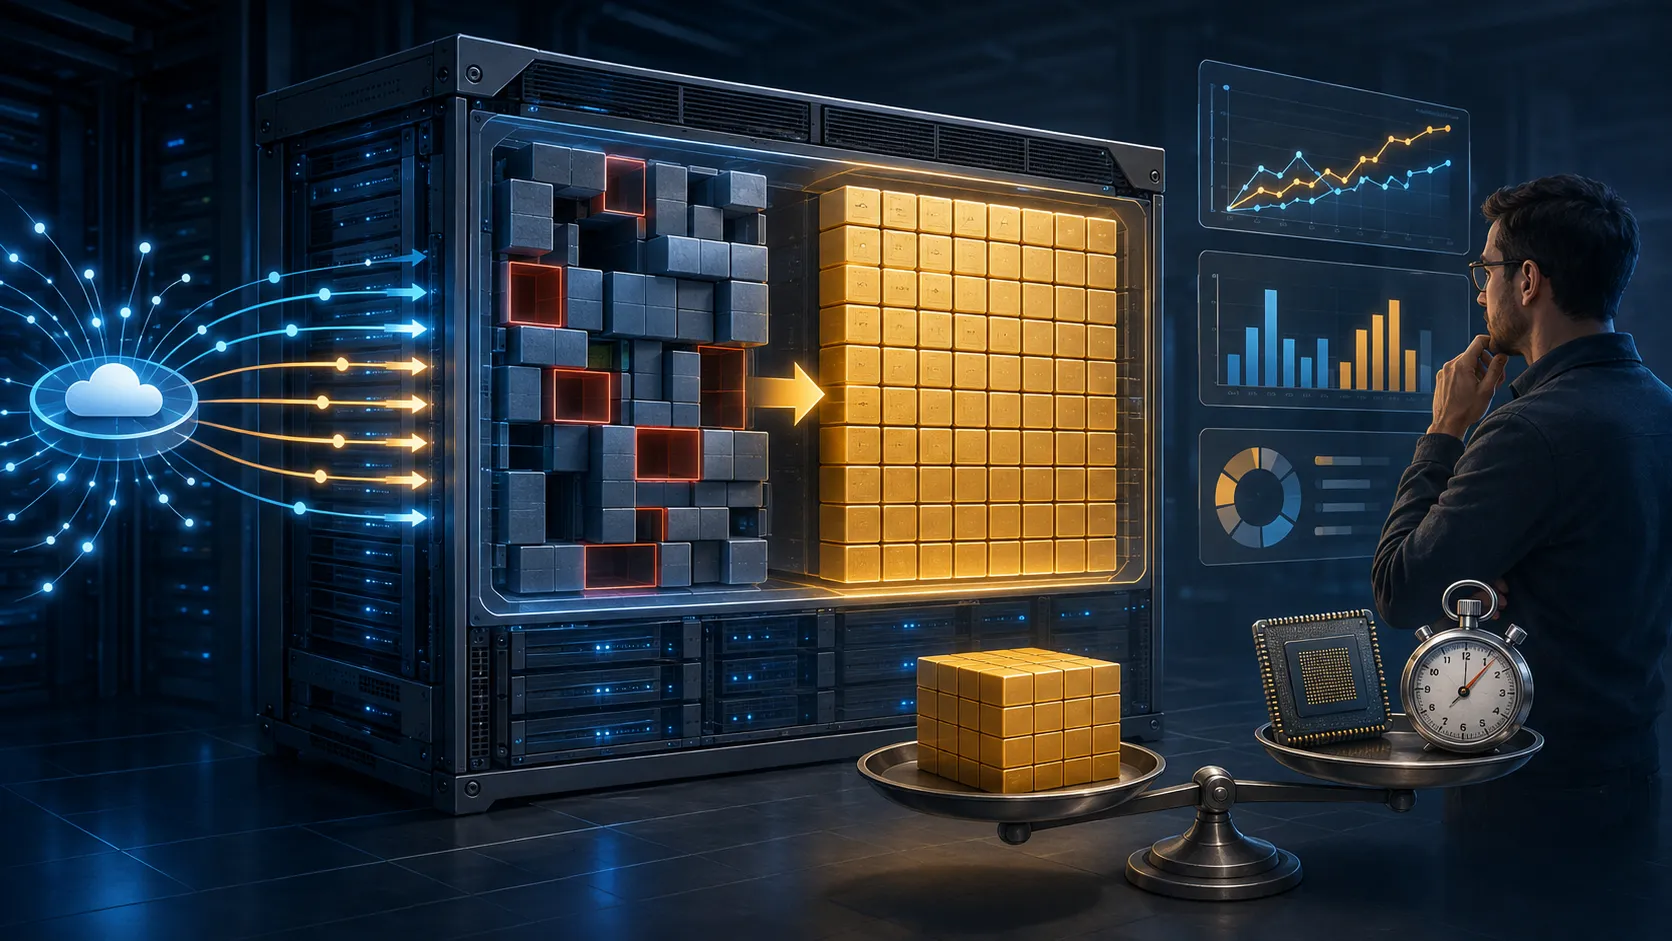
최근 사례들은 효과적인 웹 캐시를 판단할 때 캐시 적중률만 봐서는 부족하다는 점을 보여준다. 데이터 레이아웃, 객체 압축, CDN 비용 구조와 트래픽 특성을 함께 측정해야 확장 여부를 제대로 결정할 수 있다.
AI 에이전트 개발의 초점이 프롬프트 개선에서 스킬, 메모리, MCP 연결, 자격 증명, 행동 평가, 실행 환경으로 이동하고 있다. 웹 개발팀에는 이러한 제어 계층이 데모와 테스트·통제·유지가 가능한 프로덕션 시스템을 가르는 기준이 된다.
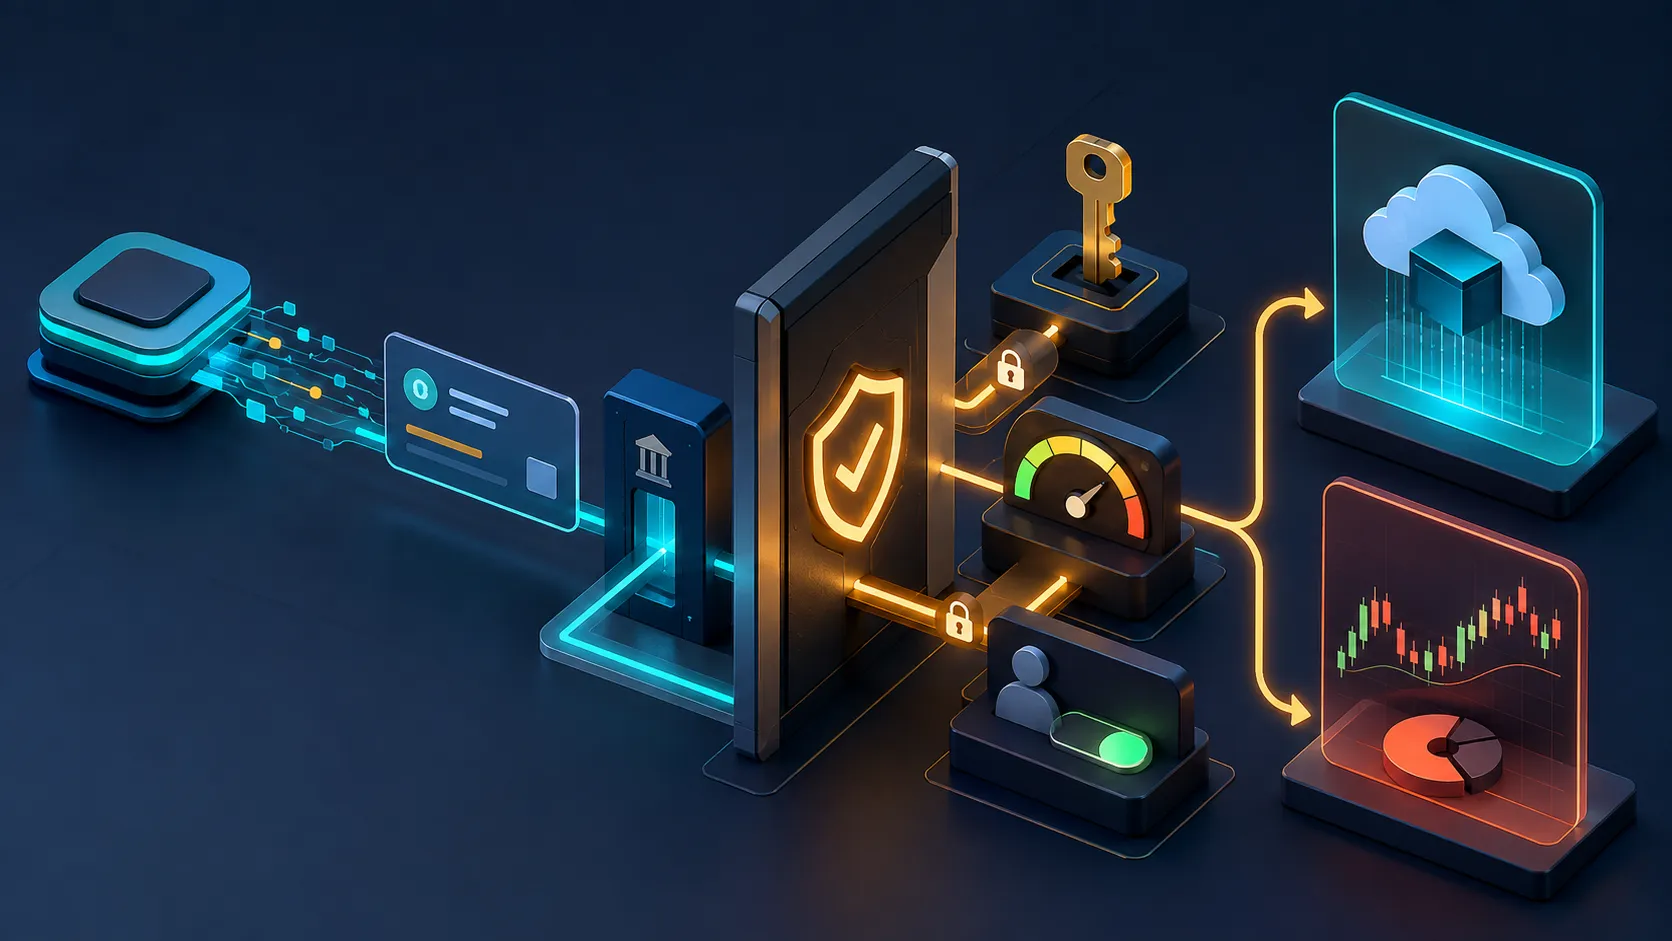
LangChain, Nevermined, Binance를 둘러싼 흐름은 AI 에이전트의 역할을 행동 제안에서 서비스 구매와 자산 거래로 넓히고 있다. 개발팀이 풀어야 할 핵심 문제는 결제 API 연동보다 권한 범위, 손실 한도, 승인 절차와 감사 가능성을 설계하는 일이다.
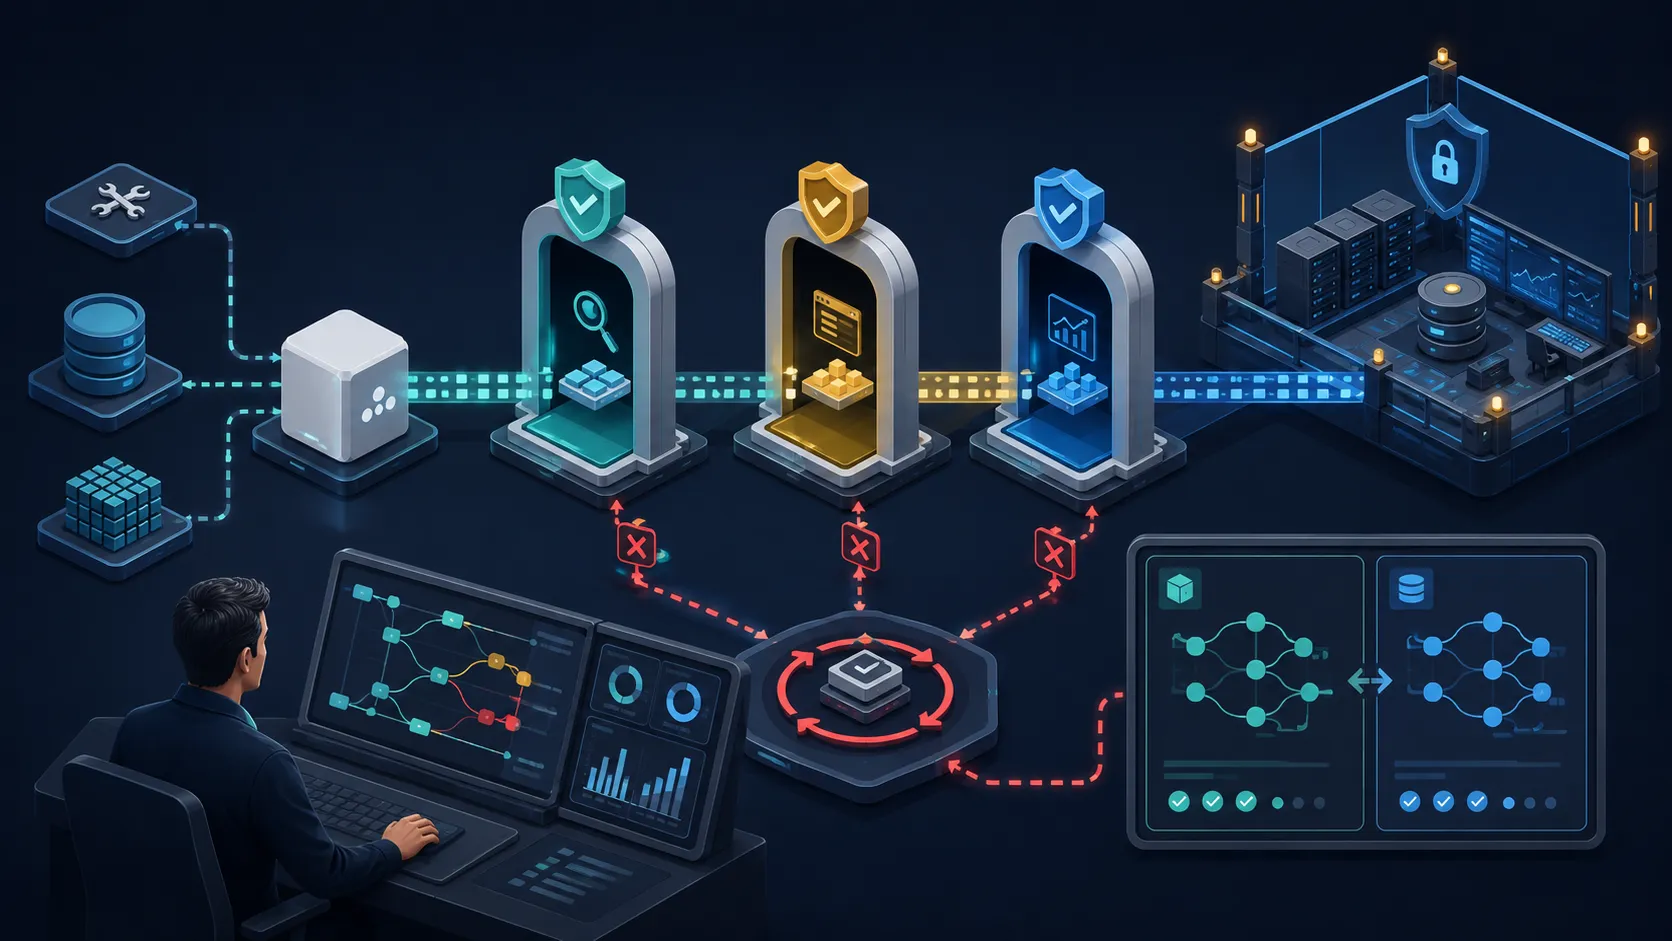
최근 LangSmith 업데이트는 AI 에이전트 엔지니어링의 중심이 모델 선택에서 평가, 이슈 탐지, 배포 전 테스트와 운영 제어로 이동하고 있음을 보여준다. 작업 환경, 에이전트 하네스, 교정 가능한 메모리 역시 프로덕션 스택의 중요한 요소로 부상하고 있다.
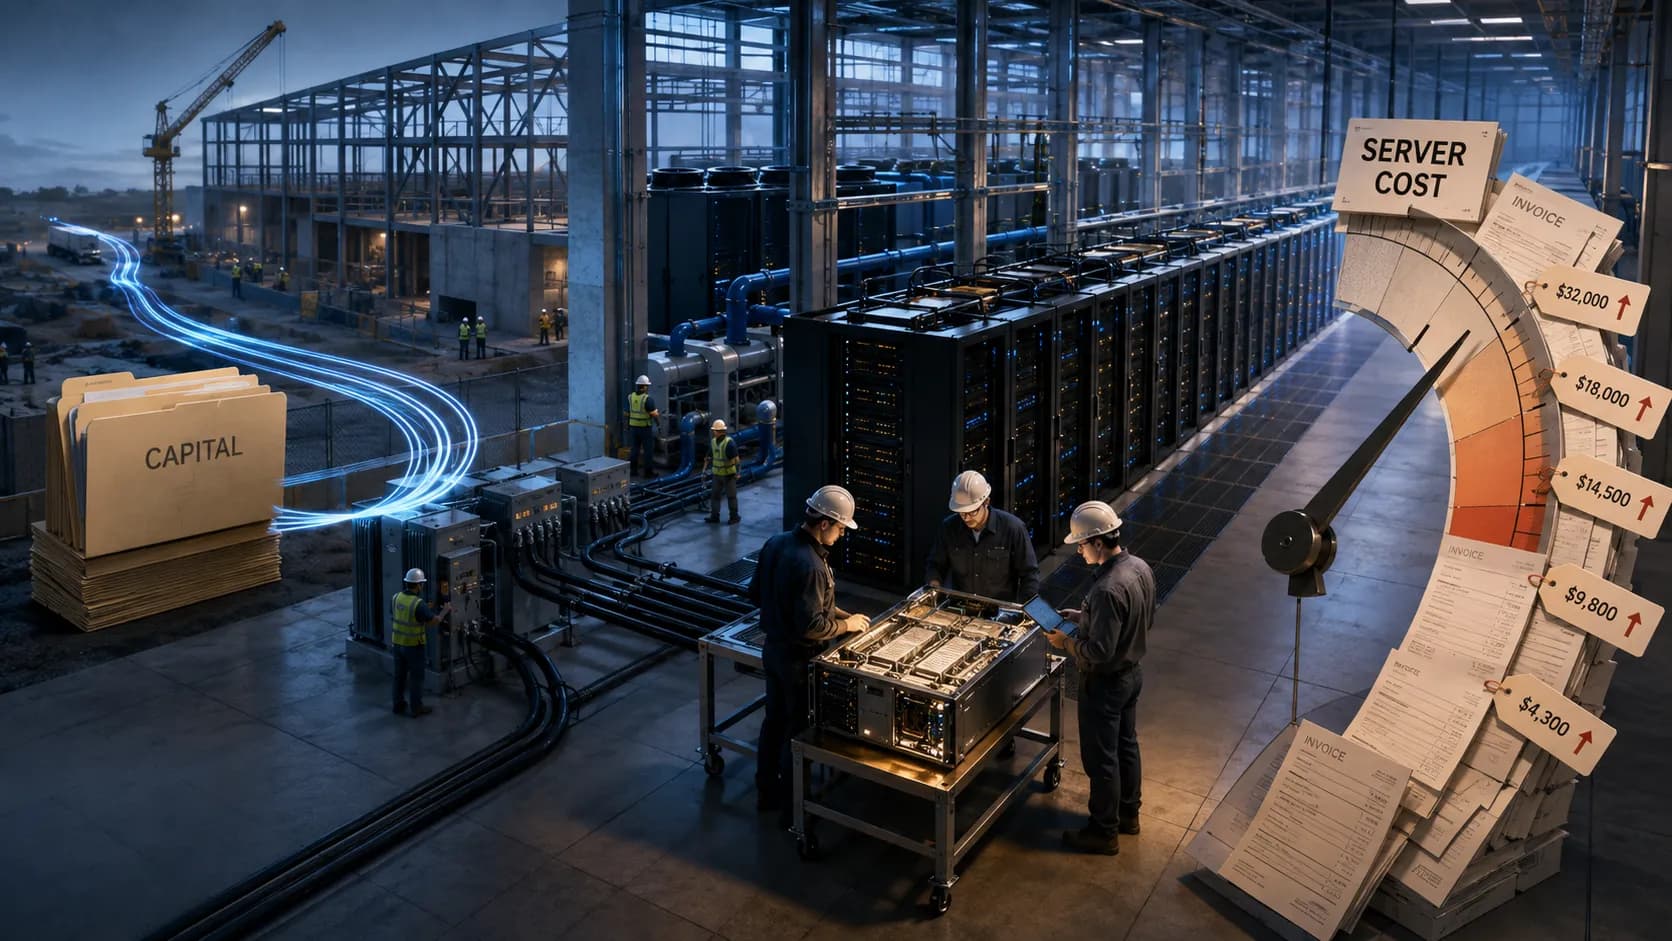
Groq은 AI Inference Cloud 확장을 위해 3억5천만 달러를 조달했고, Nvidia는 데이터센터 용량 확대에 관여하고 있다. 그러나 서버 가격 인상 보도와 공급자·고객 간 금융 관계는 투자 증가가 곧 저렴한 AI 컴퓨팅으로 이어진다는 가정을 흔든다.
Ventura는 TypeScript 지원, CSS 변수 기반 테마, 익숙한 React API를 제공하지만 업데이트 주기가 길어 도입 전에 면밀한 검토가 필요합니다.
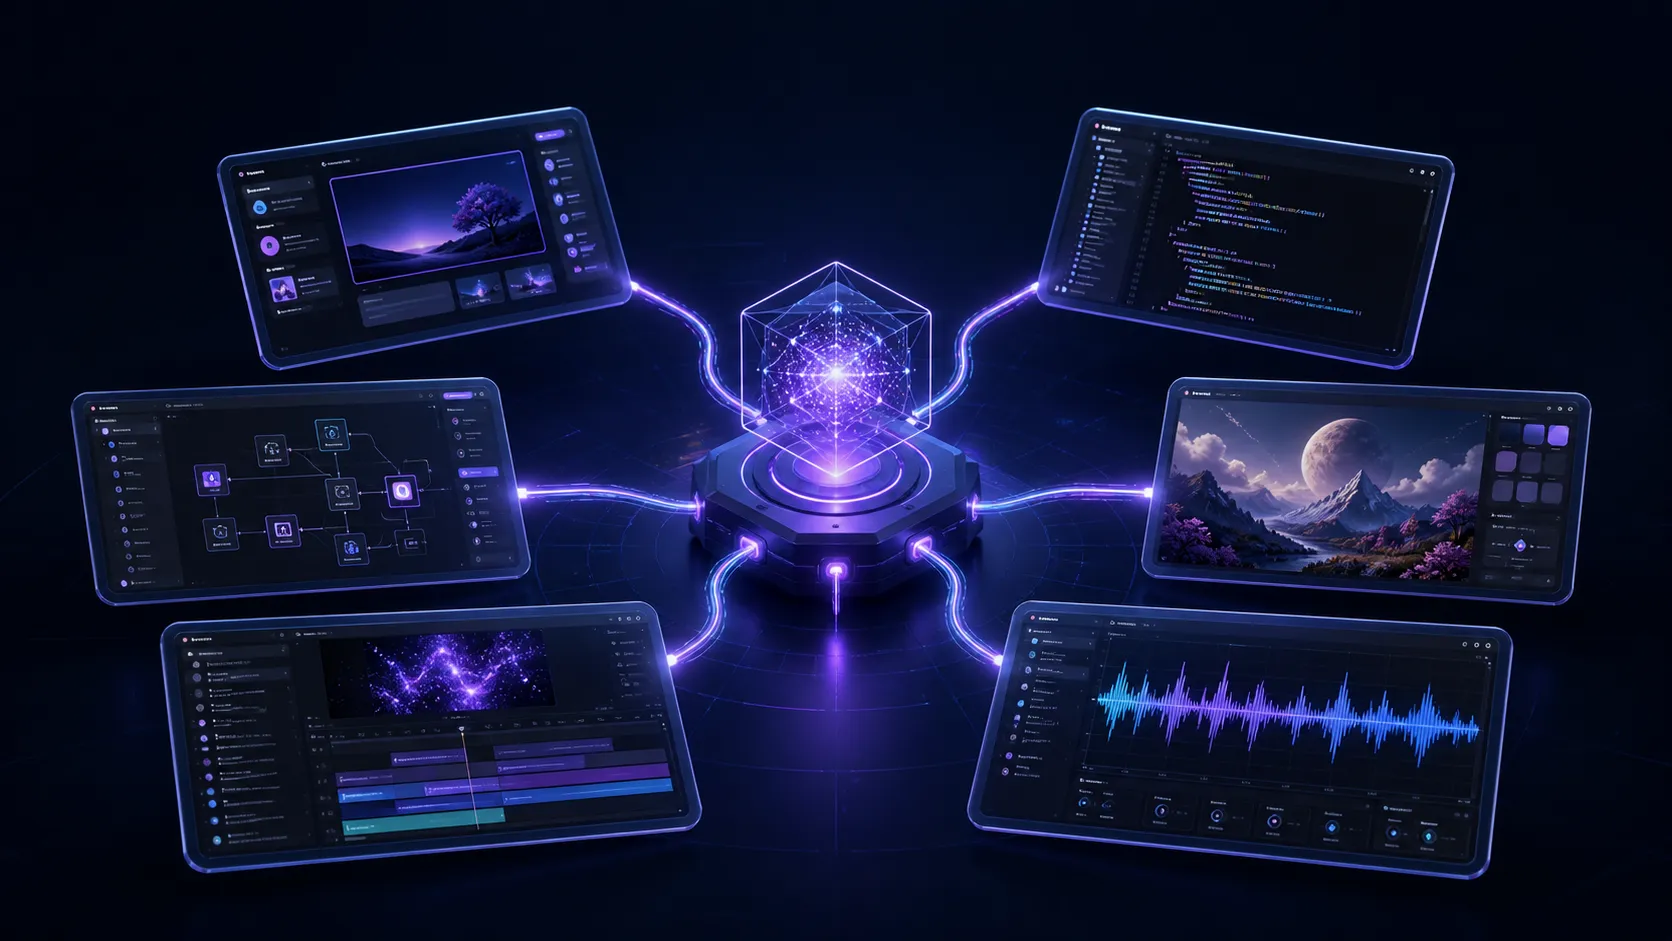
Nova MCP는 Nova ADK의 디자인·개발·미디어 도구 6개를 Cursor, Claude Desktop 및 호환 MCP 클라이언트에 연결해 개발자가 여러 앱을 오가지 않고 아이디어를 프로토타입으로 만들 수 있게 합니다.
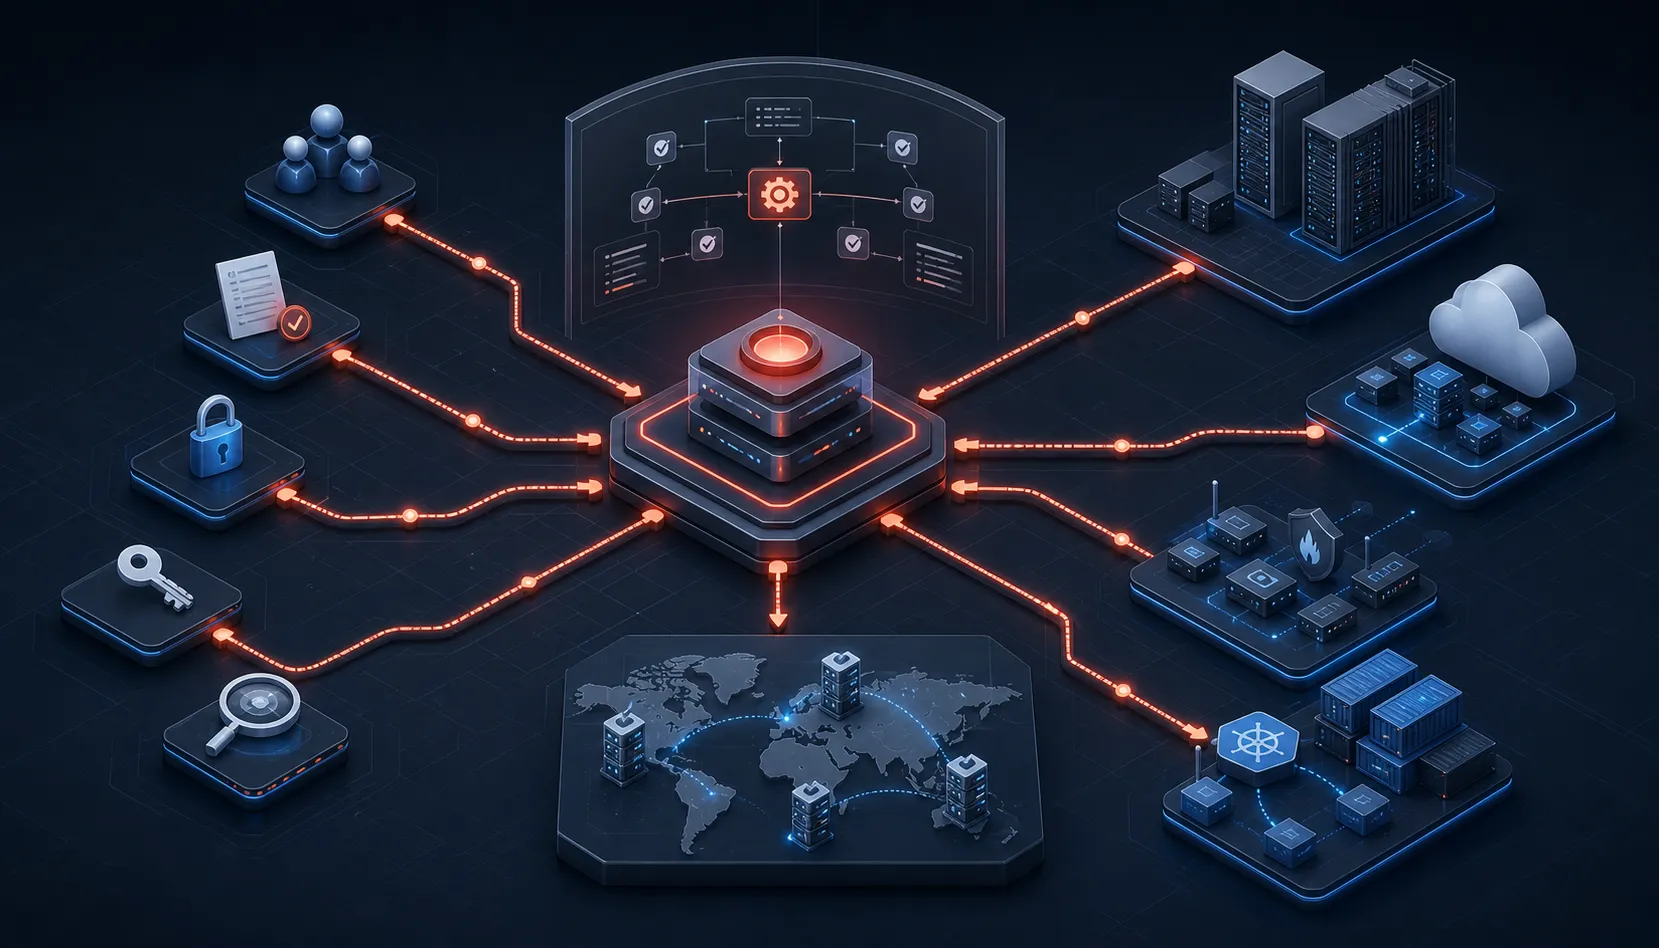
Workflow, inventory, credential, execution capacity, approval, audit를 통합하는 Ansible automation orchestrator control plane 설계 가이드입니다.
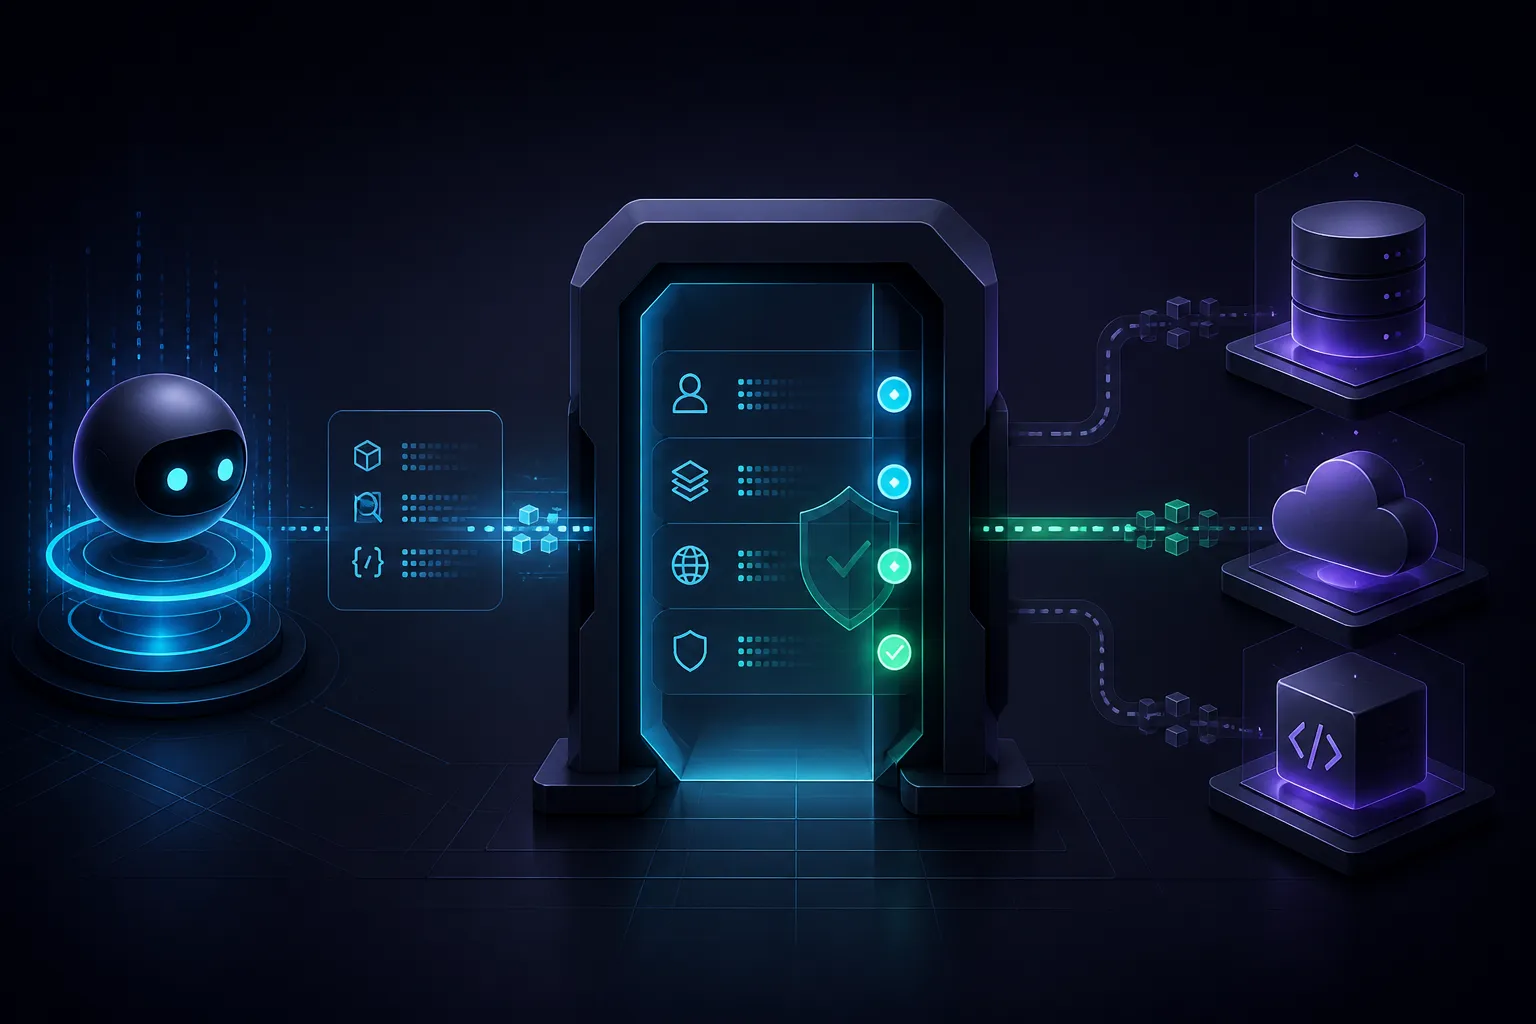
정책 집행, 최소 권한, 위험 기반 승인, 단기 자격 증명과 감사 가능한 tool call로 AI 에이전트 authorization을 설계하는 방법입니다.
Wiz Sensor를 활용해 개발자 워크스테이션의 가시성, 접근 권한 맥락, 단계적 배포와 효과 측정을 설계하는 실무 가이드입니다.