Tóm tắt nhanh
- AI đi vào Messages và ứng dụng trên Mac làm tăng giá trị của trợ lý theo ngữ cảnh, nhưng cũng mở rộng phạm vi dữ liệu và hành động nhạy cảm. Các đội ngũ nên tạm hoãn quyền tự động rộng cho đến khi có mô hình đồng ý, kiểm tra và thu hồi rõ ràng.
- Niềm tin người dùng sẽ phụ thuộc vào cách sản phẩm giới hạn và giải thích quyền truy cập, không chỉ vào mức độ hữu ích của đầu ra AI.
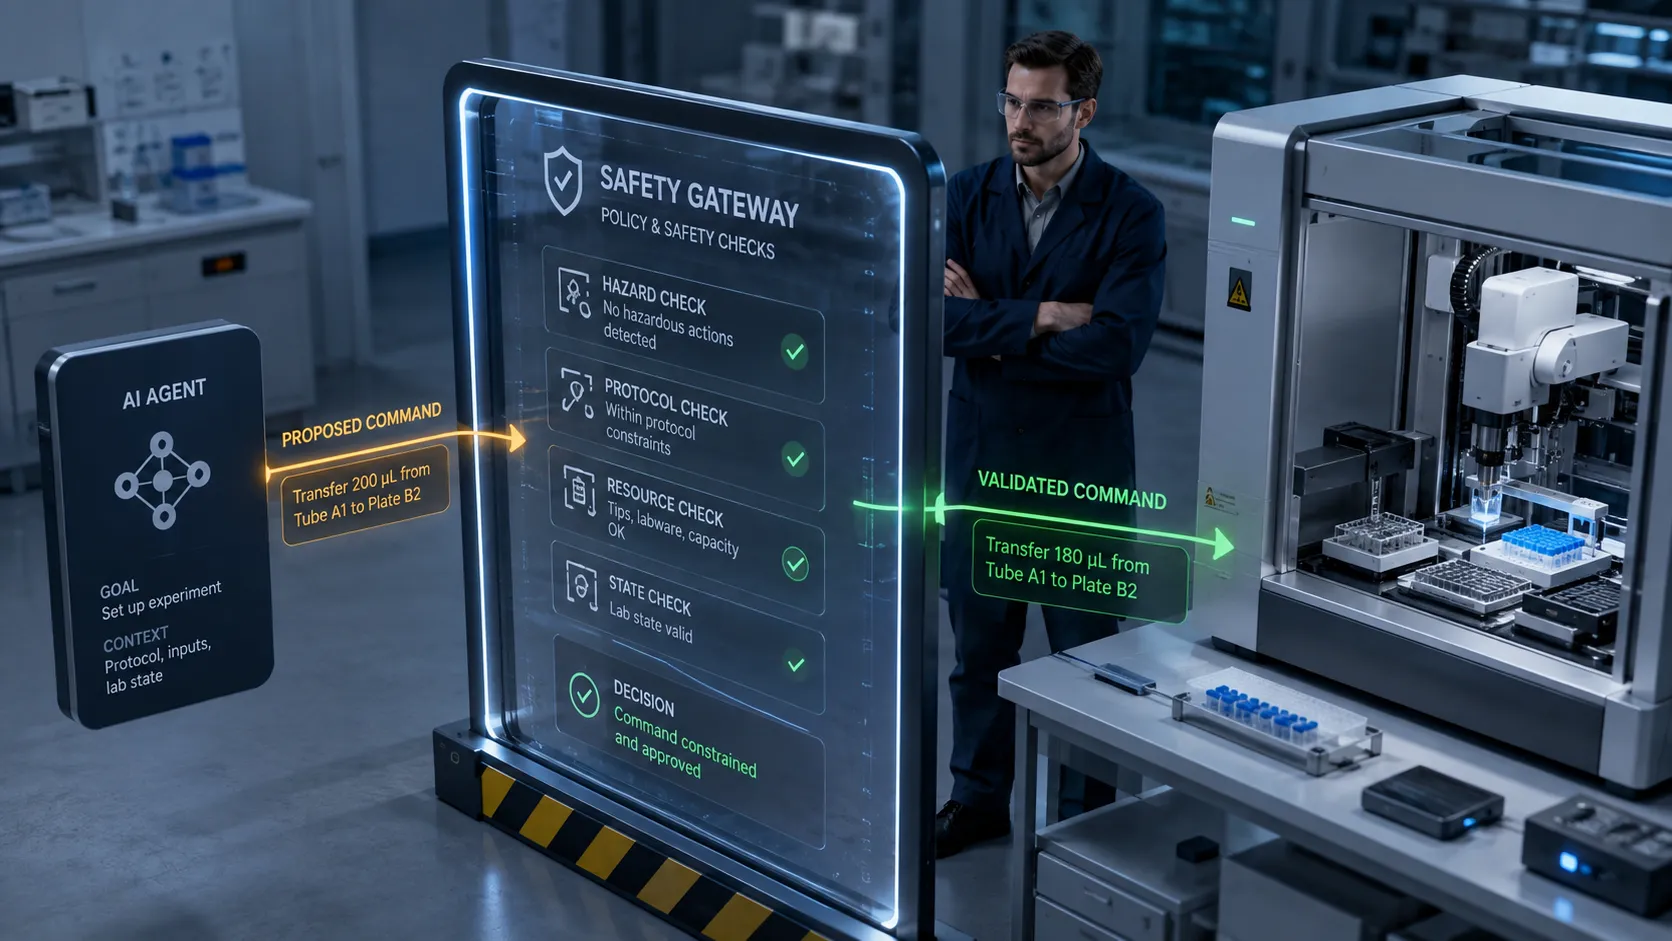
- Trước khi cấp AI quyền đọc, ghi hoặc gửi, lập ma trận năng lực theo tác vụ và thiết kế màn hình xem trước, xác nhận, thu hồi và nhật ký hành động.
Điều gì đã xảy ra
Trợ lý AI càng gần dữ liệu cá nhân thì càng có thể hữu ích—và càng phải được kiểm soát chặt. Tin nhắn, nội dung ứng dụng và lịch không phải dữ liệu trừu tượng: chúng có thể chứa quan hệ, công việc, vị trí, lịch trình và thông tin nhạy cảm.
Plug-in ChatGPT cho Apple Messages và ứng dụng Meta AI trên Mac hướng tới tương tác với ứng dụng làm nổi bật câu hỏi thiết kế chung: AI có thể thấy gì, làm gì và trong bao lâu?
Quyền truy cập không nên là một công tắc tất cả-hoặc-không
Một cấp quyền chung cho “tin nhắn” hoặc “ứng dụng” có thể quá rộng so với nhiệm vụ hiện tại. Sản phẩm tốt nên yêu cầu phạm vi nhỏ nhất đủ dùng: một cuộc hội thoại đã chọn, một lần tạo bản nháp, hoặc một hành động cụ thể.
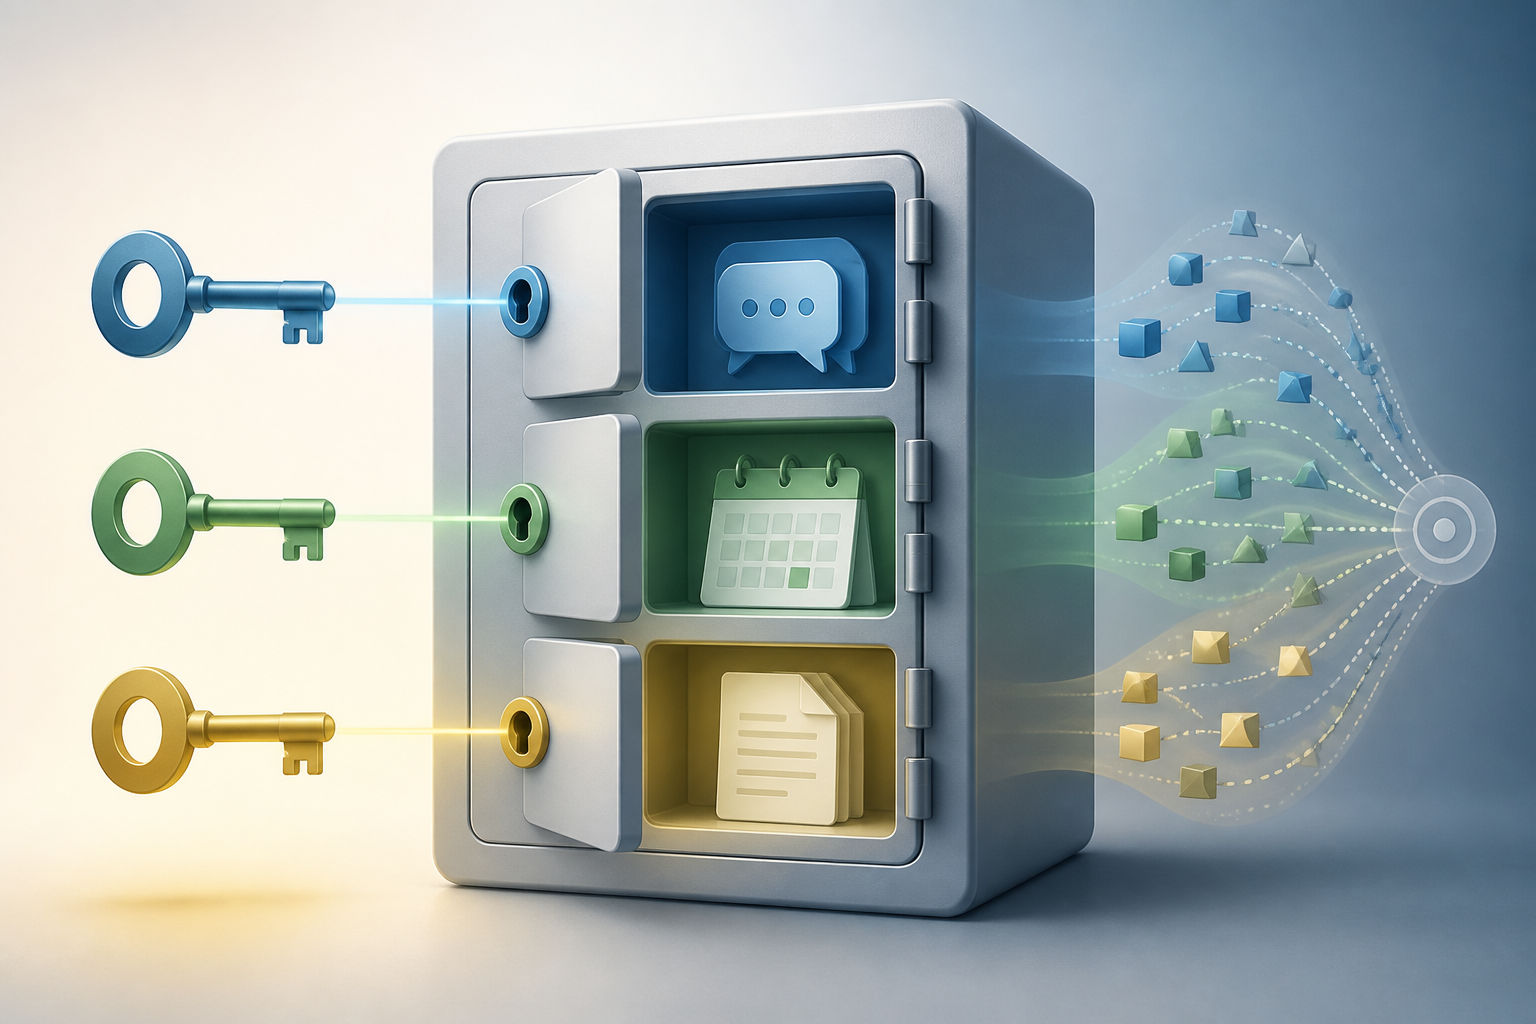
Quyền cũng cần giới hạn thời gian khi phù hợp. Người dùng dễ đánh giá một yêu cầu quyền hơn khi nó gắn với mục tiêu và thời hạn dễ hiểu, thay vì một ủy quyền vĩnh viễn cho các khả năng chưa xác định.
Đồng ý có ý nghĩa phải đi kèm khả năng kiểm tra
Người dùng không thể đồng ý một cách có hiểu biết nếu họ không biết dữ liệu nào sẽ được dùng và kết quả sẽ đi đâu. Trước khi gửi, chia sẻ hay sửa đổi, hãy hiện rõ đối tượng, bản xem trước và cách hủy.
- Cho xem phần dữ liệu được đưa vào tác vụ, không chỉ tên quyền.
- Hiện bản nháp hoặc thay đổi dự kiến trước khi cam kết.
- Ghi lại hành động do AI khởi tạo ở vị trí người dùng có thể tìm thấy.
- Cung cấp cách rút quyền và xóa kết nối dễ hiểu.
Rủi ro không chỉ là lộ dữ liệu
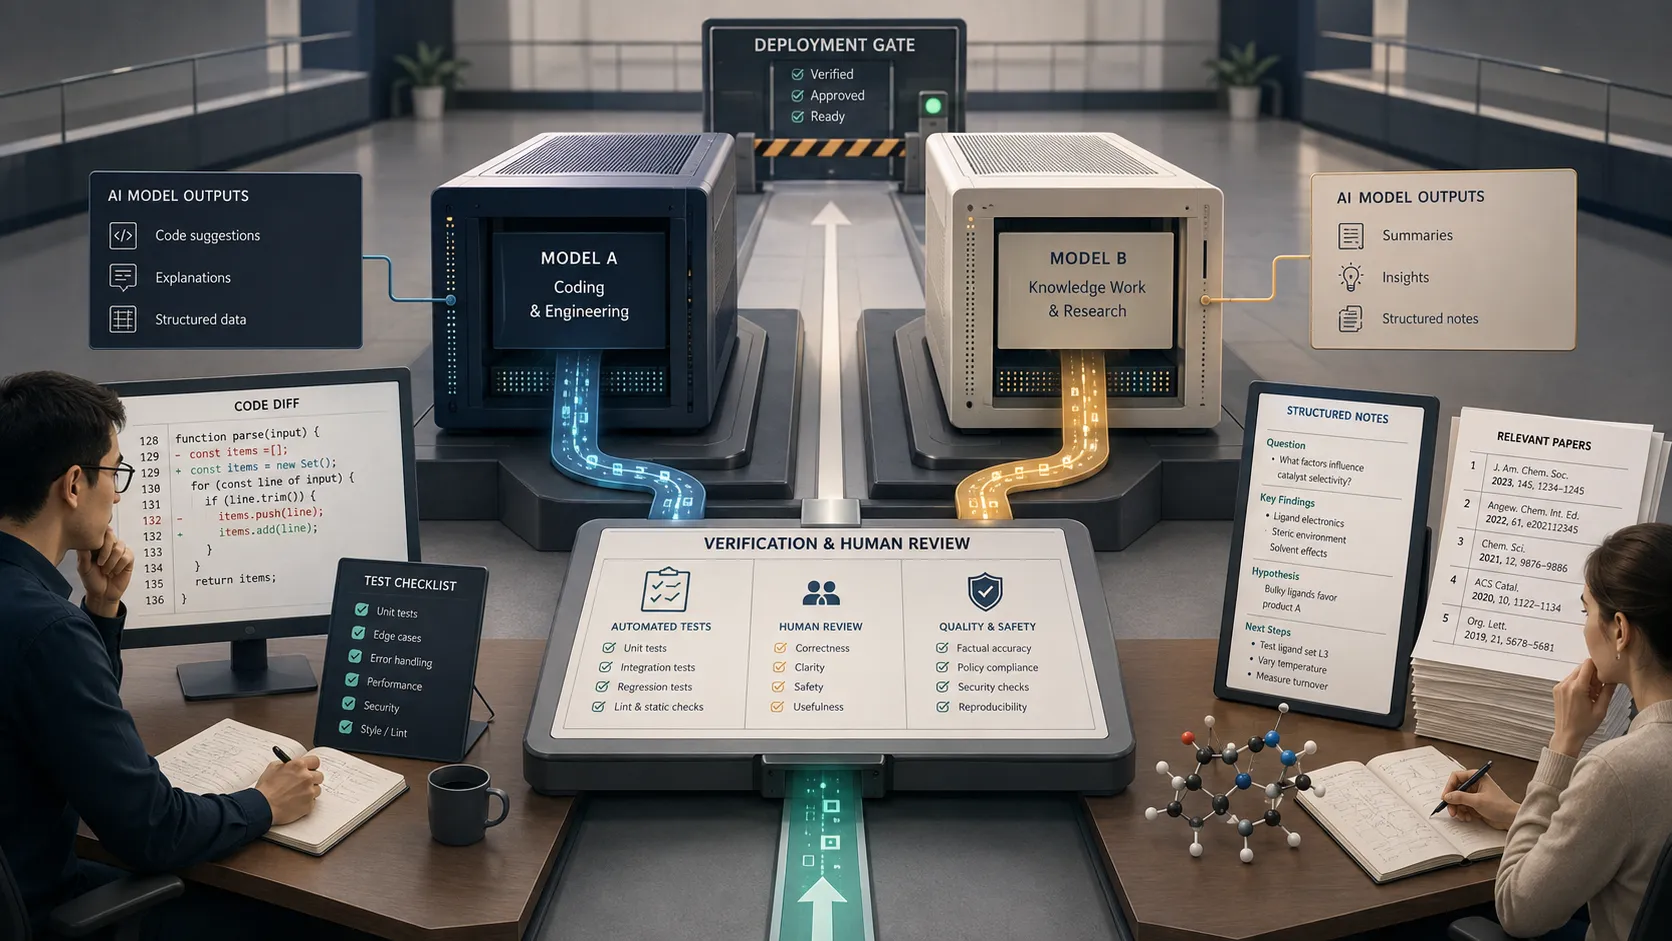
Một hệ thống có thể xử lý dữ liệu đúng phạm vi nhưng vẫn gây hại nếu suy diễn sai ý định hoặc thực thi ở sai thời điểm. Do đó, an toàn cần bao gồm cả kiểm soát đầu ra: ngưỡng từ chối, xác nhận cho hành động hệ quả và cơ chế báo lỗi.
Đây cũng là lý do không nên suy luận rằng mọi tích hợp AI đều cần tự động hóa hoàn toàn. Bản nháp có thể là sản phẩm phù hợp hơn tác nhân tự gửi, đặc biệt khi ngữ cảnh thay đổi hoặc chi phí sai lầm cao.
Chuẩn bị sản phẩm trước khi mở rộng quyền
Hãy lập bảng năng lực theo từng công cụ: dữ liệu được đọc, thay đổi được phép, thời điểm yêu cầu xác nhận và cách đảo ngược. Sau đó kiểm thử các tình huống sai ý định, dữ liệu thiếu và người dùng đổi ý—không chỉ các demo thành công.
Đối với giai đoạn đầu, nên giữ quyền ghi và gửi ở trạng thái có xác nhận. Chỉ xem xét tự động hóa hẹp khi có bằng chứng rằng người dùng hiểu hành vi, kiểm tra được kết quả và có thể phục hồi khi sai.
Trong 5 phút
- AI gần Messages và ứng dụng đồng nghĩa với dữ liệu và hành động nhạy cảm hơn.
- Quyền nên tối thiểu, cụ thể theo tác vụ và có thể hết hạn.
- Đồng ý đáng tin cần hiển thị dữ liệu, kết quả dự kiến và đường hủy.
- Tạm hoãn tự động hóa rộng cho đến khi có kiểm tra và phục hồi tốt.
Nguồn tham khảo
- ChatGPT can now send texts for you with new Apple Messages plug-in
- Linkdaze’s smart calendar is built to run a household, not just track a schedule
- Meta brings Pocket, an app that lets you vibe-code and share games, to US users
- Meta AI’s new Mac app wants you to talk to your apps
- Google packs Search and Gemini with new AI study tools
- Amazon makes its AI-powered Alexa+ free on Fire TV, no Prime required
- Calendly throws its hat into meeting note-taker circus
- Why Apple’s camera-equipped AirPods may not be the ‘pervert pods’ consumers fear
Vì sao developer cần quan tâm
Niềm tin người dùng sẽ phụ thuộc vào cách sản phẩm giới hạn và giải thích quyền truy cập, không chỉ vào mức độ hữu ích của đầu ra AI.
Hành động đề xuất
- 1Trước khi cấp AI quyền đọc, ghi hoặc gửi, lập ma trận năng lực theo tác vụ và thiết kế màn hình xem trước, xác nhận, thu hồi và nhật ký hành động.