Tóm tắt nhanh
- Anthropic đang mở bản xem trước nghiên cứu của Model Hardware Standard cho một nhóm phòng thí nghiệm và nhà sản xuất tiên tiến. Đề xuất này hướng đến một đặc tả dùng chung để AI agent vận hành thiết bị vật lý an toàn hơn, nhưng các chi tiết kỹ thuật và mô hình quản trị vẫn cần được làm rõ.
- Khi AI agent tác động lên máy móc thật, lỗi phần mềm có thể tạo ra hậu quả vật lý. Một chuẩn giao tiếp chung có thể cải thiện khả năng tích hợp và kiểm soát, nhưng chỉ khi quyền hạn, trạng thái thiết bị, lỗi và cơ chế dừng an toàn được định nghĩa rõ ràng.
- Theo dõi đặc tả kỹ thuật và điều kiện tham gia của MHS; đồng thời lập danh mục hành động phần cứng, ranh giới quyền hạn, yêu cầu phê duyệt và kịch bản dừng an toàn của hệ thống hiện tại.
Điều gì đã xảy ra
Anthropic đang đưa Model Hardware Standard, gọi tắt là MHS, vào giai đoạn xem trước nghiên cứu. Mục tiêu được công bố là tạo một đặc tả dùng chung để AI agent có thể vận hành thiết bị vật lý an toàn hơn.
Đây mới là chương trình giới hạn dành cho nhóm đầu tiên gồm các phòng thí nghiệm nghiên cứu khoa học và nhà sản xuất tiên tiến, không phải tín hiệu rằng MHS đã sẵn sàng cho production. Tuy vậy, sáng kiến đặt ra một câu hỏi quan trọng cho đội ngũ kỹ thuật: lớp kiểm soát nào cần tồn tại giữa quyết định của mô hình và hành động có tác động ngoài đời thực?
Anthropic thực sự đã công bố điều gì?
Theo thông báo về bản xem trước Model Hardware Standard, MHS được định vị là một đặc tả dùng chung cho AI agent vận hành thiết bị vật lý. Anthropic đang mở chương trình cho một nhóm ban đầu gồm các phòng thí nghiệm khoa học và nhà sản xuất tiên tiến.
Phạm vi xác nhận hiện chỉ dừng ở mục tiêu, trạng thái xem trước và nhóm người tham gia đầu tiên. Tài liệu được cung cấp không nêu kiến trúc giao thức, phương thức truyền tải, định dạng lệnh, mô hình quyền, hỗ trợ phần cứng cụ thể hay lịch trình phổ biến rộng rãi.
Vì thế, không nên xem MHS là một API phần cứng hoàn chỉnh hoặc một chuẩn đã được kiểm chứng. Cách hiểu thận trọng hơn là Anthropic đang thử nghiệm một ranh giới tích hợp chung trong những môi trường có thiết bị chuyên dụng và yêu cầu an toàn cao.
Vì sao điều khiển phần cứng khác gọi một công cụ phần mềm?
Một agent thao tác với API phần mềm thường có thể gặp lỗi, thử lại hoặc hoàn tác bằng cơ chế nghiệp vụ. Với thiết bị vật lý, một lệnh sai có thể làm thay đổi mẫu thí nghiệm, chuyển động của máy hoặc trạng thái của một quy trình mà không thể khôi phục đơn giản.
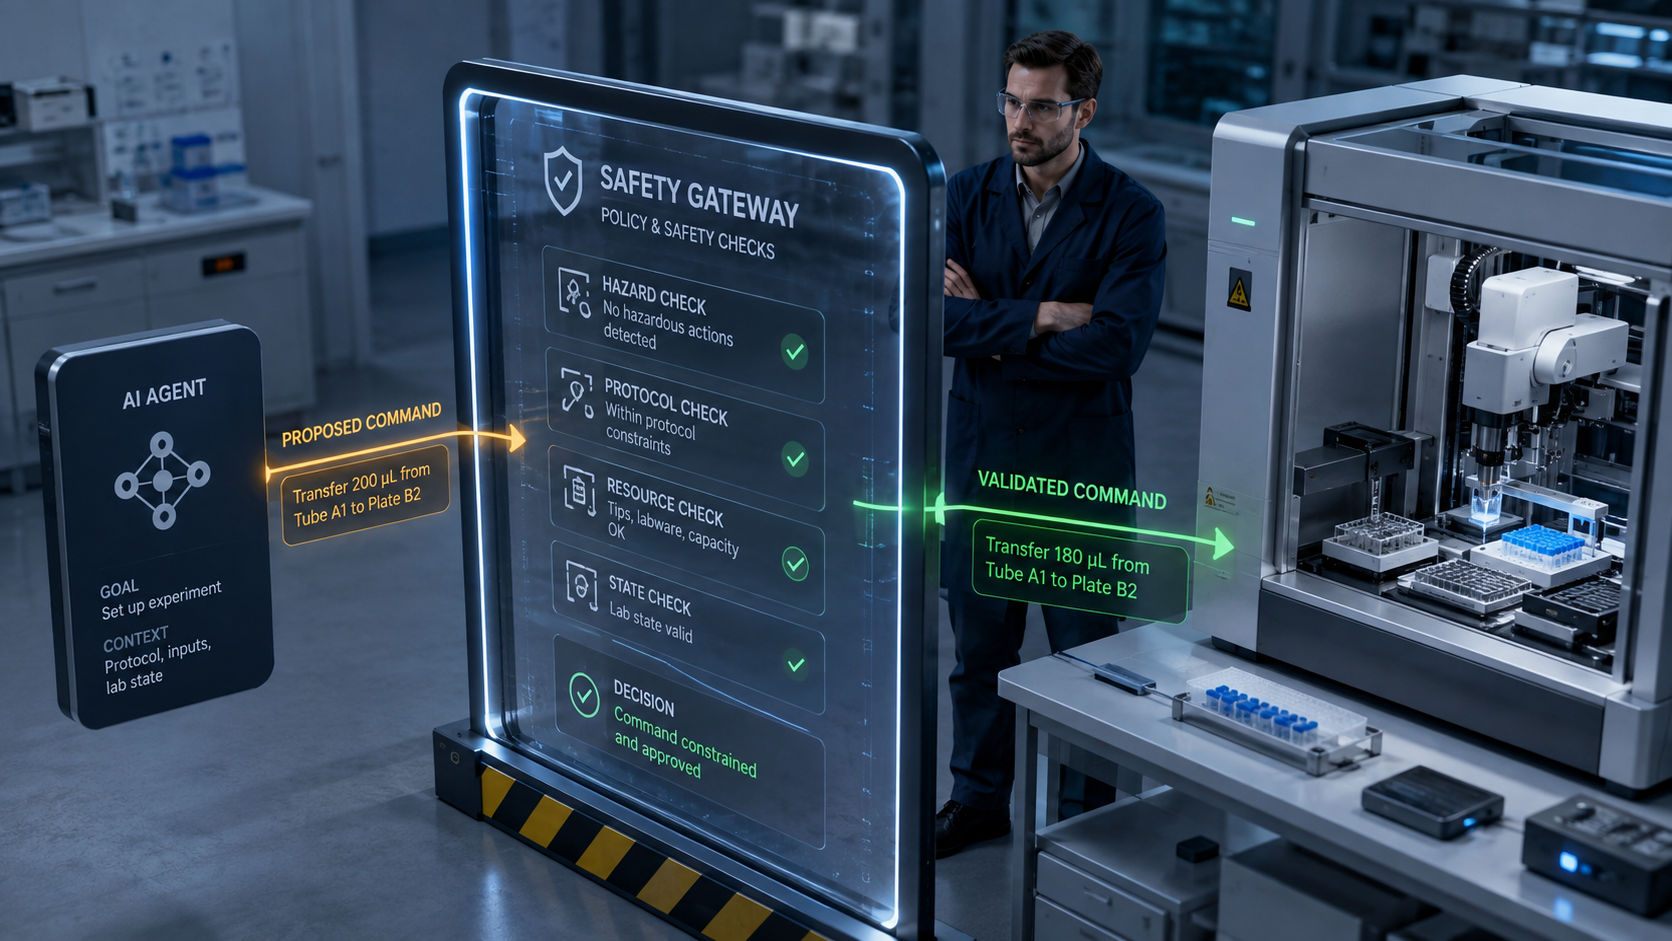
Khoảng cách giữa “mô hình đề xuất hành động” và “thiết bị thực thi hành động” vì thế phải được coi là một ranh giới tin cậy. Đây cũng là phiên bản nghiêm ngặt hơn của bài toán quyền hạn đã xuất hiện khi AI agent được phép thực hiện giao dịch: khả năng mới chỉ hữu ích khi phạm vi hành động được giới hạn và có thể kiểm tra.
Một đặc tả chung có thể giúp giảm số lượng tích hợp riêng giữa từng agent và từng thiết bị. Tuy nhiên, tính tương thích không đồng nghĩa với an toàn. Nếu chuẩn chỉ thống nhất cách gửi lệnh mà không làm rõ điều kiện thực thi, quyền hạn và phản ứng khi trạng thái không chắc chắn, nó có thể mở rộng cả năng lực lẫn phạm vi sự cố.
Nhà phát triển nên đánh giá MHS qua những câu hỏi nào?
Do chi tiết kỹ thuật chưa có trong tài liệu được cung cấp, các mục dưới đây là tiêu chí đánh giá chứ không phải tính năng đã được xác nhận của MHS. Chúng giúp đội platform, security và automation xác định bằng chứng cần tìm khi đặc tả được công bố sâu hơn.
- Nhận diện năng lực: agent biết thiết bị hỗ trợ hành động nào, giới hạn vận hành ra sao và trạng thái hiện tại có đủ tin cậy hay không?
- Ủy quyền: quyền được gắn với danh tính nào, phạm vi thiết bị nào, hành động nào và khoảng thời gian nào?
- Xác thực điều kiện: lớp nào kiểm tra điều kiện tiên quyết trước khi chuyển yêu cầu của agent thành lệnh vật lý?
- Xử lý lỗi: hệ thống phân biệt lỗi có thể thử lại với tình huống cần dừng, chuyển sang trạng thái an toàn hoặc yêu cầu con người như thế nào?
- Quan sát và truy vết: đội vận hành có thể liên kết ý định của agent, phê duyệt, lệnh đã gửi, phản hồi thiết bị và kết quả thực tế hay không?
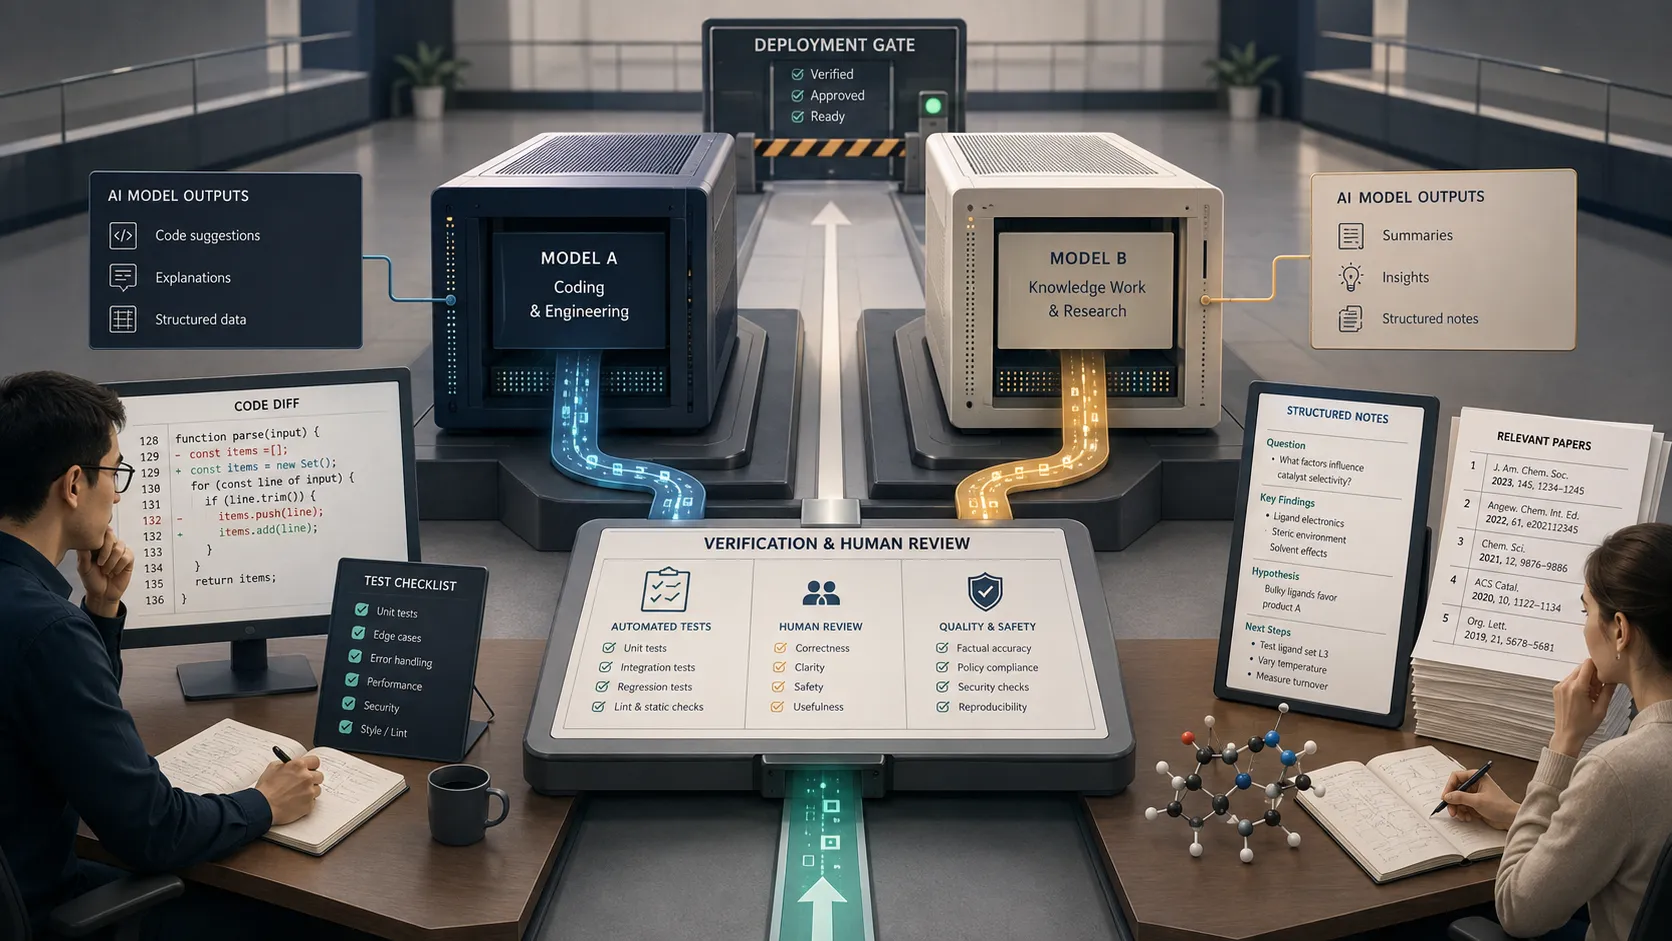
Các câu hỏi này không nên được giải quyết chỉ bằng prompt. Prompt có thể định hướng hành vi của mô hình, nhưng bộ kiểm tra xác định, chính sách quyền và cơ chế dừng cần nằm ngoài mô hình. Kinh nghiệm triển khai rộng hơn cũng cho thấy đánh giá và kiểm soát production đang trở thành trọng tâm của kỹ thuật AI agent.
Đội kỹ thuật nên chuẩn bị như thế nào?
Trước khi có đặc tả chi tiết, doanh nghiệp không cần thiết kế hệ thống dựa trên giả định về MHS. Việc hữu ích hơn là lập danh mục các thiết bị, giao thức hiện có, chủ sở hữu vận hành, vùng an toàn và những hành động bắt buộc phải có phê duyệt của con người.
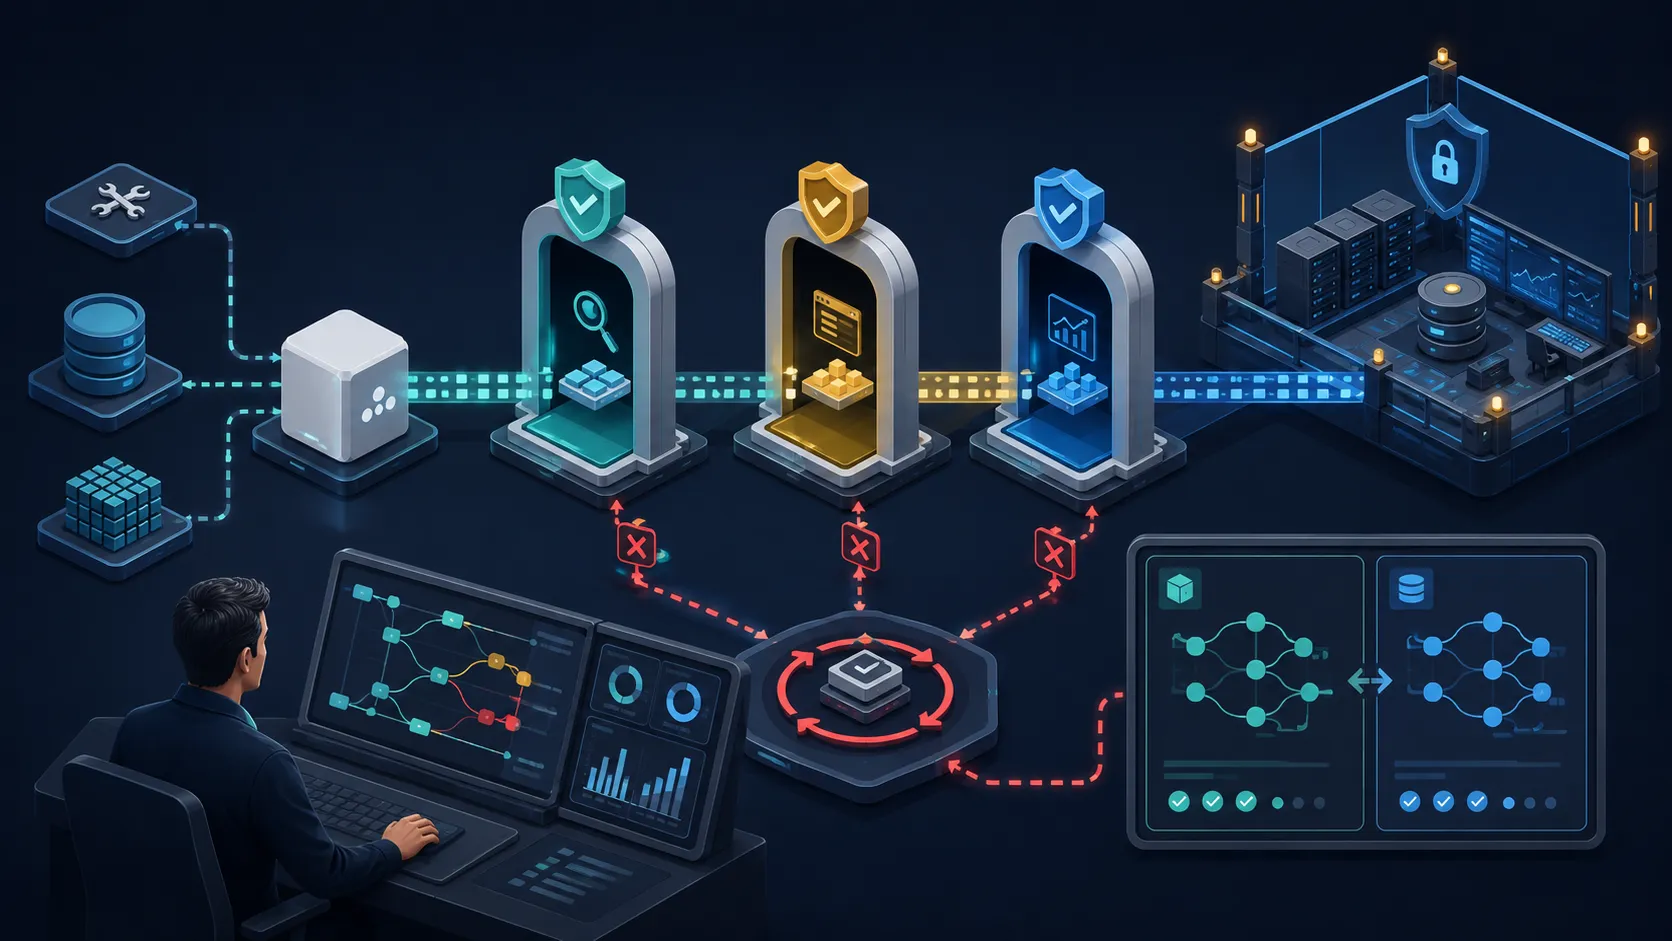
Nhóm thử nghiệm nên tách rõ ba lớp: agent đưa ra đề xuất, lớp chính sách quyết định đề xuất có được phép hay không, và bộ điều khiển thiết bị chịu trách nhiệm thực thi trong giới hạn đã xác định. Cách phân tách này giúp tránh việc trao quyền trực tiếp cho mô hình ngay cả khi giao diện phía dưới trở nên tiêu chuẩn hóa.
Môi trường mô phỏng hoặc thiết bị không quan trọng nên được ưu tiên trước phần cứng có ảnh hưởng tới an toàn, chất lượng hay hoạt động sản xuất. Kịch bản kiểm thử cần bao gồm lệnh trùng lặp, trạng thái cũ, mất kết nối, phản hồi chậm, yêu cầu vượt quyền và quá trình chuyển giao cho con người.
Cuối cùng, hãy theo dõi liệu MHS có công bố đặc tả đủ rõ để nhiều nhà cung cấp triển khai tương thích hay không. Các yếu tố đáng chú ý nhất là mô hình quản trị, khả năng mở rộng, phương pháp kiểm thử tương thích và cách chuẩn biểu diễn ranh giới an toàn của từng thiết bị.
Kết luận
- MHS hiện là bản xem trước nghiên cứu giới hạn, chưa phải chuẩn production đã được chứng minh.
- Giá trị tiềm năng nằm ở một ranh giới tích hợp chung giữa AI agent và thiết bị vật lý.
- Khả năng tương tác chỉ hữu ích khi đi cùng ủy quyền, kiểm tra trạng thái, truy vết và dừng an toàn.
- Đội kỹ thuật nên chuẩn bị mô hình đe dọa và tiêu chí đánh giá, thay vì giả định về các tính năng chưa được công bố.
Bài viết liên quan
- AI agent có thể giao dịch: Năng lực mới đi kèm rủi ro kiểm soát
- Kỹ thuật AI agent chuyển trọng tâm sang đánh giá và kiểm soát production
- Hạ tầng AI hút vốn lớn nhưng chi phí máy chủ đang tăng
Nguồn tham khảo
Vì sao developer cần quan tâm
Khi AI agent tác động lên máy móc thật, lỗi phần mềm có thể tạo ra hậu quả vật lý. Một chuẩn giao tiếp chung có thể cải thiện khả năng tích hợp và kiểm soát, nhưng chỉ khi quyền hạn, trạng thái thiết bị, lỗi và cơ chế dừng an toàn được định nghĩa rõ ràng.
Hành động đề xuất
- 1Theo dõi đặc tả kỹ thuật và điều kiện tham gia của MHS; đồng thời lập danh mục hành động phần cứng, ranh giới quyền hạn, yêu cầu phê duyệt và kịch bản dừng an toàn của hệ thống hiện tại.