Tóm tắt nhanh
- Hướng dẫn mới của Red Hat về bảo mật plug-in Claude Code nhấn mạnh repository security trong thời điểm công cụ AI ngày càng tham gia vào workflow developer. Với DevOps, đánh giá plug-in phải bao gồm mã, cấu hình, quyền truy cập và đường phát hành.
- Plug-in AI có thể đưa hành vi và quyền hạn mới vào môi trường phát triển; repository là nơi cần thiết lập kiểm soát có thể review và audit.
- Lập inventory plug-in AI hiện có và áp dụng review bắt buộc cho mã, cấu hình, dependency cùng quyền truy cập của chúng.
Điều gì đã xảy ra
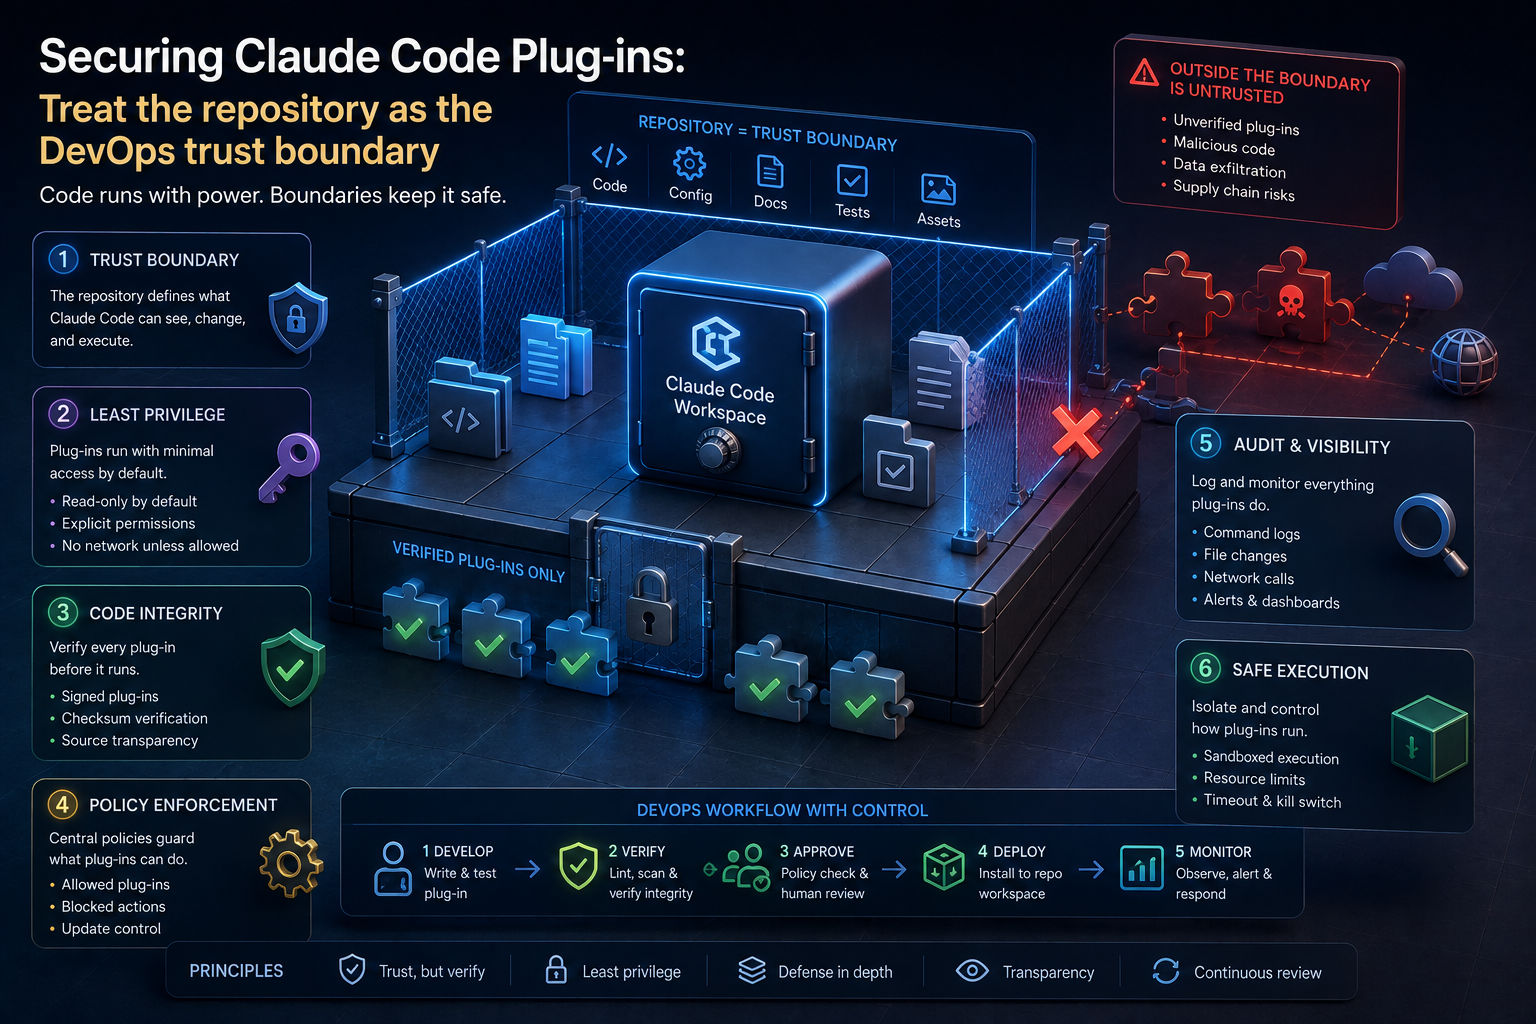
Công cụ AI trong môi trường developer thường được đánh giá qua chất lượng câu trả lời, nhưng bề mặt rủi ro nằm rộng hơn nhiều. Plug-in có thể mang mã, cấu hình và kết nối mới vào workflow. Vì vậy, hướng dẫn của Red Hat về Claude Code plug-in đặt repository security vào vị trí đúng: một ranh giới tin cậy của DevOps.
Bài viết Securing Claude Code plug-ins: best practices for repository security là bằng chứng rằng Red Hat coi bảo mật repository là một phần của việc dùng plug-in. Nguồn được cung cấp không cho biết một cấu hình cụ thể, nên đội ngũ cần đối chiếu hướng dẫn gốc với kiến trúc của mình.
Vì sao plug-in cần mô hình đe dọa riêng
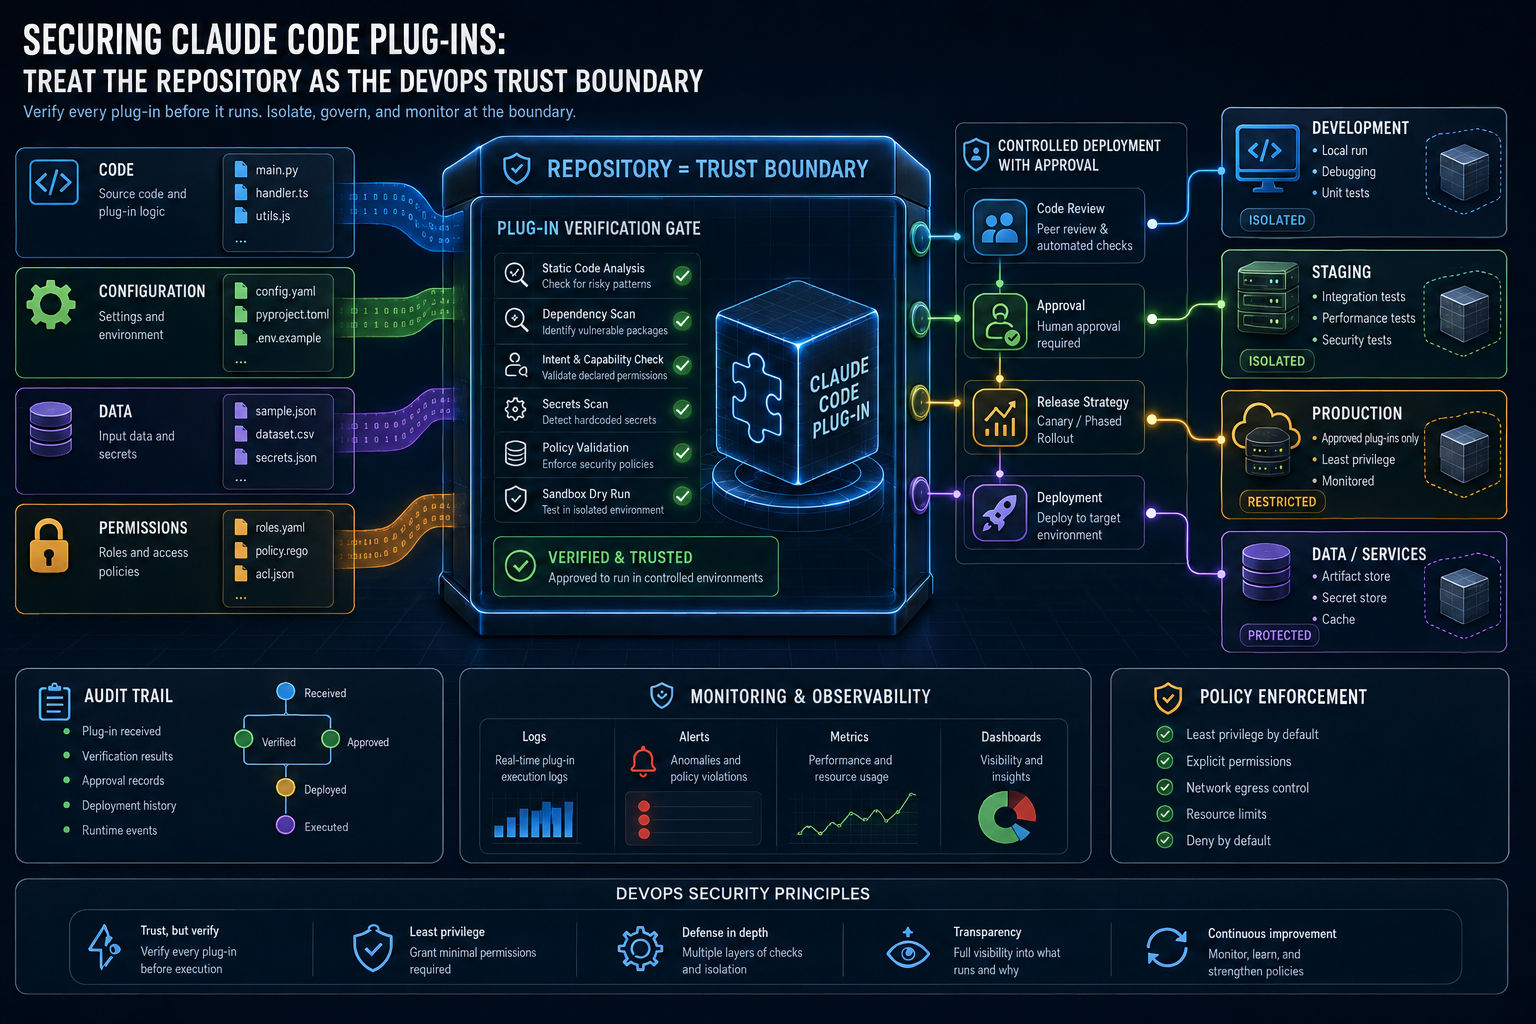
Một plug-in không chỉ là giao diện tiện lợi. Nó có thể trở thành điểm mà dữ liệu, lệnh hoặc nội dung từ bên ngoài đi vào môi trường phát triển. Khi plug-in liên quan tới trợ lý lập trình, quyết định về ngữ cảnh và quyền truy cập còn ảnh hưởng trực tiếp đến những gì công cụ có thể quan sát hoặc đề xuất.
Phân tích mối đe dọa nên bắt đầu bằng các câu hỏi đơn giản: plug-in đến từ đâu, nội dung nào có thể thay đổi nó, dữ liệu nào nó nhận được, và hành động nào nó có thể kích hoạt? Đừng gộp “được cài trong repository” với “đáng tin cậy”.
Repository security là kiểm soát vận hành
Repository có thể là nơi nhóm áp dụng review, lịch sử thay đổi và quy trình phát hành cho nội dung liên quan đến plug-in. Điều này biến an ninh từ một quyết định cài đặt cá nhân thành một thực hành có thể kiểm tra. Với nhóm nền tảng, đó là cơ sở để đặt tiêu chuẩn trước khi plug-in được dùng rộng rãi.
Chính sách tốt nên bao quát cả nội dung thực thi và thay đổi cấu hình. Một thay đổi nhỏ trong cấu hình hoặc dependency đôi khi có tác động tương đương thay đổi mã. Hãy bảo vệ các nhánh và luồng phát hành theo mức độ tác động thay vì chỉ theo loại tệp.
Checklist đánh giá trước khi mở rộng
- Xác định chủ sở hữu kỹ thuật và người chịu trách nhiệm phê duyệt plug-in.
- Kiểm tra nguồn gốc, thay đổi dependency và quyền truy cập mà plug-in cần.
- Giới hạn dữ liệu nhạy cảm mà plug-in hoặc trợ lý có thể nhận.
- Yêu cầu review cho thay đổi mã và cấu hình liên quan.
- Chuẩn bị cách thu hồi hoặc vô hiệu hóa khi phát hiện hành vi không mong muốn.
Danh sách này là khung đánh giá, không phải tuyên bố rằng mọi biện pháp đã được Red Hat yêu cầu trong bài viết. Giá trị của nó là buộc đội kỹ thuật biến “dùng plug-in an toàn” thành các quyết định có chủ sở hữu và có thể chứng minh.
Không để security trở thành nút thắt mù mờ
Cấm chung chung thường đẩy việc dùng công cụ sang vùng không được quản lý. Một đường dùng được phê duyệt, có tiêu chí rõ ràng và cơ chế xem xét định kỳ thường hiệu quả hơn. Developer cần biết cách yêu cầu plug-in mới và điều gì khiến yêu cầu bị chặn.
Động lực thực sự không phải chỉ bảo vệ Claude Code. Đây là mẫu áp dụng cho bất kỳ thành phần nào nối trợ lý AI với repository hoặc môi trường phát triển. Khi AI tooling mở rộng, năng lực quản trị repository sẽ trở thành một phần của năng lực platform engineering.
Trong 5 phút
- Red Hat công bố hướng dẫn bảo mật Claude Code plug-in tập trung vào repository security.
- Plug-in có mã, cấu hình, dữ liệu và quyền hạn cần được đánh giá cùng nhau.
- Áp dụng ownership, review và khả năng thu hồi như kiểm soát vận hành.
- Xây dựng đường phê duyệt rõ ràng thay vì chỉ cấm công cụ AI.
Brief hình ảnh cho biên tập viên
Các ghi chú dưới đây không thuộc nội dung xuất bản. Hãy tạo và chèn ảnh thủ công trước khi duyệt bài.
Ảnh thumbnail
Vị trí đề xuất: Ảnh đại diện của bài viết
Prompt tạo ảnh: Editorial illustration of a secure code repository depicted as a guarded vault containing carefully reviewed modular extensions, with engineers inspecting pathways and access keys represented abstractly, no text, no letters, no logos, no watermark, no UI
Alt text đề xuất: Repository được bảo vệ chứa các mô-đun plug-in đã qua kiểm tra.
Ảnh trong bài 1
Vị trí đề xuất: Sau phần “Vì sao plug-in cần mô hình đe dọa riêng”
Prompt tạo ảnh: Editorial cybersecurity scene of an engineer reviewing an extension package at a repository gate, with separated paths for code, configuration, data, and permissions shown as colored abstract channels, no text, no letters, no logos, no watermark, no UI
Alt text đề xuất: Kỹ sư kiểm tra plug-in tại ranh giới repository với các luồng mã, cấu hình, dữ liệu và quyền riêng biệt.
Nguồn tham khảo
- Unify IT workflows at scale with the new automation orchestrator for Ansible Automation Platform
- Red Hat Ansible development workspaces for governed automation content creation
- Accelerate automation with AI and the Ansible development tools MCP servers
- Securing Claude Code plug-ins: Best practices for repository security
- Developer experience improvements you can apply to your own projects
Vì sao developer cần quan tâm
Plug-in AI có thể đưa hành vi và quyền hạn mới vào môi trường phát triển; repository là nơi cần thiết lập kiểm soát có thể review và audit.
Hành động đề xuất
- 1Lập inventory plug-in AI hiện có và áp dụng review bắt buộc cho mã, cấu hình, dependency cùng quyền truy cập của chúng.