Tóm tắt nhanh
- Bảo mật danh tính đang mở rộng từ các đợt kiểm tra quyền định kỳ sang khám phá liên tục, báo cáo tập trung và phát hiện hành vi đáng ngờ. Các hướng dẫn từ AWS, Wiz và Qualys cho thấy quản trị quyền, di chuyển nguồn danh tính và giám sát tấn công cần được xử lý như một vòng đời thống nhất.
- Đội ngũ kỹ thuật cần biết ai và thiết bị nào đang có quyền truy cập, quyền đó đến từ đâu, đồng thời phát hiện hành vi bất thường trước khi tài khoản hợp lệ bị lợi dụng để mở rộng phạm vi tấn công.
- Lập bản đồ danh tính và quyền truy cập hiện tại, chọn một đơn vị AWS hoặc nhóm người dùng để thử nghiệm khám phá liên tục, rồi kiểm tra các quy tắc hành vi bằng dữ liệu lịch sử trước khi tự động phản ứng.
Điều gì đã xảy ra
Bảo mật danh tính không còn chỉ là cấp quyền khi nhân viên gia nhập và thu hồi quyền khi họ rời đi. Trong môi trường nhiều tài khoản cloud, ứng dụng và thiết bị, trạng thái truy cập thay đổi liên tục; một bản kiểm kê chính xác hôm nay có thể nhanh chóng trở nên lỗi thời.
Các tài liệu gần đây từ AWS, Wiz và Qualys phản ánh cùng một hướng dịch chuyển: kết hợp quản trị danh tính liên tục với phát hiện dựa trên hành vi. Đây không phải một sản phẩm duy nhất, mà là cách tổ chức lại quy trình để biết danh tính nào tồn tại, quyền nào đang được sử dụng và hoạt động nào lệch khỏi chuẩn dự kiến.
Vì sao kiểm tra quyền định kỳ không còn đủ?
Đánh giá quyền theo quý hoặc theo năm vẫn có giá trị đối với kiểm toán, nhưng để lại khoảng trống giữa hai lần rà soát. Trong khoảng thời gian đó, người dùng có thể đổi vai trò, nhóm có thể được gán thêm quyền, tài khoản mới có thể xuất hiện và thiết bị lạ có thể tham gia hệ thống dưới một cái tên trông hợp lệ.
AWS mô tả nhu cầu duy trì khả năng quan sát khi tổ chức mở rộng trong hướng dẫn về tự động hóa khám phá và báo cáo IAM Identity Center. IAM Identity Center có thể kết nối với nhà cung cấp danh tính bên ngoài để tập trung xác thực và phân quyền cho tài nguyên trên AWS Organizations, nhưng việc tập trung đăng nhập không tự động bảo đảm rằng mọi quyền đều cần thiết hoặc được giám sát đúng cách.
Vì vậy, lớp quản trị cần trả lời liên tục ba câu hỏi: danh tính và nhóm nào đang tồn tại, chúng có thể truy cập tài khoản hoặc ứng dụng nào, và điều gì đã thay đổi kể từ lần kiểm tra trước. Báo cáo định kỳ vẫn là đầu ra hữu ích, nhưng dữ liệu đầu vào nên được khám phá thường xuyên thay vì thu thập thủ công ngay trước kỳ kiểm toán.
Di chuyển nguồn danh tính là một thay đổi bảo mật, không chỉ là dự án tích hợp
Chuyển từ kho danh tính tích hợp sang Active Directory hoặc nhà cung cấp danh tính bên ngoài có thể thay đổi định danh người dùng, thành viên nhóm và cách ánh xạ quyền. Hướng dẫn chuyển đổi nguồn danh tính của AWS đề cập đến chiến lược di chuyển Active Directory và tự động hóa cho permission set, cho thấy việc chuyển đổi phải tính đến cả nguồn người dùng lẫn quyền truy cập AWS.
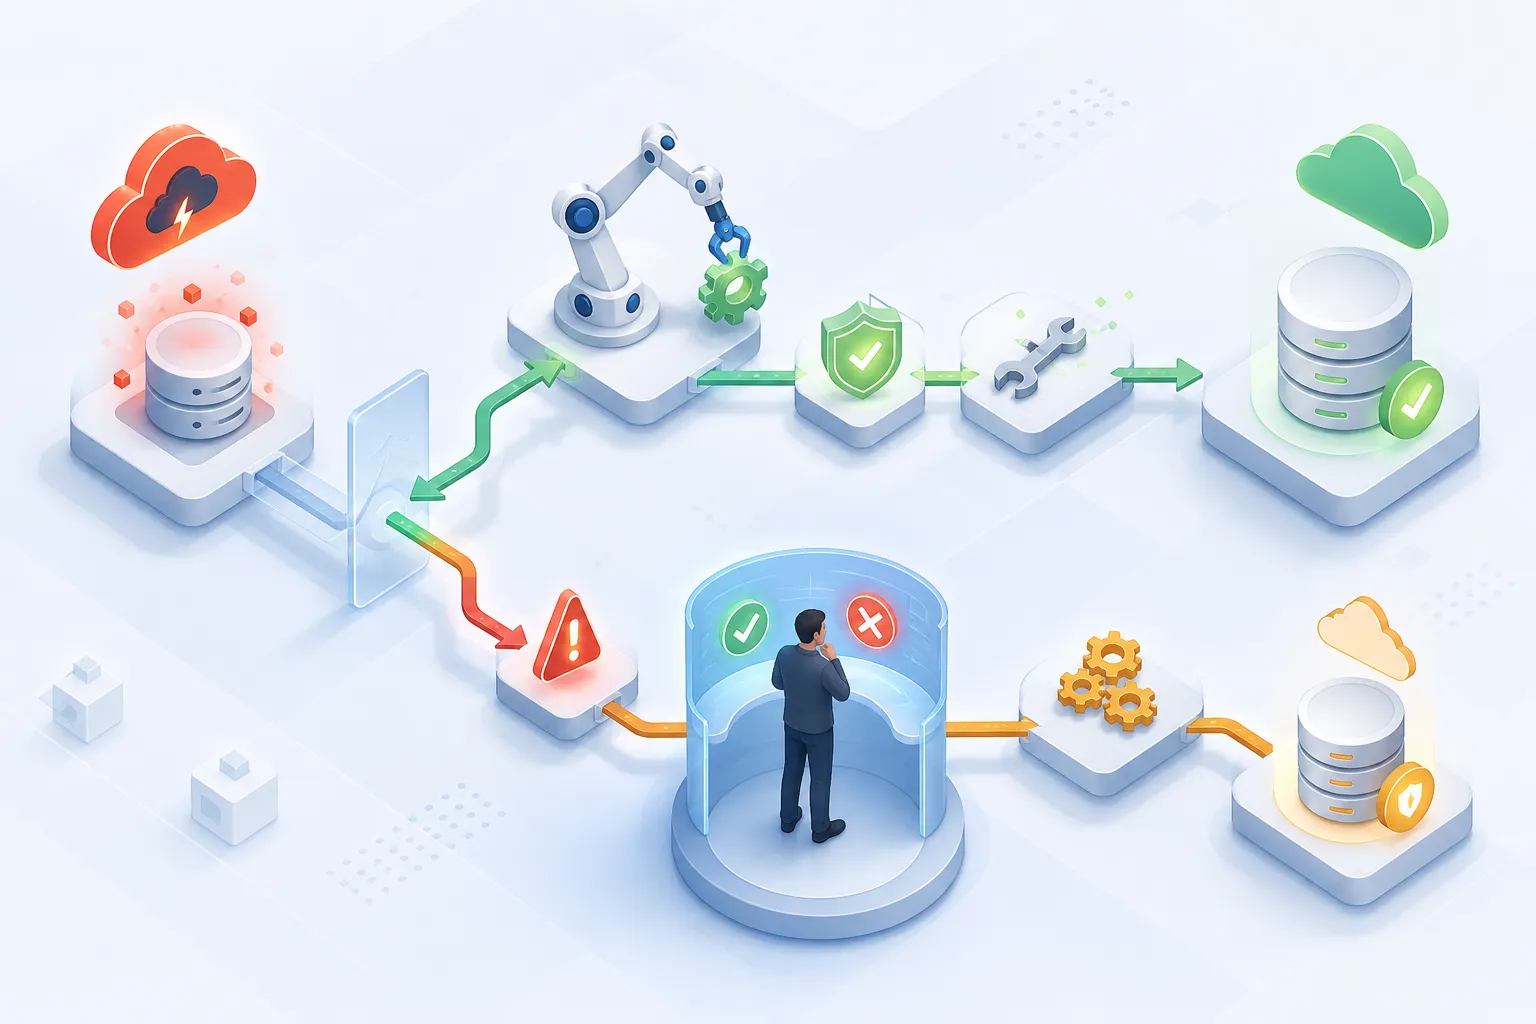
Rủi ro thực tế không chỉ là đăng nhập thất bại. Nếu ánh xạ danh tính hoặc nhóm bị lệch, người dùng có thể mất quyền cần thiết hoặc giữ lại quyền từ mô hình cũ. Do đó, đội triển khai nên lập đường cơ sở trước khi di chuyển, ghi lại các gán quyền hiện tại, đối chiếu sau từng giai đoạn và chuẩn bị phương án khôi phục có giới hạn rõ ràng.
Cách tiếp cận này tương tự việc xây dựng một control plane có quản trị: thay đổi phải có nguồn trạng thái đáng tin cậy, dấu vết kiểm tra và quy trình phê duyệt. Tự động hóa giúp giảm thao tác thủ công, nhưng chỉ an toàn khi phát hiện được khác biệt giữa trạng thái mong muốn và trạng thái thực tế.
Tại sao tên thiết bị hợp lệ không còn là tín hiệu đáng tin?
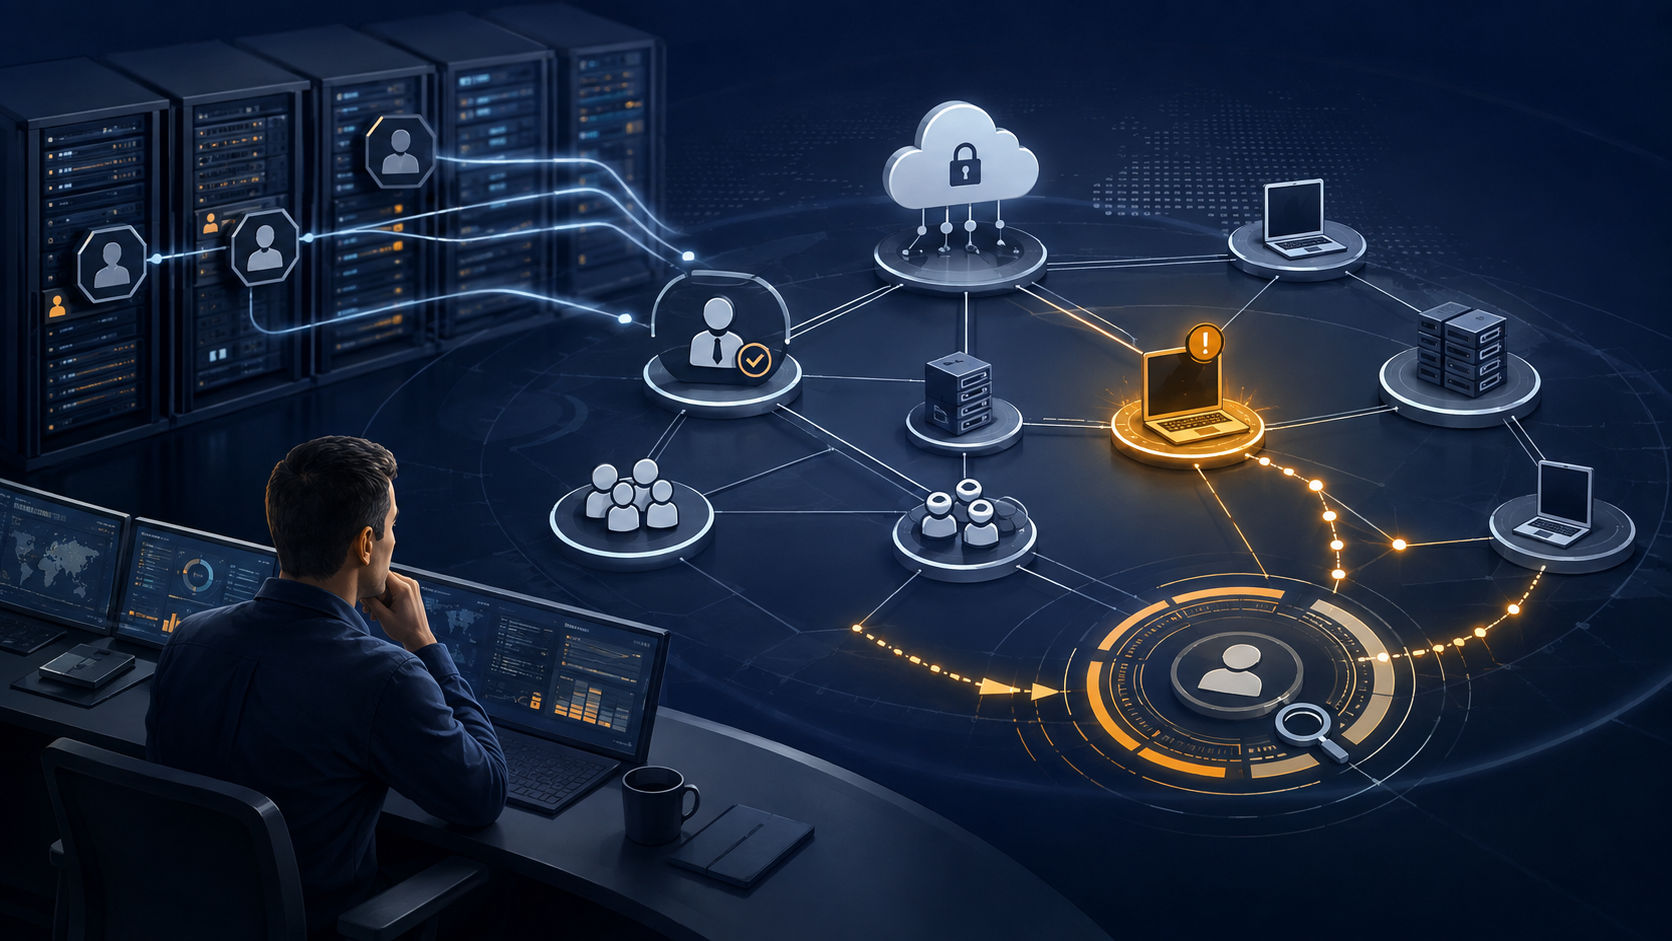
Wiz cảnh báo rằng kẻ tấn công có thể tạo tên thiết bị trông giống môi trường doanh nghiệp, thay vì để lại mẫu dễ nhận biết từ công cụ công khai. Điều này làm suy yếu các quy tắc chỉ dựa vào quy ước đặt tên hoặc một danh sách chuỗi đáng ngờ trong Entra ID.
Phát hiện hành vi chuyển trọng tâm từ “đối tượng này tên gì?” sang “đối tượng này xuất hiện và hoạt động như thế nào?”. Những yếu tố cần được đội phòng thủ đánh giá có thể gồm bối cảnh tham gia thiết bị, mối quan hệ với danh tính khởi tạo, chuỗi sự kiện sau khi tham gia và mức độ khác biệt so với hoạt động thông thường. Đây là định hướng phân tích, không phải danh sách chỉ báo phổ quát; ngưỡng phát hiện phải được kiểm chứng bằng dữ liệu của từng tổ chức.
Qualys cũng định vị ETM Identity cho mục tiêu phát hiện nhanh hơn các cuộc tấn công dựa trên danh tính. Tuy nhiên, nguồn được cung cấp không đưa ra benchmark hoặc chi tiết triển khai đủ để so sánh sản phẩm. Các nhóm nên đánh giá bằng dữ liệu và kịch bản tấn công của chính mình thay vì coi tuyên bố về tốc độ là kết quả đã được xác nhận độc lập.
Đội kỹ thuật nên triển khai theo thứ tự nào?
Bước đầu tiên là thiết lập đường cơ sở có thể truy vấn: nguồn danh tính, người dùng, nhóm, permission set, tài khoản, ứng dụng và quan hệ gán quyền. Mỗi bản ghi nên có chủ sở hữu và thời điểm quan sát để đội vận hành phân biệt quyền đang hoạt động với dữ liệu cũ.
- Khám phá: tự động thu thập danh tính và quan hệ truy cập theo lịch phù hợp với tốc độ thay đổi của môi trường.
- Đối chiếu: so sánh trạng thái thực tế với chính sách mong muốn, ưu tiên quyền không có chủ sở hữu hoặc không còn nhu cầu rõ ràng.
- Giám sát thay đổi: liên kết sự kiện tạo người dùng, đổi nhóm, gán quyền và tham gia thiết bị thành một dòng thời gian.
- Phát hiện hành vi: thử nghiệm quy tắc trên dữ liệu lịch sử, theo dõi dương tính giả và chỉ tự động phản ứng khi độ tin cậy đủ cao.
- Diễn tập di chuyển: thử nguồn danh tính mới trên phạm vi nhỏ, xác thực quyền trước và sau chuyển đổi, đồng thời kiểm tra khả năng quay lui.
Các chỉ số nội bộ hữu ích có thể là thời gian phát hiện một thay đổi quyền, tỷ lệ gán quyền có chủ sở hữu, số sai lệch chưa xử lý và thời gian điều tra cảnh báo danh tính. Đây là đề xuất vận hành, không phải chỉ số do các nguồn công bố; mỗi tổ chức cần đặt ngưỡng theo mức rủi ro và nguồn lực của mình.
Kết luận
- Kiểm kê định kỳ nên được bổ sung bằng khám phá danh tính và báo cáo liên tục.
- Di chuyển nguồn danh tính phải bao gồm đối chiếu người dùng, nhóm và quyền, không chỉ kiểm tra đăng nhập.
- Tên thiết bị hợp lệ không đủ để chứng minh thiết bị đáng tin; bối cảnh và hành vi quan trọng hơn.
- Hãy thử nghiệm phát hiện trên dữ liệu riêng trước khi tự động khóa tài khoản hoặc cô lập thiết bị.
Bài viết liên quan
- Ventura React: thư viện component nhẹ còn phù hợp cho dự án mới?
- Nova MCP: Biến AI trong Cursor và Claude thành đội ngũ sản phẩm
- Ansible Automation Orchestrator: thiết kế control plane có quản trị
Nguồn tham khảo
Vì sao developer cần quan tâm
Đội ngũ kỹ thuật cần biết ai và thiết bị nào đang có quyền truy cập, quyền đó đến từ đâu, đồng thời phát hiện hành vi bất thường trước khi tài khoản hợp lệ bị lợi dụng để mở rộng phạm vi tấn công.
Hành động đề xuất
- 1Lập bản đồ danh tính và quyền truy cập hiện tại, chọn một đơn vị AWS hoặc nhóm người dùng để thử nghiệm khám phá liên tục, rồi kiểm tra các quy tắc hành vi bằng dữ liệu lịch sử trước khi tự động phản ứng.