Tóm tắt nhanh
- Google Project Zero cho biết Administrator Protection trên Windows 11 25H2 có thể bị vượt qua, đặt dấu hỏi cho cơ chế dự kiến thay thế UAC. Với đội ngũ kỹ thuật, phát hiện này nhấn mạnh rằng luồng nâng quyền phải được kiểm thử như một ranh giới bảo mật thực sự.
- Lỗ hổng trong cơ chế cấp quyền quản trị có thể ảnh hưởng trực tiếp đến máy trạm lập trình viên, thông tin xác thực, mã nguồn và chuỗi cung ứng phần mềm.
- Kiểm kê các máy Windows 11 25H2 và quy trình cần quyền quản trị, thử nghiệm Administrator Protection trong môi trường cô lập, đồng thời theo dõi hướng dẫn khắc phục chính thức trước khi triển khai rộng.
Điều gì đã xảy ra
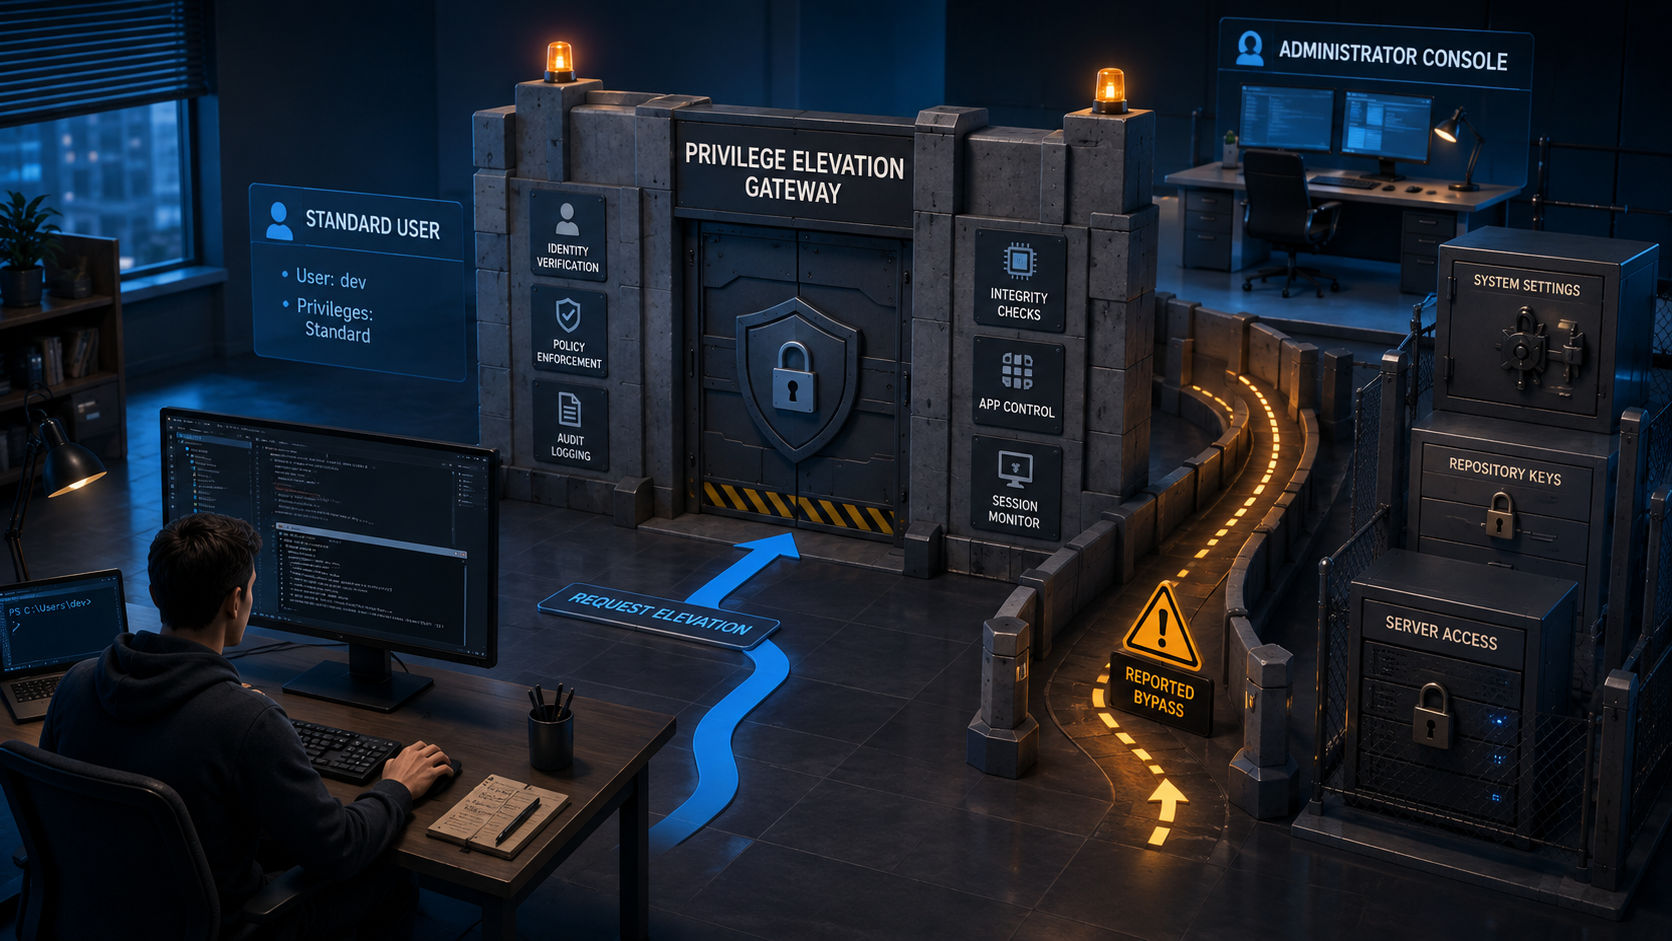
Administrator Protection được giới thiệu như một thay đổi bảo mật quan trọng của Windows 11 25H2: thay thế User Account Control (UAC) bằng cơ chế chặt chẽ hơn, chỉ trao quyền quản trị cho người dùng cục bộ khi thực sự cần. Tuy nhiên, phân tích của Google Project Zero về việc vượt qua Windows Administrator Protection cho thấy thiết kế nâng quyền mới vẫn cần được đánh giá như một bề mặt tấn công nghiêm túc.
Thông tin được cung cấp chưa xác nhận điều kiện khai thác, phạm vi phiên bản bị ảnh hưởng, bản vá hay mức độ tác động trong thực tế. Vì vậy, kết luận phù hợp không phải là Administrator Protection hoàn toàn vô dụng, mà là các tổ chức không nên xem một hộp thoại xác nhận hoặc quy trình nâng quyền mới như ranh giới phòng thủ duy nhất.
Administrator Protection đang cố giải quyết vấn đề gì?
Mục tiêu được Project Zero mô tả là cho phép tài khoản cục bộ tiếp cận đặc quyền quản trị chỉ vào thời điểm cần thiết. Về mặt mô hình bảo mật, hướng tiếp cận này nhằm giảm thời gian và phạm vi mà tác vụ thông thường hoạt động với quyền cao.
Đây là vấn đề đặc biệt liên quan đến máy trạm phát triển. Trình quản lý gói, công cụ xây dựng, trình cài đặt, trình gỡ lỗi và script tự động hóa đôi khi yêu cầu quyền hệ thống; nếu toàn bộ phiên người dùng luôn có quyền quản trị, một tiến trình bị xâm nhập cũng có thể thừa hưởng phạm vi tác động lớn hơn.
Tuy nhiên, cấp quyền đúng lúc chỉ hiệu quả khi hệ thống kiểm soát được toàn bộ đường đi từ yêu cầu nâng quyền đến tiến trình đặc quyền. Kiểm tra danh tính người dùng, nguồn gốc yêu cầu, đối tượng thực thi và trạng thái phiên đều là những câu hỏi cần được đưa vào mô hình đe dọa, dù hồ sơ nguồn chưa cung cấp chi tiết về cách Windows 11 triển khai từng bước.
Việc bị vượt qua nói lên điều gì về ranh giới bảo mật?
Tiêu đề nghiên cứu của Project Zero xác nhận trọng tâm là khả năng vượt qua Administrator Protection, nhưng hồ sơ hiện có không đủ để tái dựng kỹ thuật khai thác. Không nên suy diễn rằng mọi máy Windows 11 đều có thể bị chiếm quyền quản trị từ xa hoặc rằng cuộc tấn công không cần quyền truy cập ban đầu.
Điểm đáng chú ý hơn là sự khác biệt giữa trải nghiệm đồng ý và ranh giới ủy quyền. Một lời nhắc có thể giúp người dùng nhận biết hành động nhạy cảm, nhưng khả năng phòng thủ còn phụ thuộc vào việc hệ điều hành có ràng buộc đúng tiến trình, phiên đăng nhập và tài nguyên được cấp quyền hay không.
Đây cũng là lý do bảo mật danh tính hiện đại không thể dừng ở bước đăng nhập hoặc một quyết định cho phép duy nhất. Cách tiếp cận dựa trên quản trị liên tục và phát hiện hành vi bổ sung lớp quan sát sau khi quyền đã được cấp, thay vì giả định mọi hoạt động tiếp theo đều đáng tin cậy.
Đội ngũ phát triển và nền tảng nên phản ứng thế nào?
Trước hết, hãy lập danh mục những quy trình phát triển đang yêu cầu quyền quản trị. Mỗi yêu cầu nên có lý do rõ ràng; các thao tác cài dependency, chạy build hoặc khởi động môi trường cục bộ lý tưởng không nên mặc định phụ thuộc vào một phiên quản trị lâu dài.
- Chạy IDE, terminal, trình duyệt và agent xây dựng bằng quyền tiêu chuẩn khi có thể.
- Tách thao tác cài đặt cấp hệ thống khỏi build và test hằng ngày.
- Giới hạn secret, token truy cập kho mã và khóa ký trên tiến trình cần dùng chúng.
- Ghi nhận việc tạo tiến trình đặc quyền và thay đổi cấu hình nhạy cảm bằng telemetry sẵn có của tổ chức.
- Kiểm thử phần mềm nội bộ dưới tài khoản không có quyền quản trị để phát hiện dependency ngầm.
Các biện pháp trên không phải bản vá cho phát hiện của Project Zero. Chúng làm giảm bán kính ảnh hưởng nếu một đường nâng quyền hoặc tiến trình cục bộ bị lạm dụng, đồng thời giúp đội ngũ xác định công cụ nào thực sự cần đặc quyền.
Cần kiểm chứng điều gì trước khi triển khai rộng?
Quản trị viên nên chờ hướng dẫn kỹ thuật và thông tin khắc phục từ các bên liên quan trước khi đưa ra kết luận về mức độ rủi ro. Hồ sơ nguồn không cho biết Administrator Protection được bật mặc định hay không, những cấu hình nào chịu ảnh hưởng hoặc đã có cập nhật bảo mật hay chưa.
Trong môi trường thử nghiệm, có thể xây dựng ma trận kiểm tra an toàn gồm tài khoản tiêu chuẩn, tài khoản quản trị cục bộ, các loại ứng dụng mà tổ chức sử dụng và những luồng nâng quyền hợp lệ. Mục tiêu là xác minh tác vụ chỉ nhận đúng quyền cần thiết, quyền không tồn tại ngoài thời gian dự kiến và log đủ rõ để phục vụ điều tra.
Không nên thử mã khai thác chưa được xác minh trên máy sản xuất. Thay vào đó, hãy theo dõi thông báo chính thức, kiểm kê phiên bản Windows 11 25H2 và giữ lại khả năng quay lui cấu hình nếu việc kích hoạt cơ chế mới làm thay đổi quy trình vận hành.
Kết luận
- Administrator Protection hướng tới cấp quyền quản trị theo nhu cầu thay vì duy trì đặc quyền liên tục.
- Nghiên cứu của Project Zero cho thấy cơ chế mới không nên được mặc định xem là ranh giới tuyệt đối.
- Chi tiết khai thác và trạng thái khắc phục chưa thể xác nhận từ hồ sơ được cung cấp.
- Đội ngũ nên giảm phụ thuộc vào quyền admin, tăng telemetry và kiểm thử trong môi trường cô lập.
Bài viết liên quan
- Bảo mật danh tính chuyển sang quản trị liên tục và phát hiện hành vi
- Bảo mật tác nhân AI phải vượt ra ngoài ranh giới mô hình
Nguồn tham khảo
Vì sao developer cần quan tâm
Lỗ hổng trong cơ chế cấp quyền quản trị có thể ảnh hưởng trực tiếp đến máy trạm lập trình viên, thông tin xác thực, mã nguồn và chuỗi cung ứng phần mềm.
Hành động đề xuất
- 1Kiểm kê các máy Windows 11 25H2 và quy trình cần quyền quản trị, thử nghiệm Administrator Protection trong môi trường cô lập, đồng thời theo dõi hướng dẫn khắc phục chính thức trước khi triển khai rộng.