Tóm tắt nhanh
- Một chiến dịch đa tổ chức được Wiz CIRT dùng làm cơ sở cho playbook điều tra GitHub PAT compromise. Phản ứng hiệu quả phải liên kết token với identity, repository, hoạt động API và quyền downstream.
- PAT có thể cho phép truy cập repository hoặc thay đổi workflow tùy theo scope. Thu hồi nhanh là cần thiết, nhưng không cho biết token đã bị dùng vào đâu.
- Viết và diễn tập truy vấn điều tra PAT: token owner, scope, repository, audit event, CI run và các credential liên quan.
Điều gì đã xảy ra
Khi GitHub personal access token bị lộ, thu hồi token là hành động khẩn cấp cần thiết nhưng chưa phải toàn bộ cuộc điều tra. Token là một identity artifact: giá trị của nó phụ thuộc vào chủ thể, scope, thời hạn và những hệ thống tin cậy nó.
Wiz CIRT đã công bố playbook điều tra GitHub PAT compromise dựa trên ứng phó một chiến dịch phối hợp đa tổ chức. Đây là lý do để chuẩn bị truy vấn log và quan hệ ownership trước khi sự cố xảy ra.
Đặt token trong đồ thị quyền truy cập
Bắt đầu với owner, repository có thể truy cập, scope, thời điểm tạo và các workflow hoặc integration dùng token. Sau đó đối chiếu hoạt động bất thường với clone, thay đổi repository, thay đổi workflow, tạo token khác hoặc hành vi liên quan đến quyền tổ chức khi log cho phép.
Không phải mọi hoạt động lạ đều chứng minh compromise. Tuy nhiên, chuỗi sự kiện được ghi thời gian rõ ràng giúp tách giả thuyết khỏi bằng chứng.
Containment cần song hành với bảo toàn bằng chứng
- Revoke hoặc rotate token nghi ngờ và vô hiệu hóa credential liên quan theo quyền thực tế.
- Lưu log audit, log CI và thông tin sự kiện trước khi retention làm mất dữ liệu.
- Kiểm tra thay đổi đối với repository, secrets, workflow và quyền collaborator trong cửa sổ thời gian phù hợp.
- Xác định các token long-lived, token dùng chung và automation không có owner rõ ràng.
Thiết kế lại để một token không trở thành chìa khóa vạn năng
Ưu tiên token ngắn hạn hoặc credential theo workload khi nền tảng hỗ trợ; giới hạn scope và gắn ownership rõ ràng. Tách quyền đọc source, thay đổi workflow và publish artifact làm giảm hậu quả của một credential đơn lẻ.
Đối với automation, hãy có inventory về mục đích, owner, scope và vòng đời. Không có inventory, việc phát hiện token bị lộ thường bắt đầu bằng phỏng đoán.
Điều cần theo dõi
Đọc bài học điều tra PAT của Wiz CIRT để điều chỉnh playbook phù hợp với logging và quy trình GitHub của tổ chức. Hãy diễn tập một lần với token thử nghiệm thay vì chờ incident thực tế.
Trong 5 phút
- Thu hồi token không thay thế việc xác định hành vi của token.
- Lưu audit log trước khi dữ liệu hết hạn.
- Kiểm tra repository, workflow, secrets và quyền trong cùng cửa sổ thời gian.
- Giảm scope, thời hạn và quyền tập trung của credential.
Brief hình ảnh cho biên tập viên
Các ghi chú dưới đây không thuộc nội dung xuất bản. Hãy tạo và chèn ảnh thủ công trước khi duyệt bài.
Ảnh thumbnail
Vị trí đề xuất: Ảnh đại diện của bài viết
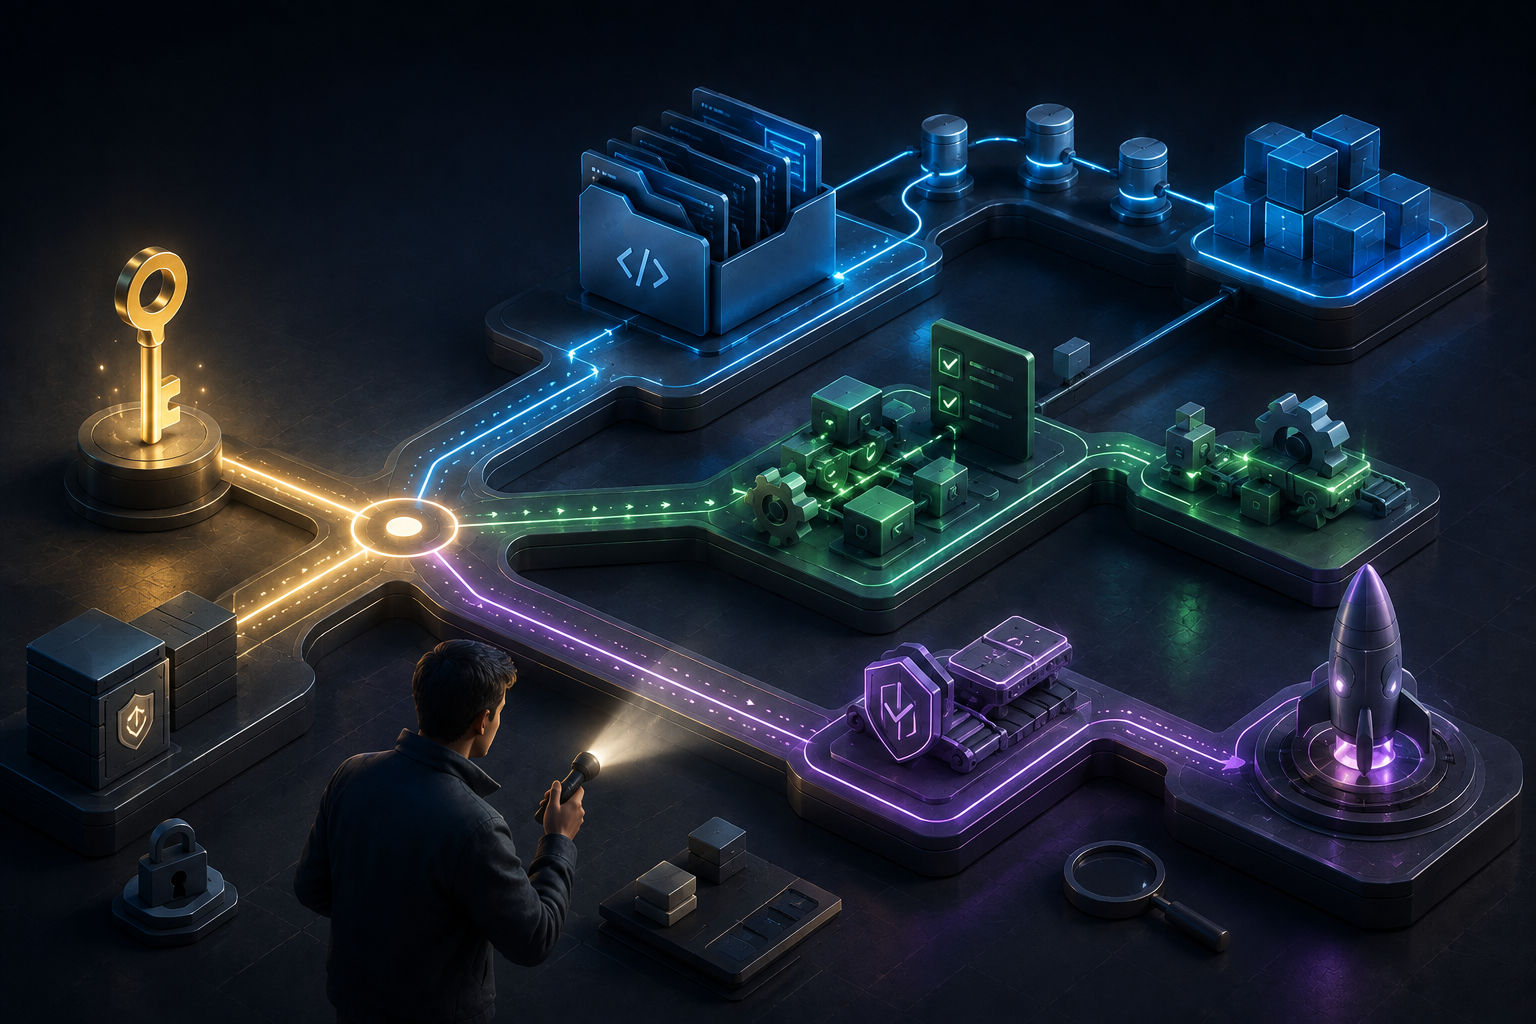
Prompt tạo ảnh: Editorial illustration of a single access key branching into repository, automation, and release paths, with an investigator tracing the paths, no text or logos
Alt text đề xuất: Một access token kết nối với repository, automation và đường phát hành
Ảnh trong bài 1
Vị trí đề xuất: Sau phần “Đặt token trong đồ thị quyền truy cập”
Prompt tạo ảnh: Technical editorial illustration of an incident investigator preserving event records while rotating a key and isolating access routes, no text, logos, or interface
Alt text đề xuất: Điều tra viên lưu bằng chứng sự kiện đồng thời xoay vòng credential
Nguồn tham khảo
- Securing open source software, together
- Supply Chain Security Analysis of a 9.5M-Install VS Code Extension
- Rust Supply Chain Attack on arrayref: Significant Overlap with DPRK Campaigns
- How to Investigate GitHub PAT Compromise: Lessons From a Multi-Organization Campaign
- Closing the Blind Spot: Securing Personal Repositories in the Software Supply Chain
- keyv and cacheable npm Package Hijacked in Supply Chain Attack
Vì sao developer cần quan tâm
PAT có thể cho phép truy cập repository hoặc thay đổi workflow tùy theo scope. Thu hồi nhanh là cần thiết, nhưng không cho biết token đã bị dùng vào đâu.
Hành động đề xuất
- 1Viết và diễn tập truy vấn điều tra PAT: token owner, scope, repository, audit event, CI run và các credential liên quan.