Tóm tắt nhanh
- Vụ tấn công nhắm vào các package keyv/cacheable cho thấy một dependency phổ biến có thể biến quá trình cài đặt bình thường thành sự kiện an ninh. Đội ngũ cần điều tra theo dependency graph, không chỉ theo danh sách package trực tiếp.
- Một package bị chiếm đoạt có thể đi vào nhiều ứng dụng qua dependency bắc cầu. Phản ứng chậm hoặc chỉ kiểm tra manifest có thể bỏ sót workload chịu ảnh hưởng.
- Lập ngay inventory các phiên bản keyv/cacheable trong lockfile, cache CI và container image; đối chiếu với hướng dẫn cập nhật đang được công bố.
Điều gì đã xảy ra
Một package npm bị chiếm đoạt không phải chỉ là vấn đề của maintainer. Khi package nằm sâu trong dependency tree, build và triển khai thường ngày có thể đưa phiên bản rủi ro vào nhiều dịch vụ trước khi đội ngũ nhận ra.
Wiz Research cho biết đang điều tra một cuộc tấn công chuỗi cung ứng ảnh hưởng đến nhiều package keyv/cacheable. Chi tiết công khai trong tài liệu được cung cấp còn hạn chế; vì vậy, điều hợp lý là xác minh chính xác artifact mà tổ chức đã lấy về thay vì suy đoán về hành vi.
Vì sao dependency bắc cầu làm phạm vi lớn hơn
Lockfile ghi lại phiên bản đã được giải quyết tại một thời điểm, còn package manifest chỉ thể hiện một phần quan hệ phụ thuộc. Một thư viện trực tiếp có thể kéo theo package bị ảnh hưởng qua nhiều nhánh, và các repository khác nhau có thể đã cài các phiên bản khác nhau.
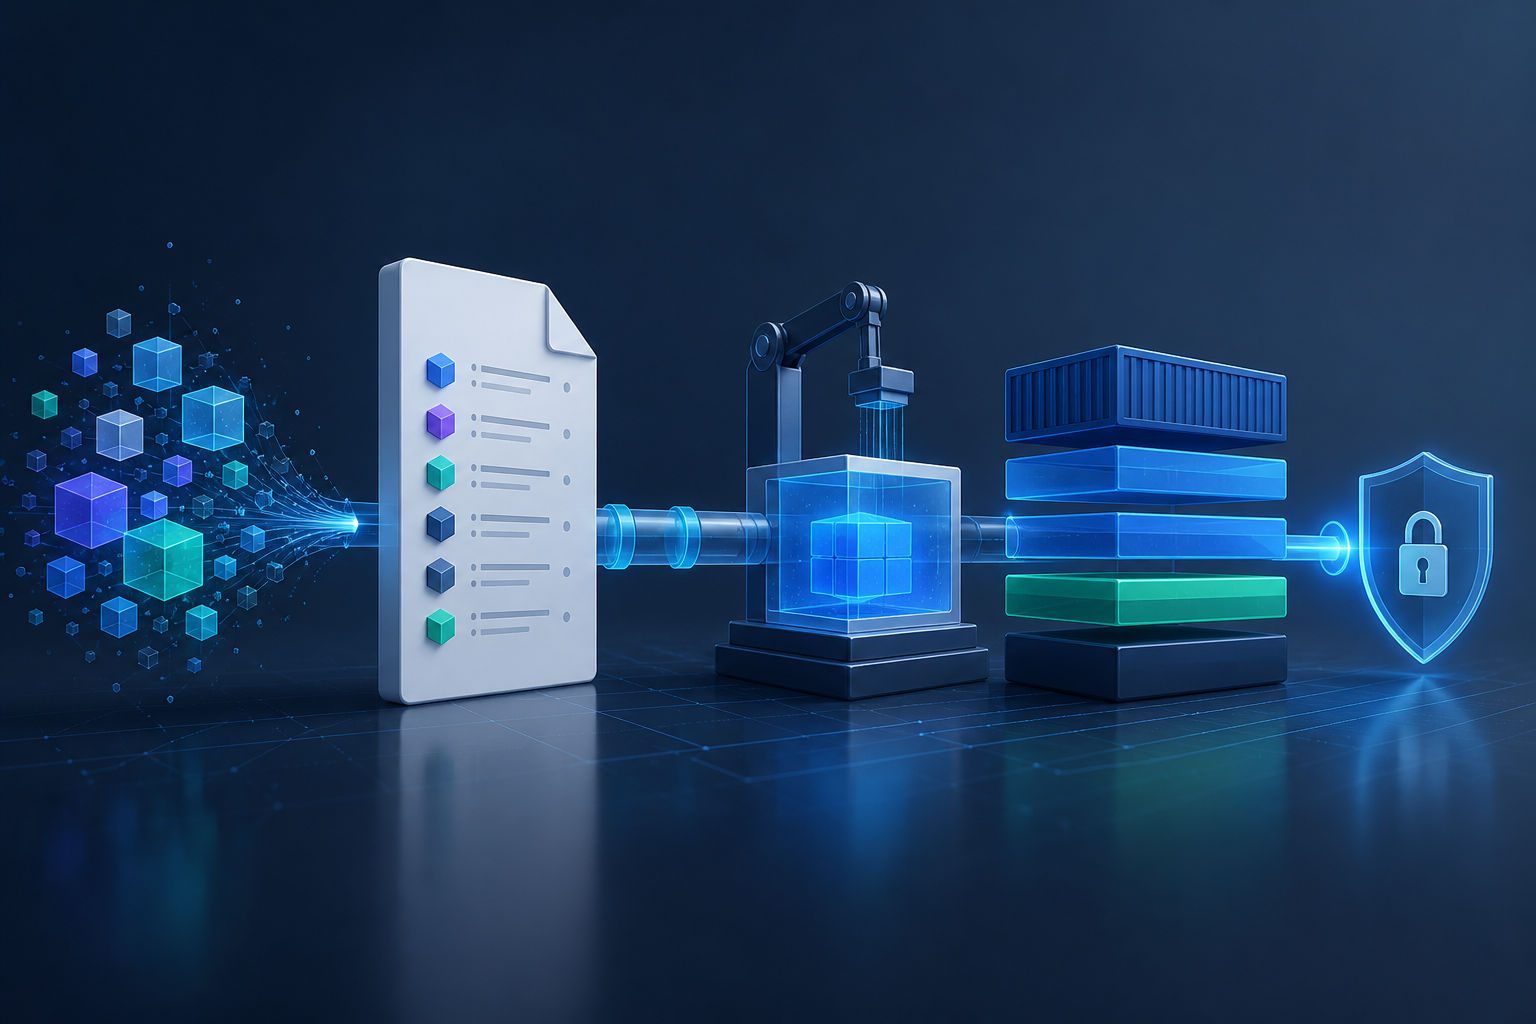
Do đó, câu hỏi đầu tiên không phải là “chúng ta có dùng keyv không?”, mà là “những commit, image build và môi trường nào đã phân giải hoặc chạy artifact nằm trong phạm vi cảnh báo?”
Quy trình xử lý nên bắt đầu từ bằng chứng build
- Đóng băng việc cập nhật dependency không cần thiết trong khi vẫn duy trì quy trình vá khẩn cấp.
- Tìm kiếm lockfile, cache CI, SBOM nếu có, container image và log cài đặt để xác định package cùng phiên bản thực tế.
- Lập danh sách repository, build và bản phát hành có liên quan; ưu tiên hệ thống có quyền truy cập secrets hoặc publish package.
- Cập nhật hoặc loại bỏ phiên bản bị cảnh báo theo hướng dẫn chính thức khi có, sau đó tái tạo artifact từ môi trường sạch.
Đừng coi việc sửa lockfile là điểm kết thúc
Việc pin phiên bản giúp kiểm soát lần cài tiếp theo, nhưng không tự trả lời artifact cũ đã chạy ở đâu. Nếu một bản build đáng ngờ đã có quyền đọc biến môi trường, token CI hoặc credential publish, đội ngũ nên đánh giá việc xoay vòng bí mật theo mức phơi lộ thực tế.
Cũng cần ghi lại ai có quyền publish, quy trình thay đổi maintainer và các cảnh báo cho package quan trọng. Mục tiêu là rút ngắn thời gian từ cảnh báo đến bản đồ ảnh hưởng có thể kiểm chứng.
Điều cần theo dõi
Theo dõi cập nhật điều tra từ báo cáo về keyv/cacheable và advisory của registry hoặc maintainer. Chỉ mở lại cập nhật tự động sau khi policy kiểm tra lockfile, provenance và quyền publish đã được rà soát.
Trong 5 phút
- Kiểm tra dependency bắc cầu, không chỉ package trực tiếp.
- Dùng lockfile, log CI và image để xác định phạm vi thực tế.
- Tái tạo artifact đã vá từ môi trường sạch.
- Đánh giá secrets dựa trên artifact có thể đã chạy.
Nguồn tham khảo
- Securing open source software, together
- Supply Chain Security Analysis of a 9.5M-Install VS Code Extension
- Rust Supply Chain Attack on arrayref: Significant Overlap with DPRK Campaigns
- How to Investigate GitHub PAT Compromise: Lessons From a Multi-Organization Campaign
- Closing the Blind Spot: Securing Personal Repositories in the Software Supply Chain
- keyv and cacheable npm Package Hijacked in Supply Chain Attack
Vì sao developer cần quan tâm
Một package bị chiếm đoạt có thể đi vào nhiều ứng dụng qua dependency bắc cầu. Phản ứng chậm hoặc chỉ kiểm tra manifest có thể bỏ sót workload chịu ảnh hưởng.
Hành động đề xuất
- 1Lập ngay inventory các phiên bản keyv/cacheable trong lockfile, cache CI và container image; đối chiếu với hướng dẫn cập nhật đang được công bố.