Tóm tắt nhanh
- Google Project Zero cho biết chuỗi khai thác Pixel 9 của nhóm có thể đi từ bối cảnh zero-click đến quyền root chỉ bằng hai exploit. Lỗ hổng Dolby trong mắt xích đầu tiên từng ảnh hưởng toàn bộ Android trước khi được vá vào tháng 1/2026; nghiên cứu tiếp theo đặt câu hỏi liệu cách tiếp cận tương tự có hoạt động trên Pixel 10 hay không.
- Nghiên cứu cho thấy một lỗ hổng không cần tương tác có thể trở nên nghiêm trọng hơn nhiều khi được ghép với mắt xích leo thang đặc quyền, đồng thời nhấn mạnh rằng cập nhật bản vá và đánh giá toàn bộ chuỗi tin cậy quan trọng hơn việc xem từng lỗi riêng lẻ.
- Xác minh đội thiết bị đã triển khai bản vá Android tháng 1/2026 hoặc mới hơn, sau đó theo dõi công bố kỹ thuật tiếp theo của Project Zero về khả năng điều chỉnh chuỗi cho Pixel 10.
Điều gì đã xảy ra
Một lỗ hổng zero-click hiếm khi được đánh giá đầy đủ nếu chỉ nhìn vào thành phần nơi nó xuất hiện. Điều quan trọng hơn là kẻ tấn công có thể nối nó với những lỗi nào khác để vượt qua các ranh giới bảo mật tiếp theo.
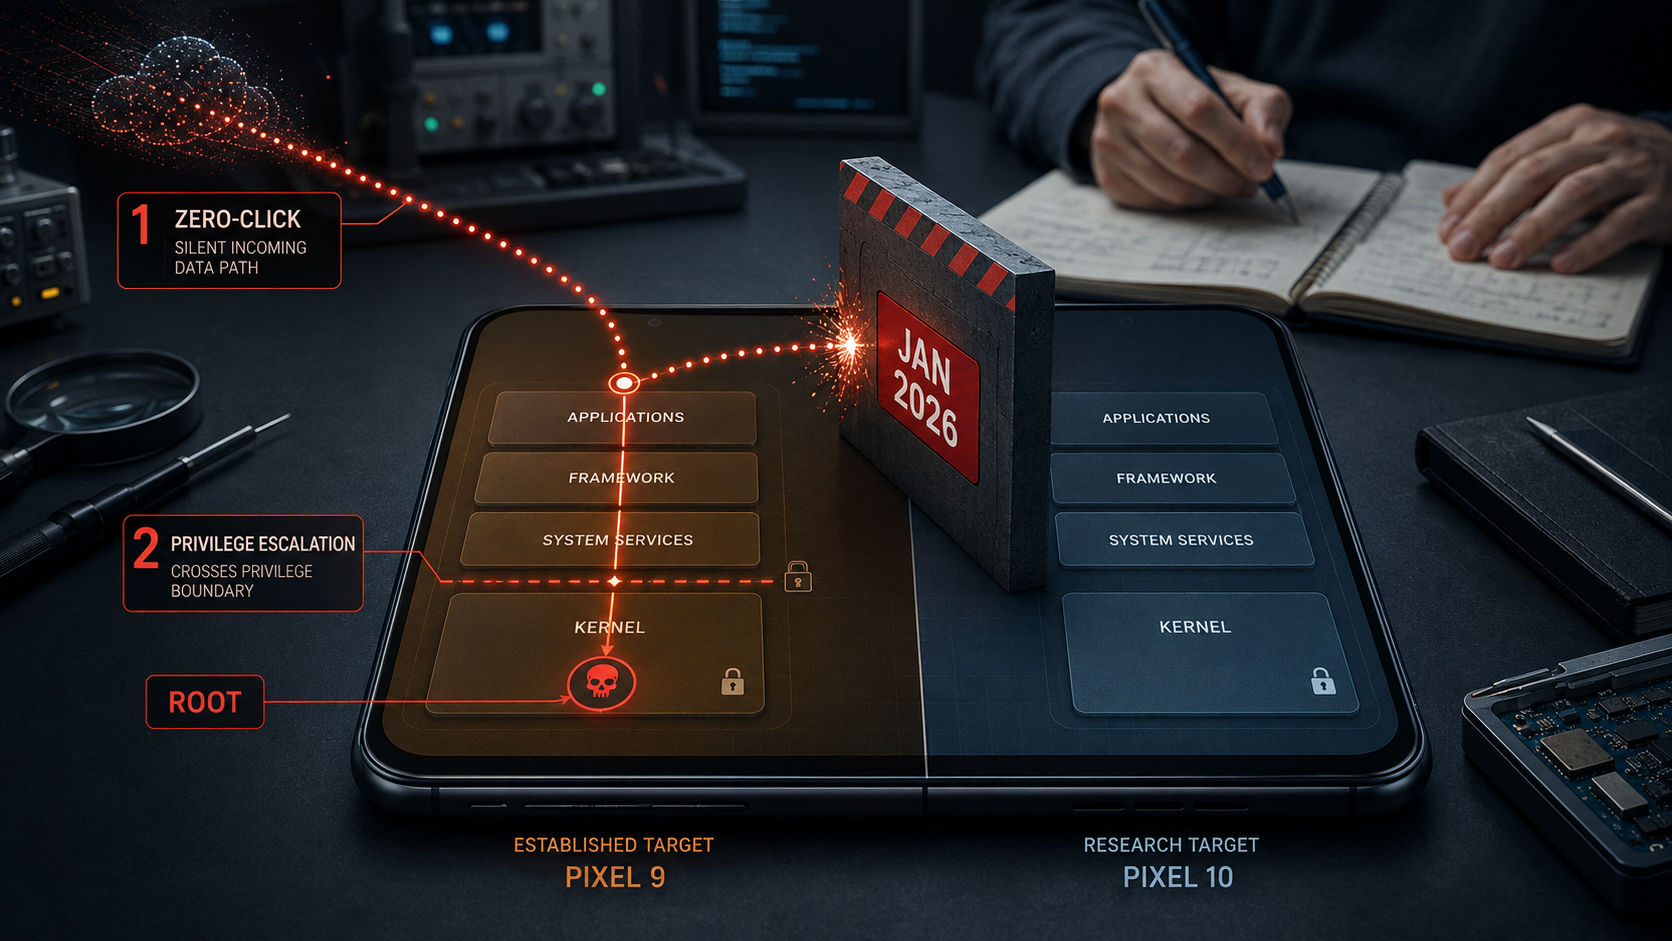
Đó là điểm đáng chú ý trong nghiên cứu Updating the Dolby Exploit của Google Project Zero. Nhóm cho biết chuỗi dành cho Pixel 9 đi từ bối cảnh không cần thao tác của nạn nhân đến quyền root qua hai exploit, còn bước tiếp theo là xem liệu một chuỗi tương tự có thể được xây dựng cho Pixel 10 hay không.
Chuỗi khai thác đã chứng minh điều gì?
Theo Project Zero, mắt xích Dolby cung cấp điểm khởi đầu zero-click và lỗ hổng này từng hiện diện trên Android nói chung cho đến khi được vá vào tháng 1/2026. Khi kết hợp với exploit thứ hai, chuỗi thử nghiệm trên Pixel 9 đạt được quyền root.
Hai thuật ngữ cần được tách biệt. Zero-click mô tả việc nạn nhân không phải nhấn liên kết, mở tệp hay chấp thuận một hành động để kích hoạt đường tấn công. Root là trạng thái đặc quyền rất cao trên Android. Đi từ điểm đầu đến điểm cuối vì vậy đòi hỏi vượt qua nhiều ranh giới, chứ không chỉ kích hoạt một lỗi.
Tài liệu được cung cấp không nêu đầy đủ primitive khai thác, cơ chế kích hoạt, exploit thứ hai hoặc các biện pháp giảm thiểu cụ thể phải vượt qua. Vì thế, không nên suy diễn rằng lỗi Dolby tự nó trực tiếp cấp quyền root. Kết luận được xác nhận hẹp hơn: hai exploit đã tạo thành một chuỗi hoàn chỉnh trên Pixel 9.
Vì sao việc chuyển từ Pixel 9 sang Pixel 10 không đơn thuần là chạy lại exploit?
Mục tiêu nghiên cứu mới là kiểm tra khả năng tạo một chuỗi tương tự cho Pixel 10. Cách diễn đạt này rất quan trọng: nguồn không khẳng định chuỗi Pixel 9 đã hoạt động nguyên trạng trên thiết bị mới, cũng không công bố kết quả cuối cùng cho Pixel 10 trong phần thông tin được cung cấp.
Một chuỗi khai thác phụ thuộc vào mối quan hệ giữa các mắt xích. Điểm khởi đầu phải tạo ra trạng thái mà bước kế tiếp sử dụng được; bước leo thang phải phù hợp với môi trường mục tiêu; và toàn bộ quá trình phải tồn tại qua những khác biệt về phần mềm hay biện pháp phòng vệ. Chỉ cần một giả định không còn đúng, chuỗi có thể phải được điều chỉnh hoặc xây dựng lại.
Đó là lý do “cập nhật exploit” không đồng nghĩa với đổi một mã nhận diện thiết bị. Câu hỏi nghiên cứu thực tế là phần nào có thể tái sử dụng, phần nào bị bản vá hoặc thay đổi nền tảng làm mất hiệu lực, và liệu có còn một đường đi liên tục từ zero-click đến đặc quyền cao nhất hay không.
Đội ngũ phát triển và bảo mật nên rút ra điều gì?
Bài học đầu tiên là cần ưu tiên bản vá theo khả năng kết hợp, không chỉ theo mức độ nghiêm trọng của từng lỗi đứng riêng. Một điểm vào không cần tương tác trở nên nguy hiểm hơn nếu đầu ra của nó có thể nuôi trực tiếp một bước thoát khỏi vùng cô lập hoặc leo thang đặc quyền.
Bài học thứ hai là phạm vi thành phần và phạm vi thiết bị không phải lúc nào cũng trùng nhau. Project Zero nói lỗ hổng Dolby từng tồn tại trên toàn Android, trong khi chuỗi đã công bố được xây dựng cho Pixel 9. Người phòng thủ cần phân biệt rõ lỗi nền tảng có phạm vi rộng với exploit chain đã được xác minh trên một mục tiêu cụ thể.
- Kiểm tra thiết bị được quản lý đã nhận bản vá bảo mật từ tháng 1/2026 hoặc mới hơn theo kênh cập nhật tương ứng.
- Không dùng trạng thái “đã vá một CVE” làm đại diện cho mức an toàn của toàn bộ đường tấn công.
- Khi phân loại sự cố, xem xét các dấu hiệu theo chuỗi thời gian: điểm vào, chuyển ranh giới đặc quyền và hoạt động sau khai thác.
- Với đội kiểm thử, xác nhận lại giả định trên từng thế hệ thiết bị thay vì coi khả năng khai thác là có thể chuyển nguyên trạng.
Điều gì cần theo dõi tiếp theo?
Thông tin có giá trị nhất tiếp theo sẽ là kết quả thử nghiệm trên Pixel 10: mắt xích nào còn dùng được, mắt xích nào cần thay thế và những thay đổi phòng vệ nào làm chuỗi cũ thất bại. Nếu được công bố, các chi tiết đó sẽ giúp phân biệt một exploit có khả năng di chuyển giữa thế hệ thiết bị với một kỹ thuật chỉ phù hợp cho cấu hình cụ thể.
Cũng cần theo dõi phạm vi bản vá thực tế trên hệ sinh thái Android. Việc lỗi đã được vá vào một tháng cụ thể không tự động chứng minh mọi thiết bị đang triển khai đều đã nhận bản vá; tình trạng cuối cùng vẫn phụ thuộc vào nhà cung cấp, kênh cập nhật và quản lý vòng đời thiết bị.
Kết luận
- Project Zero đã chứng minh chuỗi hai exploit từ zero-click đến root trên Pixel 9.
- Lỗ hổng Dolby liên quan từng ảnh hưởng Android nói chung trước bản vá tháng 1/2026.
- Nguồn chưa khẳng định chuỗi Pixel 9 hoạt động nguyên trạng trên Pixel 10.
- Đội ngũ bảo mật nên đánh giá đường tấn công hoàn chỉnh và xác minh tình trạng bản vá trên thiết bị thực tế.
Bài viết liên quan
- Bảo mật danh tính chuyển sang quản trị liên tục và phát hiện hành vi
- Bảo mật tác nhân AI phải vượt ra ngoài ranh giới mô hình
Nguồn tham khảo
Vì sao developer cần quan tâm
Nghiên cứu cho thấy một lỗ hổng không cần tương tác có thể trở nên nghiêm trọng hơn nhiều khi được ghép với mắt xích leo thang đặc quyền, đồng thời nhấn mạnh rằng cập nhật bản vá và đánh giá toàn bộ chuỗi tin cậy quan trọng hơn việc xem từng lỗi riêng lẻ.
Hành động đề xuất
- 1Xác minh đội thiết bị đã triển khai bản vá Android tháng 1/2026 hoặc mới hơn, sau đó theo dõi công bố kỹ thuật tiếp theo của Project Zero về khả năng điều chỉnh chuỗi cho Pixel 10.