Tóm tắt nhanh
- Các phiên bản arrayref độc hại được báo cáo đã chạy backdoor khi biên dịch. Với Rust, kiểm soát dependency phải bao gồm những gì build script và compiler thực thi, không chỉ code chạy trong production.
- Build agent thường có source code, token và quyền mạng. Nếu compile time bị xâm phạm, pipeline có thể trở thành điểm truy cập trước cả khi ứng dụng được triển khai.
- Tìm arrayref trong Cargo.lock và liên kết mỗi kết quả với CI run, runner và secrets mà build có thể truy cập.
Điều gì đã xảy ra
Đánh giá rủi ro dependency chỉ ở runtime đã không còn đủ. Một crate có thể ảnh hưởng đến môi trường ngay lúc compiler và công cụ build xử lý nó, tức là trước khi binary đến production.
Wiz báo cáo các phiên bản độc hại của crate Rust arrayref và những crate khác đã thực thi backdoor tại compile time. Báo cáo cũng nêu sự chồng lấp hạ tầng với các chiến dịch chuỗi cung ứng DPRK gần đây; đây là tín hiệu điều tra, không phải cơ sở để tự quy kết mọi sự cố cho một tác nhân.
Compile time thay đổi mô hình tin cậy
CI runner thường có checkout mã nguồn, dependency cache, biến môi trường và đôi khi là credential để phát hành. Vì vậy, dependency được xử lý trong build cần được coi là code có khả năng tác động đến môi trường build.
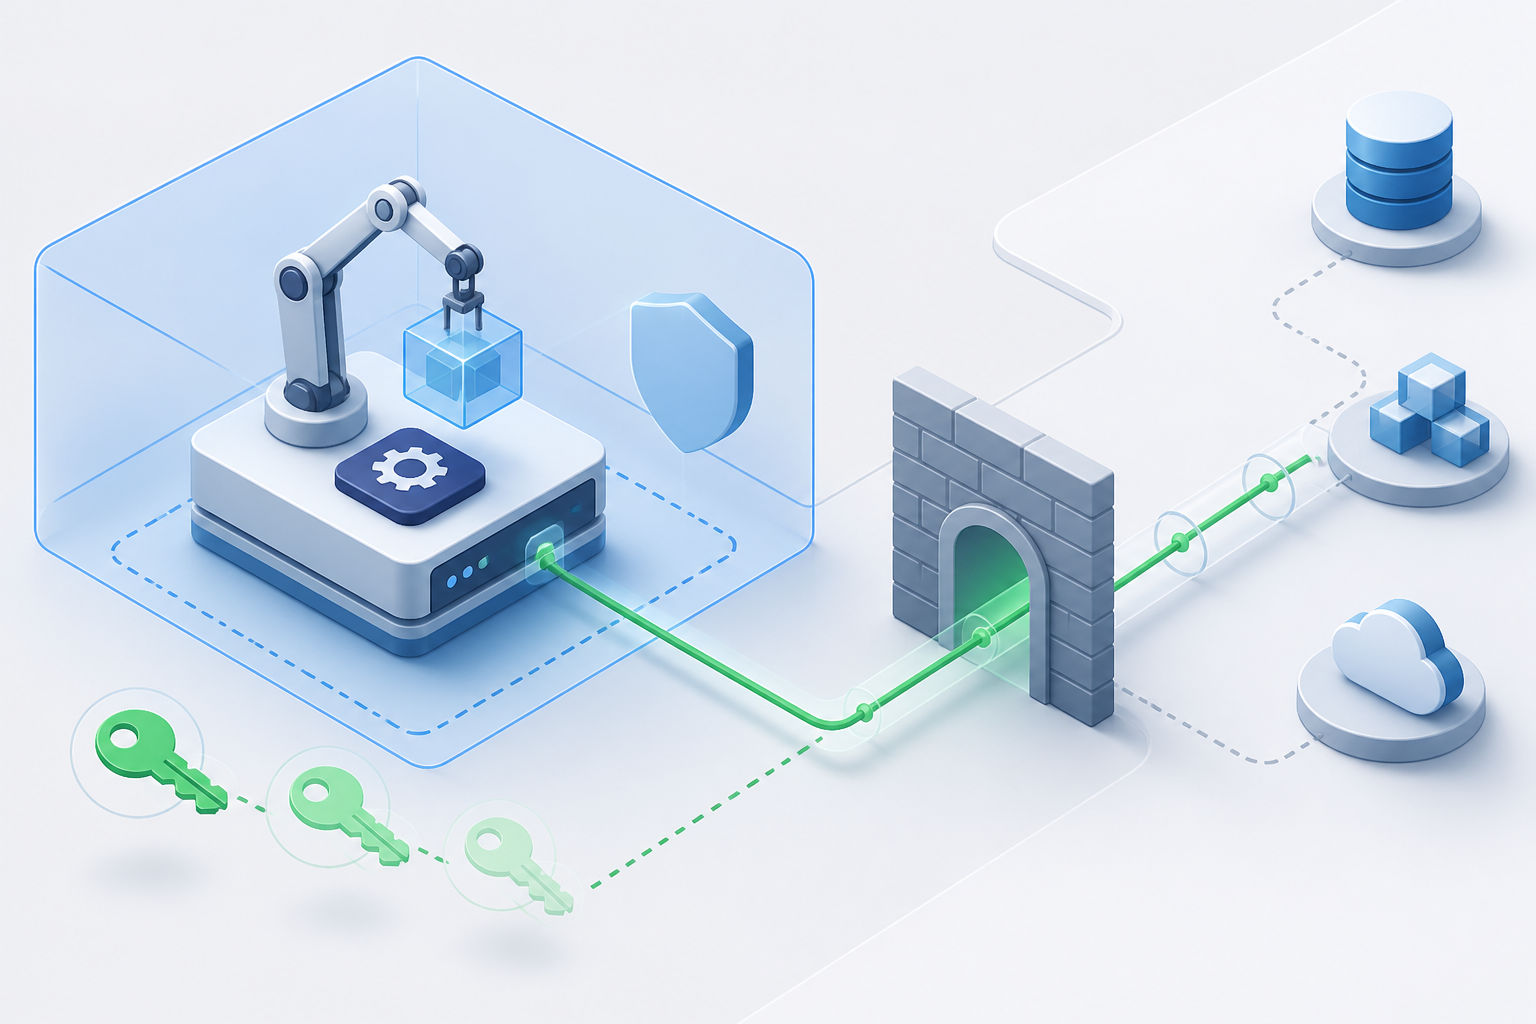
Điểm phân biệt quan trọng là ảnh hưởng không đòi hỏi ứng dụng phải chạy trong production. Một pipeline đã xử lý artifact độc hại có thể cần được điều tra độc lập với tình trạng triển khai.
Kiểm tra Cargo theo artifact đã giải quyết
- Tra cứu Cargo.lock trên toàn bộ repository và xác định version, checksum, thời điểm build liên quan.
- Liệt kê CI job đã chạy build Rust với artifact thuộc phạm vi điều tra.
- Phân loại runner theo quyền: secrets, network egress, quyền ghi registry và quyền phát hành.
- Rebuild từ cache sạch sau khi cập nhật dependency theo hướng dẫn đáng tin cậy.
Giảm đặc quyền cho build thay vì tin tuyệt đối vào crate
Runner ngắn hạn, secrets theo job và quyền publish tách biệt giới hạn hậu quả khi một dependency bị lạm dụng. Egress có kiểm soát và nhật ký truy cập giúp điều tra khả thi hơn, dù không thay thế việc vá crate.
Đội ngũ cũng nên giữ đường tái lập build: lockfile được review, cache có thể xóa, và artifact phát hành có thể truy về commit cùng dependency set.
Điều cần theo dõi
Theo dõi chi tiết kỹ thuật và phạm vi từ nghiên cứu về arrayref. Khi thông tin mới xuất hiện, ưu tiên đối chiếu với log nội bộ thay vì dựa vào tên package đơn thuần.
Trong 5 phút
- Compile time là bề mặt rủi ro riêng.
- Cargo.lock và log CI quyết định phạm vi thực tế.
- Runner có secrets cần được ưu tiên điều tra.
- Rebuild sạch và giảm đặc quyền cho pipeline.
Nguồn tham khảo
- Securing open source software, together
- Supply Chain Security Analysis of a 9.5M-Install VS Code Extension
- Rust Supply Chain Attack on arrayref: Significant Overlap with DPRK Campaigns
- How to Investigate GitHub PAT Compromise: Lessons From a Multi-Organization Campaign
- Closing the Blind Spot: Securing Personal Repositories in the Software Supply Chain
- keyv and cacheable npm Package Hijacked in Supply Chain Attack
Vì sao developer cần quan tâm
Build agent thường có source code, token và quyền mạng. Nếu compile time bị xâm phạm, pipeline có thể trở thành điểm truy cập trước cả khi ứng dụng được triển khai.
Hành động đề xuất
- 1Tìm arrayref trong Cargo.lock và liên kết mỗi kết quả với CI run, runner và secrets mà build có thể truy cập.