NOTABLE알아둘 가치가 있지만 즉각적인 영향은 상대적으로 낮은 변화입니다.인공지능
임베디드 AI의 엔지니어링 과제: 의도를 검증 가능한 워크플로로 바꾸기
AI를 메시지, 데스크톱, 캘린더 흐름에 넣으려면 모델 호출만으로는 부족하다. 팀은 도구 계약, 파라미터 검증, 상태 관리, 사용자가 중요한 작업을 확인할 수 있는 UI 연결을 마련해야 한다.
현지화된 기사와 출처 정보를 준비하고 있습니다.
검증되고 게시된 콘텐츠만 검색합니다.
91개 결과
AI를 메시지, 데스크톱, 캘린더 흐름에 넣으려면 모델 호출만으로는 부족하다. 팀은 도구 계약, 파라미터 검증, 상태 관리, 사용자가 중요한 작업을 확인할 수 있는 UI 연결을 마련해야 한다.
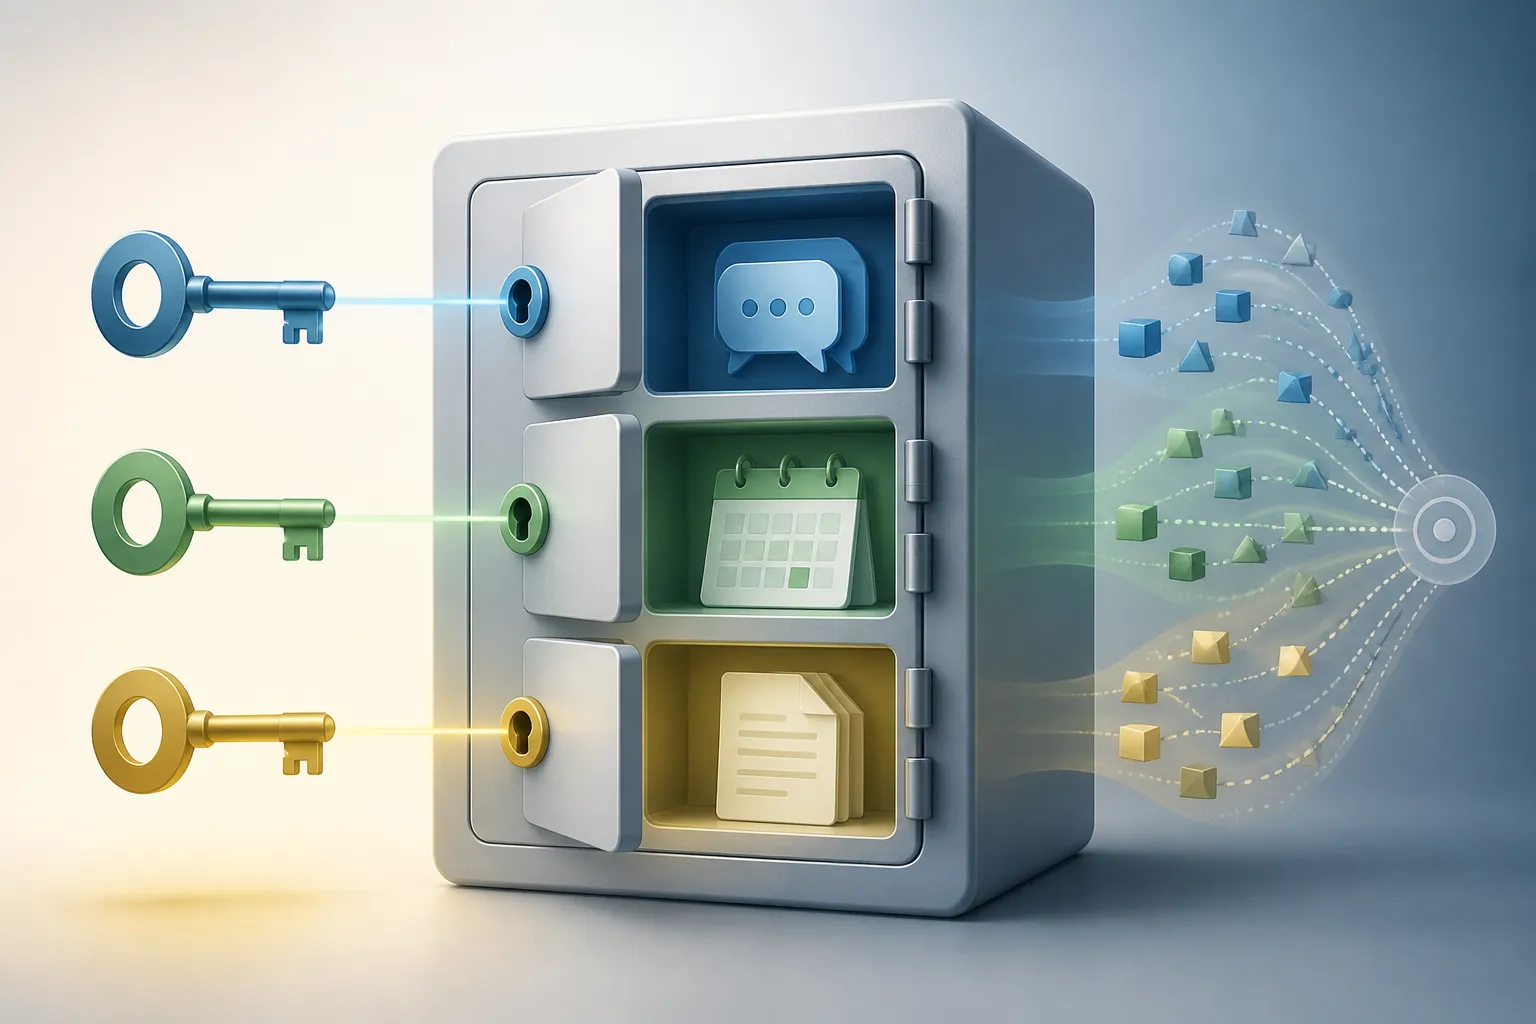
Messages와 데스크톱 앱의 AI 연동은 문맥 기반 도움을 강화하지만 민감한 데이터와 행동에 대한 접근도 넓힌다. 동의, 검토, 철회, 복구가 실제 제품 기능으로 갖춰지기 전까지 광범위한 자동화는 보류해야 한다.
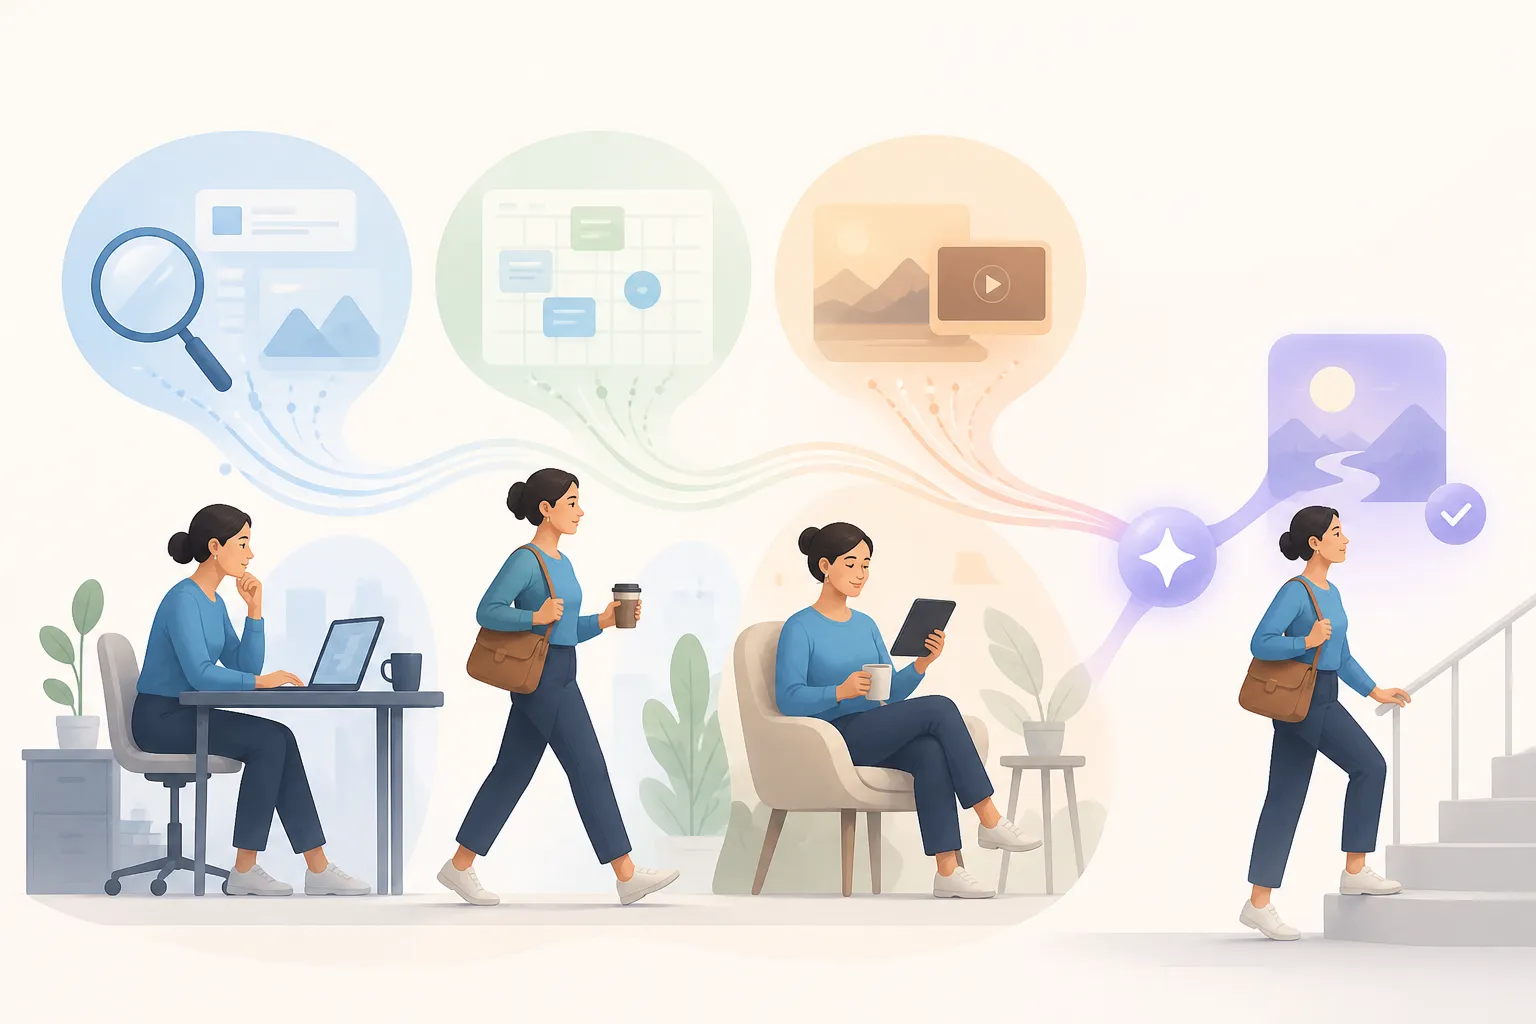
AI 어시스턴트가 Fire TV, Search, Mac, Messages에 배치되면서 배포 표면 자체가 제품의 일부가 되고 있다. 기회는 범용 채팅 목적지를 하나 더 만드는 데보다 반복 행동 안에 유용한 개입을 넣는 데 있다.
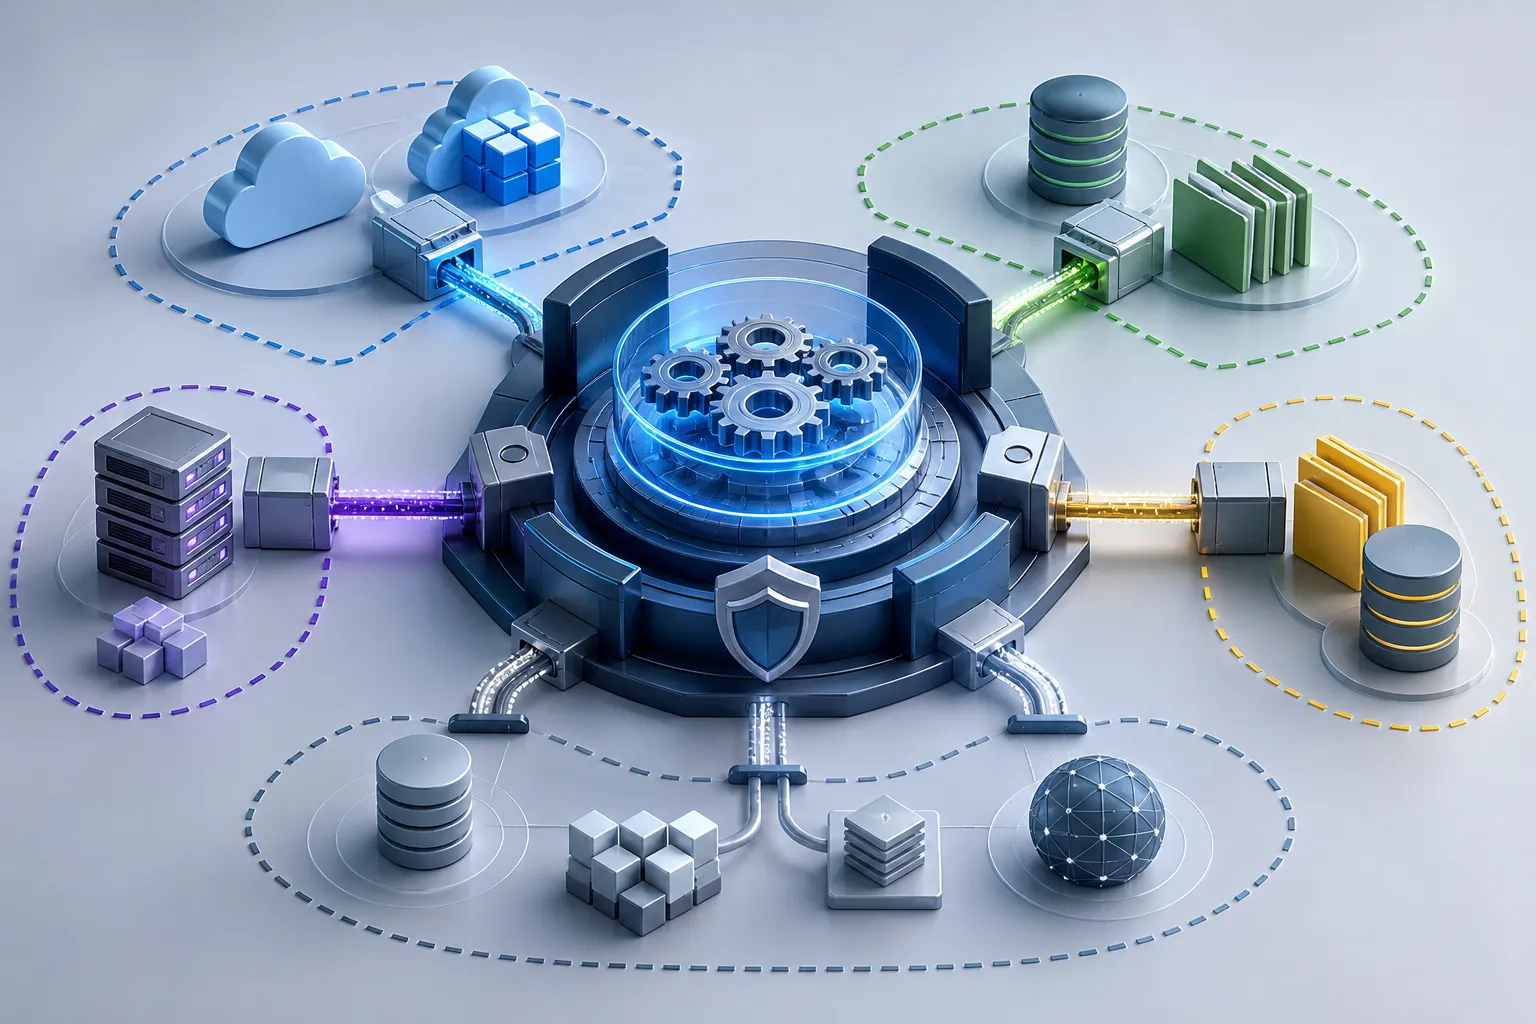
ChatGPT, Meta AI, Alexa+, Gemini가 Messages, Mac, TV, Search 등 서로 다른 표면으로 확산되고 있다. 하나의 어시스턴트가 경험 전체를 소유한다고 가정하기보다, 적응 가능한 작업·데이터 계층을 구축해야 한다.
개인 저장소에는 조직 통제 밖의 업무 관련 코드와 시크릿이 남을 수 있다. 모든 개인 저장소를 무해하거나 동일하게 위험하다고 보는 방식은 해결책이 아니다.
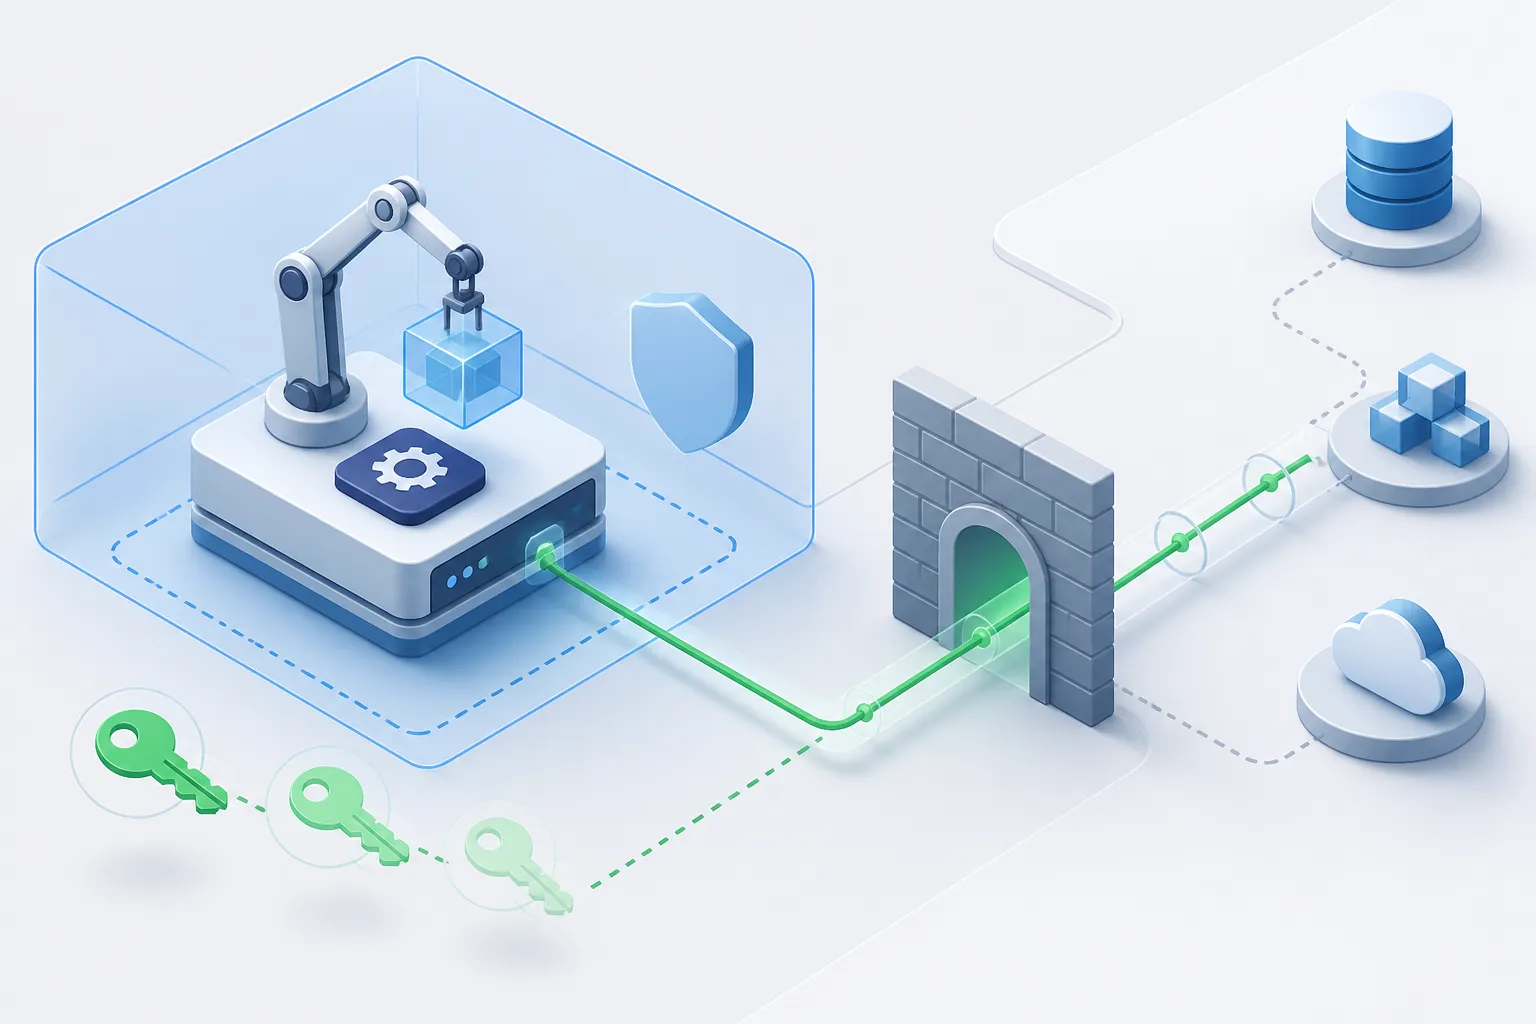
악성 arrayref 릴리스는 컴파일 시점에 백도어를 실행한 것으로 보고됐다. Rust 팀은 프로덕션 런타임뿐 아니라 빌드 도구가 실행하는 코드까지 의존성 보안 범위에 넣어야 한다.
에디터 확장 프로그램은 자동 업데이트되고 개발자 권한으로 실행되지만, 소프트웨어 자산 목록에서는 빠지기 쉽다. Markdown Preview Enhanced 연구는 이를 공급망 보안 범위에 넣어야 하는 이유를 보여 준다.
keyv/cacheable 관련 조사는 npm 패키지 탈취가 직접 의존성 검토만으로는 파악되지 않는다는 점을 보여 준다. 팀은 빌드 증적과 배포 산출물로 실제 노출 범위를 확인해야 한다.
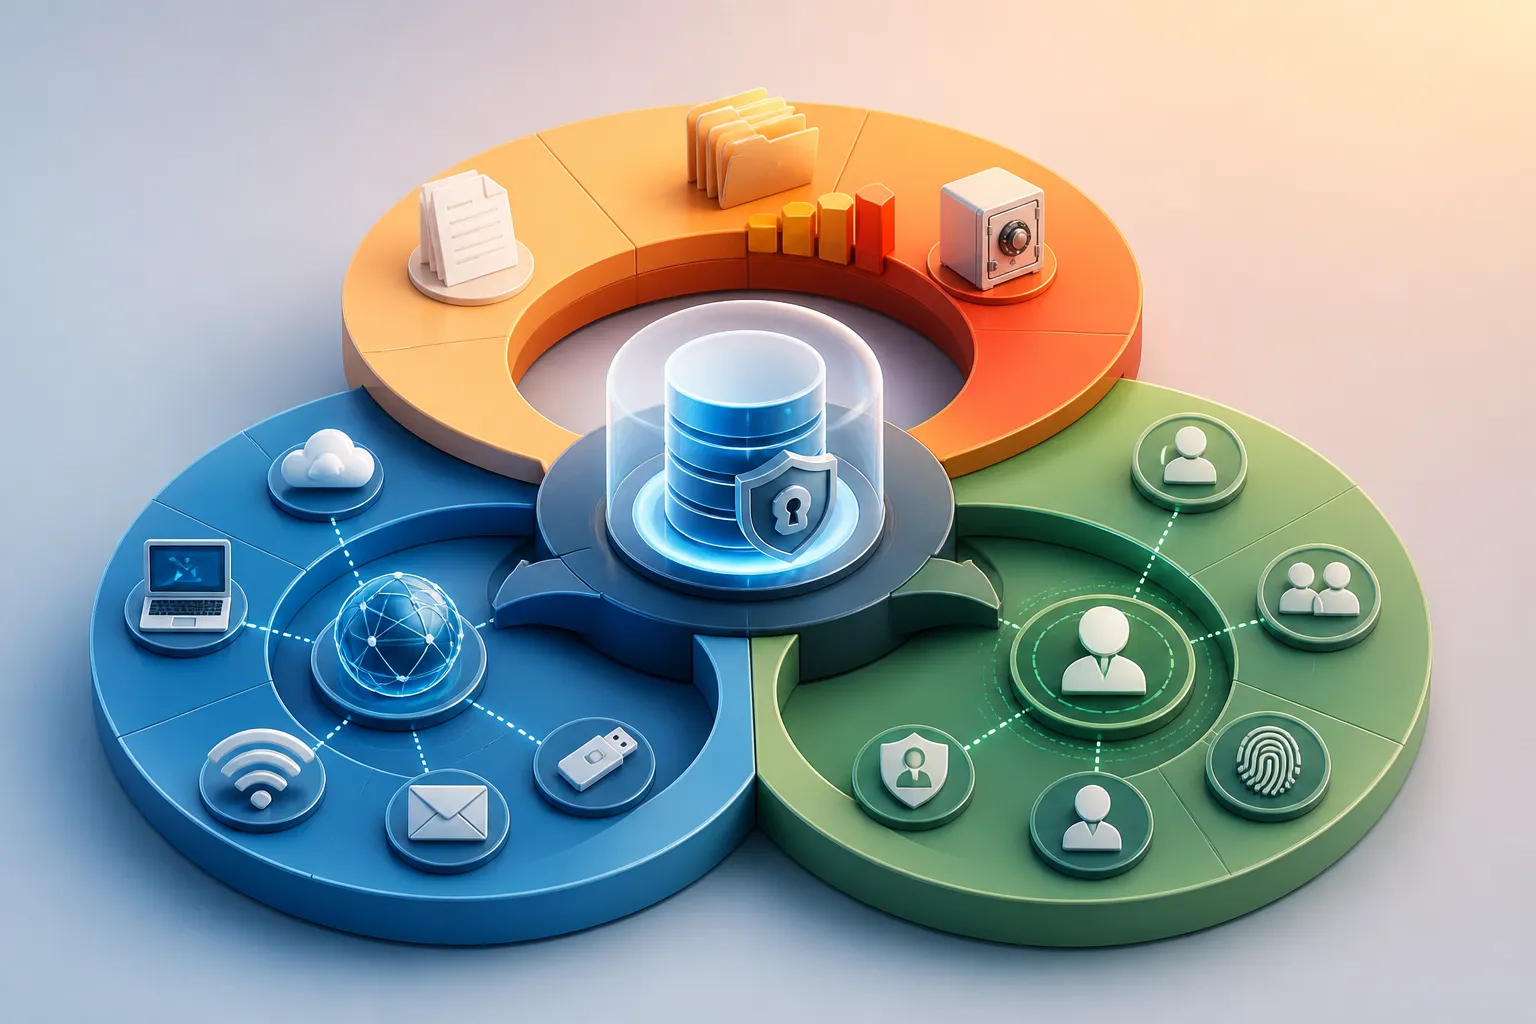
Wiz는 AI가 데이터 위험의 맥락을 바꾼다고 말한다. 조직은 어떤 데이터가 연결됐고 어떻게 노출되며 왜 위험한지 이해해야 한다. 이는 신뢰할 수 있는 에이전트와 복구 자동화의 전제다.
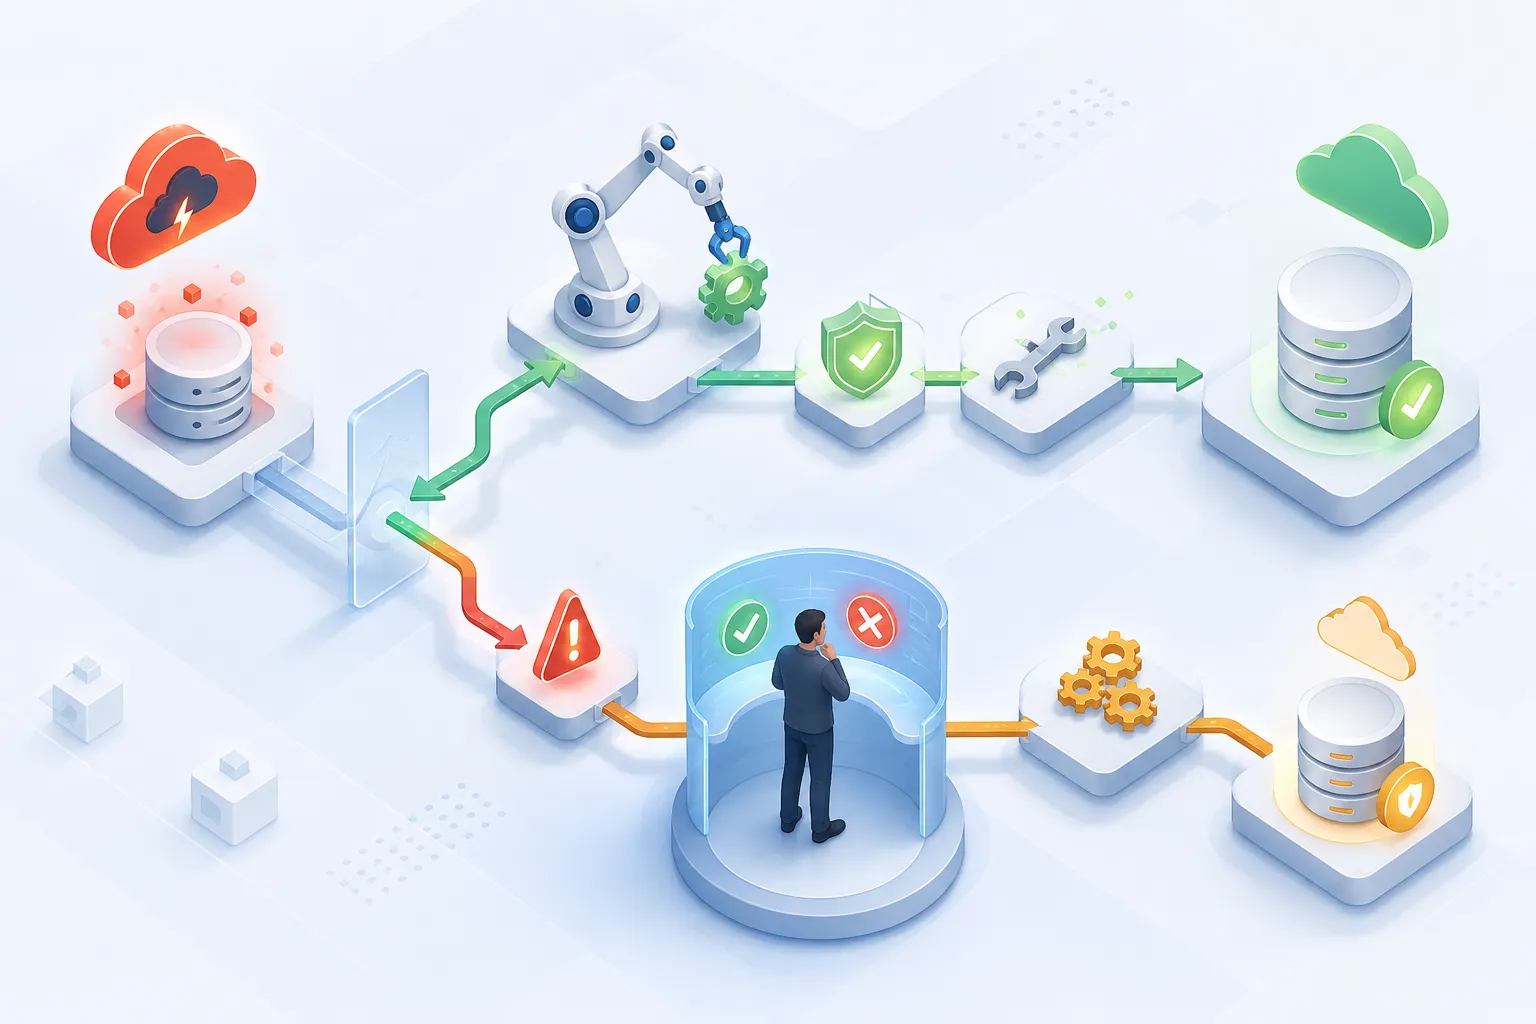
Wiz에 따르면 Wiz Workflows는 정식 출시됐고 Remediation and Response는 공개 미리보기 단계다. 이 흐름은 security를 개별 알림에서 탐지, 결정, 실행, 검증 과정으로 확장한다.
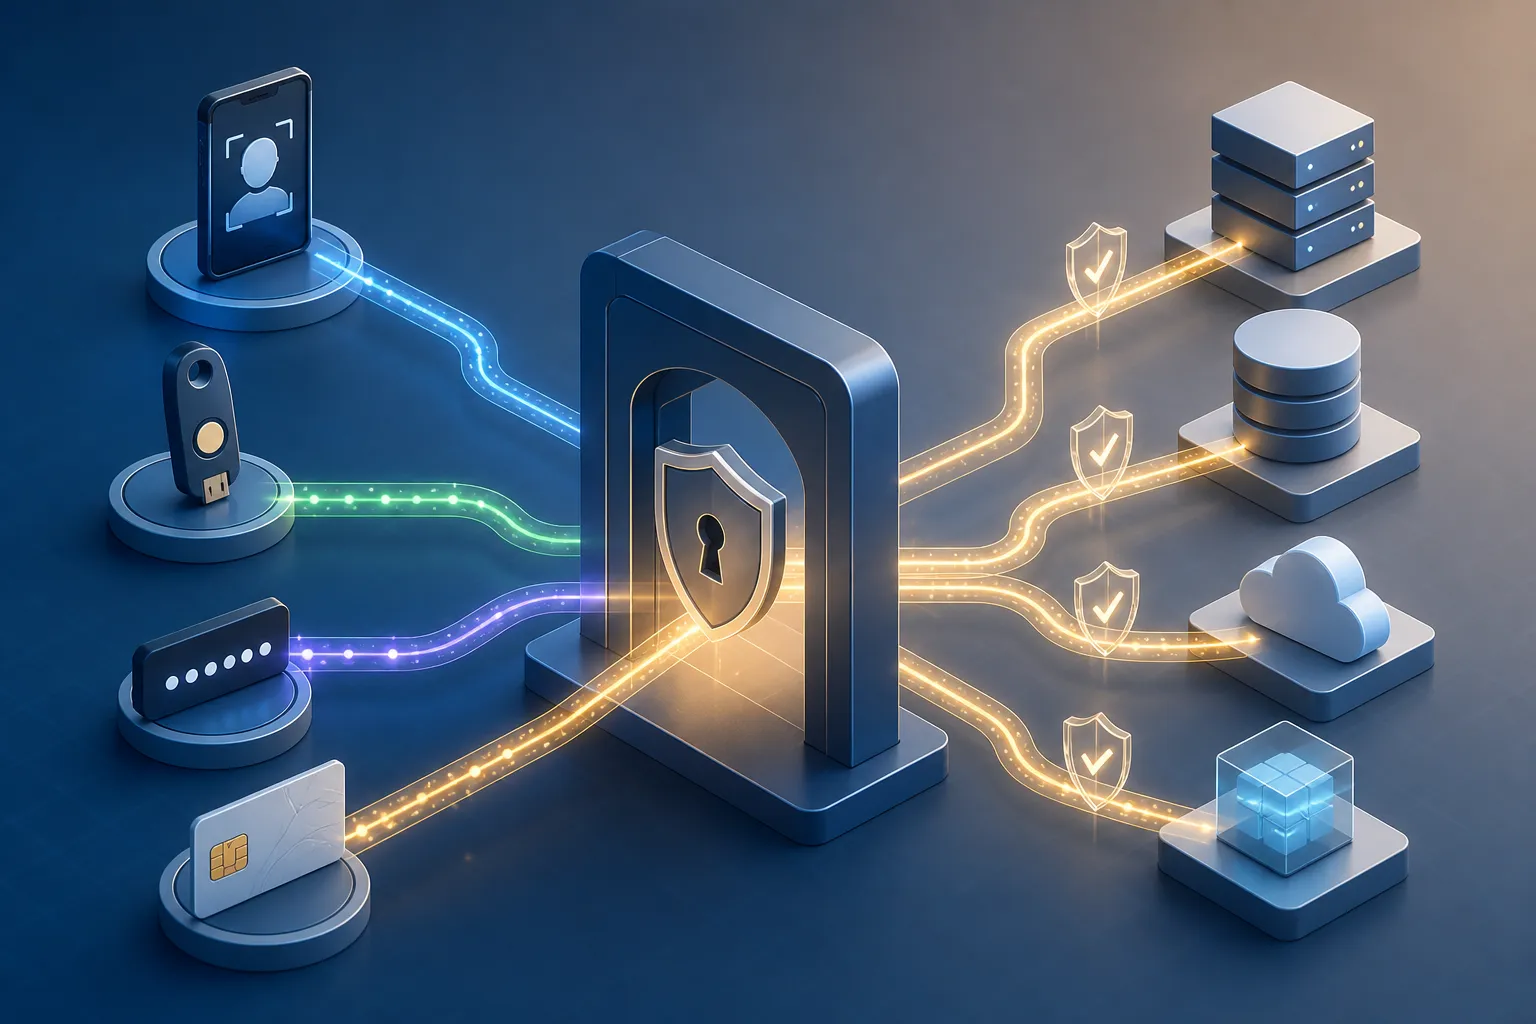
AgentCore Gateway는 OAuth 2.0, IAM, API 키를 지원하지만 기업 환경에는 HTTP Basic Authentication이 남아 있을 수 있다. AWS는 레거시 도구 통합을 위한 확장 지점으로 request Lambda interceptor를 설명한다.
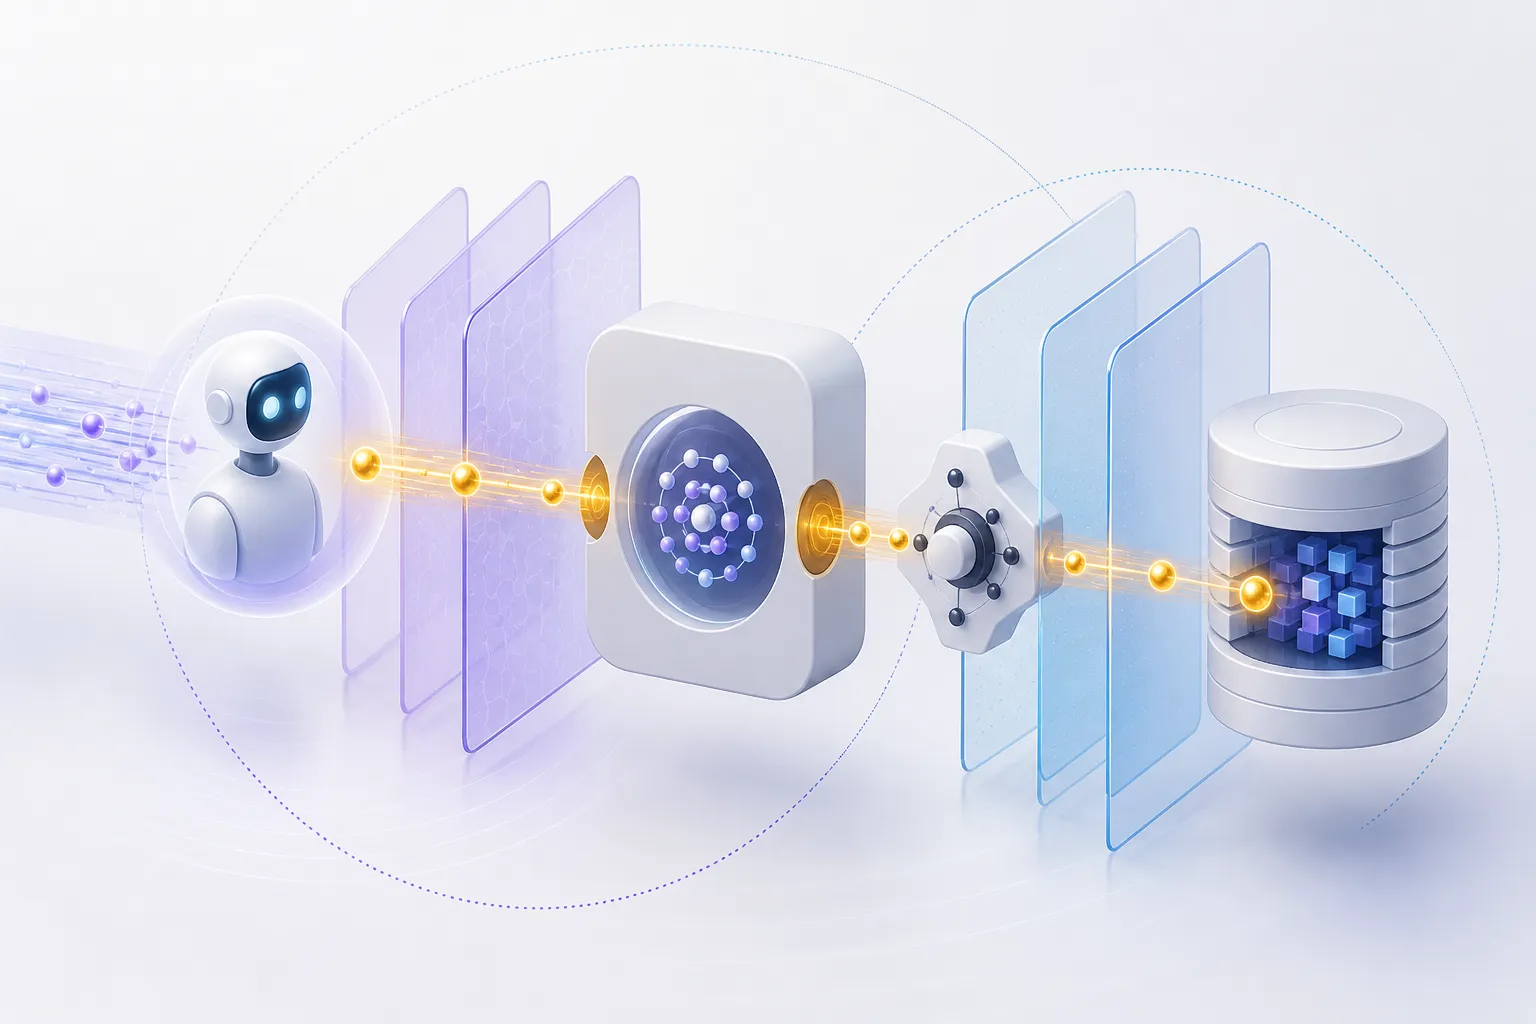
기업 데이터를 조회하는 AI 에이전트는 공용 서비스 ID만으로 동작해서는 안 된다. AWS는 요청자의 권한에 따라 결과를 제한하도록 사용자 인가 컨텍스트를 전달하는 방식을 설명한다.