IMPORTANT영향력이 커서 우선적으로 살펴봐야 하는 변화입니다.보안
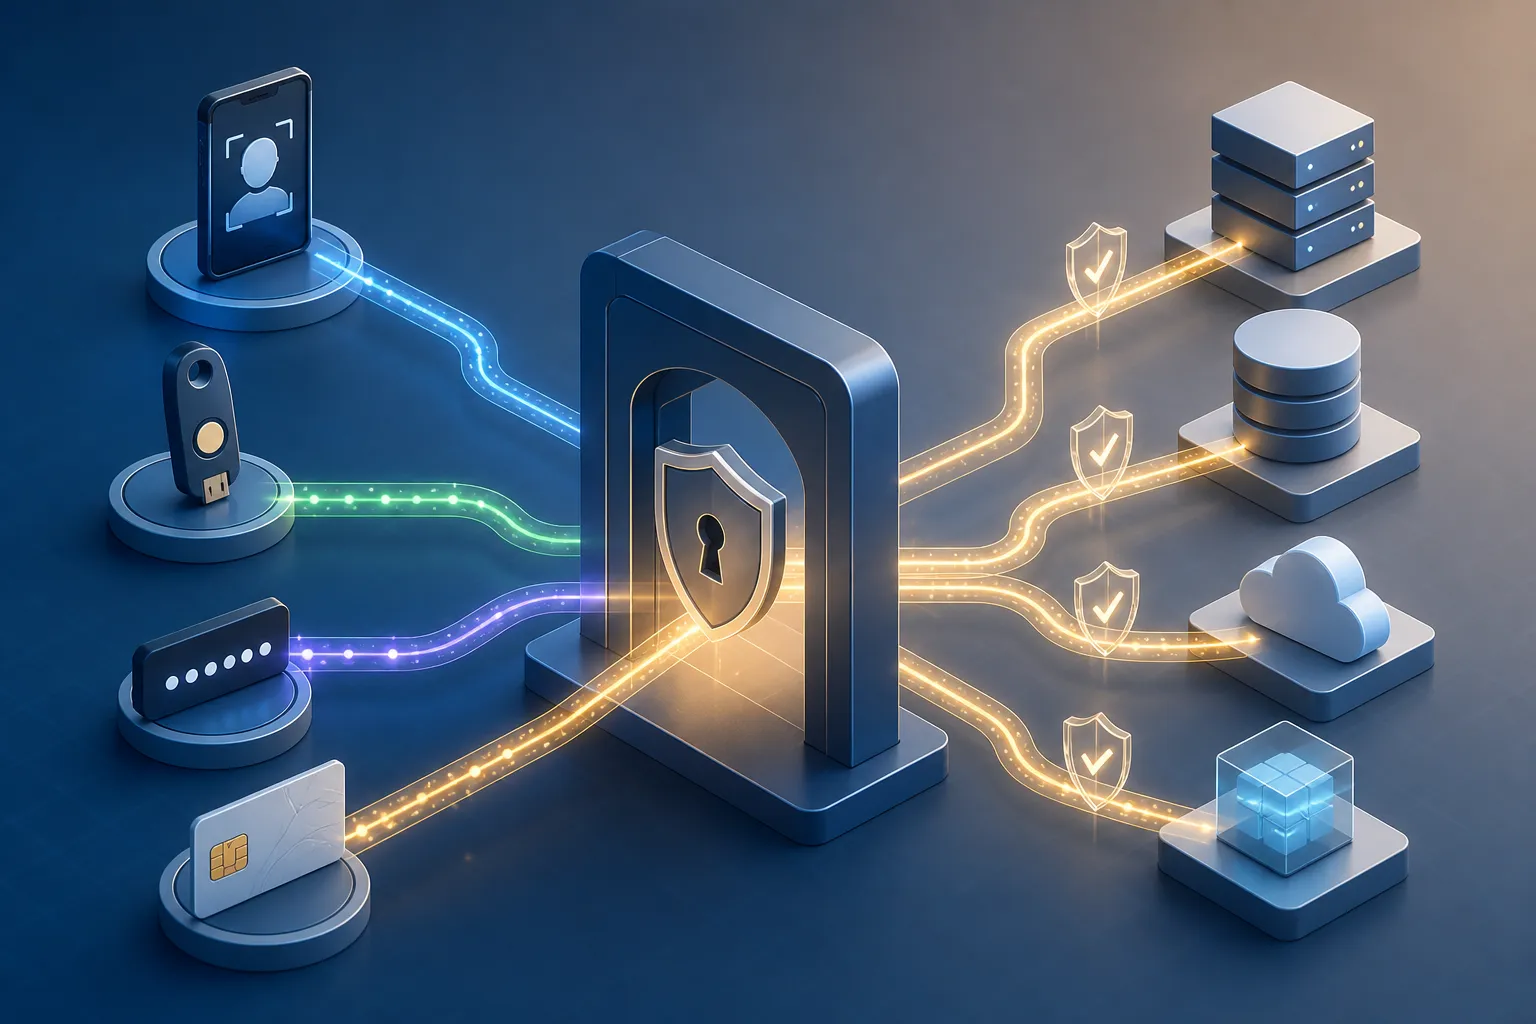
AI 에이전트 security는 레거시 인증도 함께 다뤄야 한다
AgentCore Gateway는 OAuth 2.0, IAM, API 키를 지원하지만 기업 환경에는 HTTP Basic Authentication이 남아 있을 수 있다. AWS는 레거시 도구 통합을 위한 확장 지점으로 request Lambda interceptor를 설명한다.
현지화된 기사와 출처 정보를 준비하고 있습니다.
검증되고 게시된 콘텐츠만 검색합니다.
AgentCore Gateway는 OAuth 2.0, IAM, API 키를 지원하지만 기업 환경에는 HTTP Basic Authentication이 남아 있을 수 있다. AWS는 레거시 도구 통합을 위한 확장 지점으로 request Lambda interceptor를 설명한다.
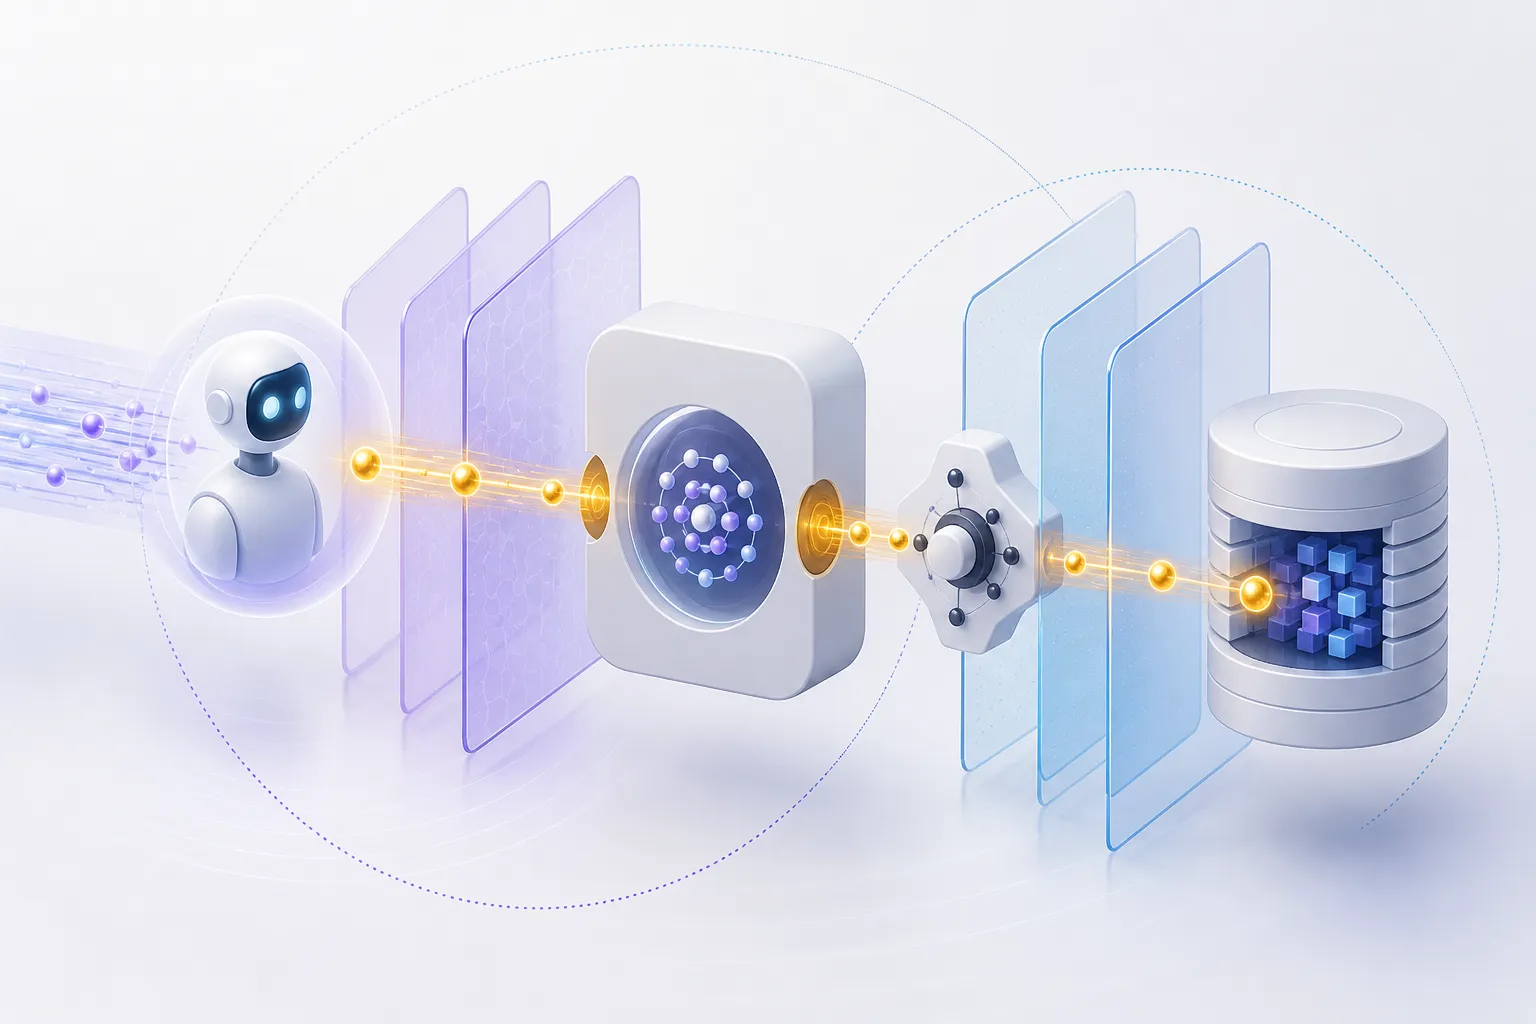
기업 데이터를 조회하는 AI 에이전트는 공용 서비스 ID만으로 동작해서는 안 된다. AWS는 요청자의 권한에 따라 결과를 제한하도록 사용자 인가 컨텍스트를 전달하는 방식을 설명한다.
AI 도구와 서드파티 소프트웨어가 개발자 PC에서 동작하면서 소스 코드, 자격 증명, 클라우드 접근 권한이 한 지점에 모일 수 있다. Wiz는 개발자 엔드포인트를 별도 관리가 필요한 security 경계로 보고 있다.
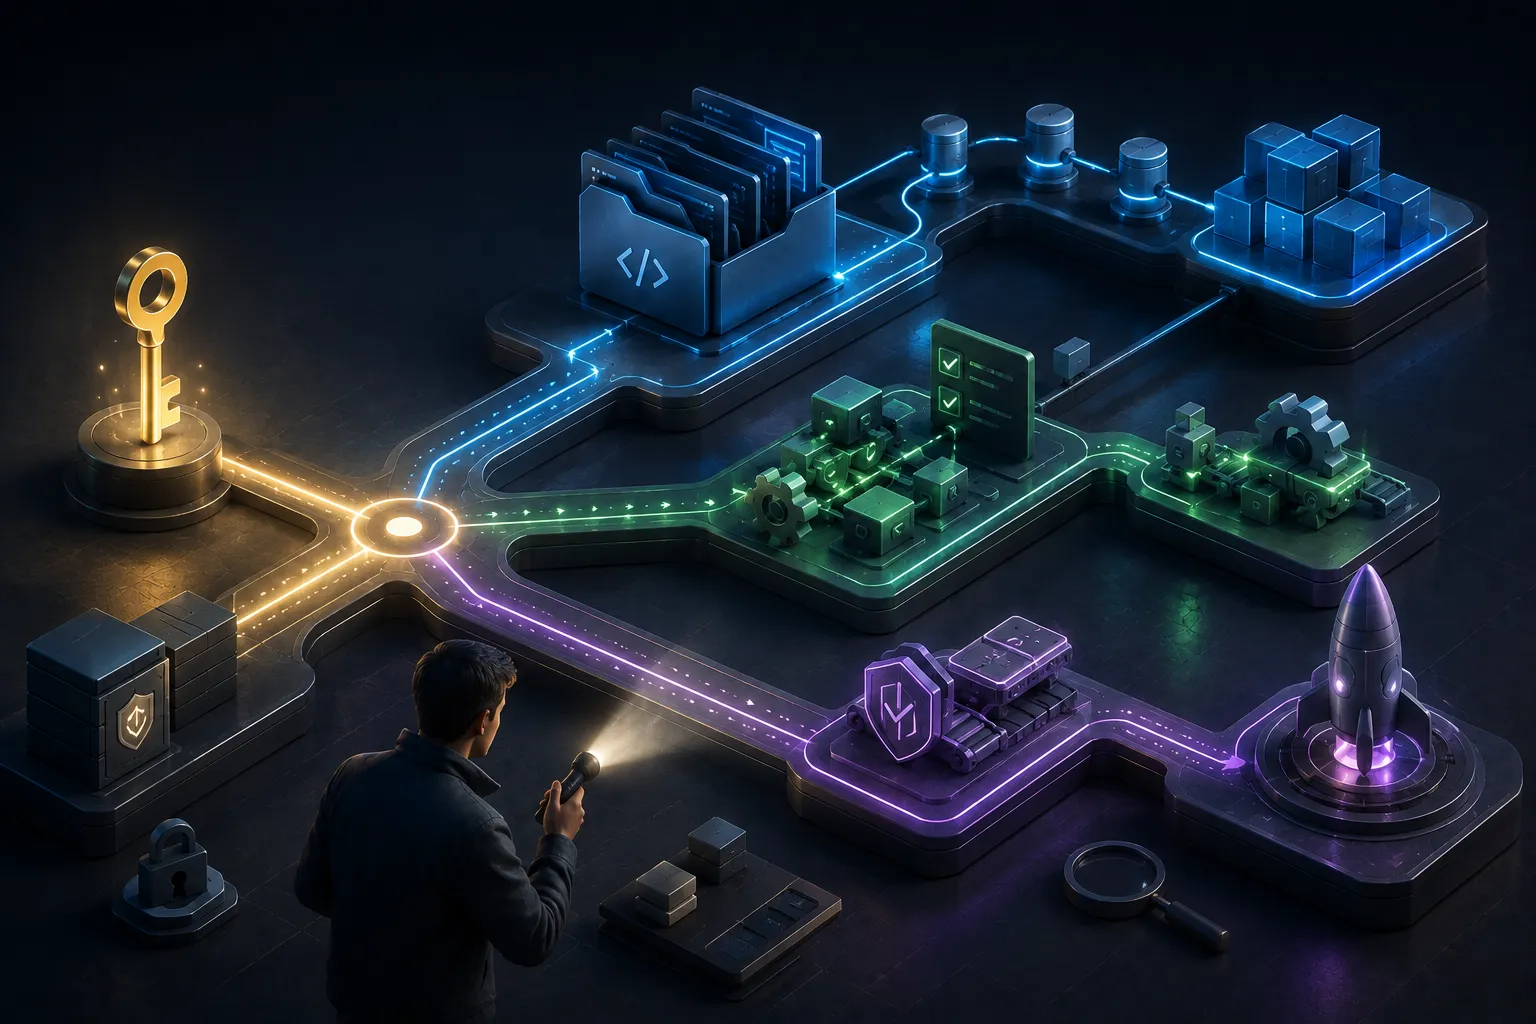
Wiz CIRT는 다수 조직을 겨냥한 캠페인 대응 경험을 바탕으로 GitHub PAT 침해 조사 방법을 제시했다. 효과적인 대응은 토큰을 소유자, 저장소, API 활동, 후속 권한과 연결한다.
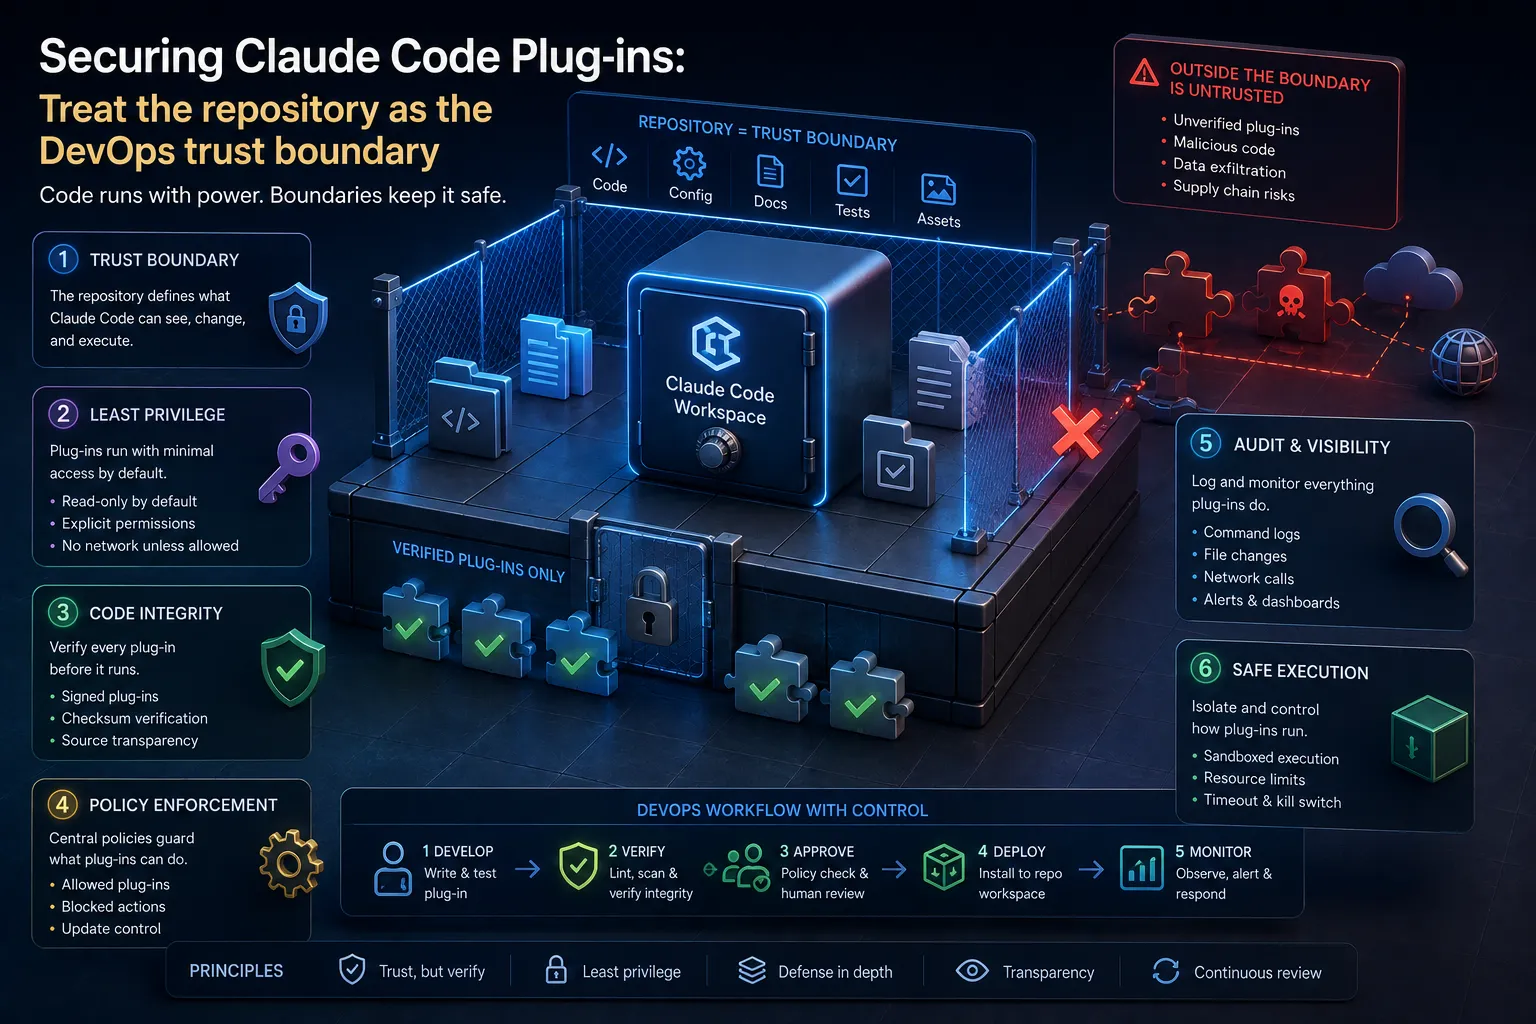
Red Hat의 Claude Code 플러그인 보안 가이드는 AI 도구가 개발 워크플로에 들어오는 시점에서 저장소 보안을 강조한다. DevOps 팀은 플러그인을 코드, 구성, 접근 권한, 배포 경로를 함께 보는 대상으로 평가해야 한다.