Tóm tắt nhanh
- Repository cá nhân có thể chứa secrets và mã liên quan đến công việc nhưng nằm ngoài kiểm soát repository tổ chức. Rủi ro không được giải quyết bằng giả định rằng mọi repo cá nhân đều vô hại.
- Developer có thể dùng repository cá nhân cho thử nghiệm, fork hoặc automation. Khi secrets và mối liên hệ với tổ chức bị phân tán, việc phát hiện và khắc phục chậm hơn.
- Thiết kế inventory repository liên quan đến công việc theo owner, ứng dụng và loại secret; ưu tiên xác minh và rotation các credential còn hiệu lực.
Điều gì đã xảy ra
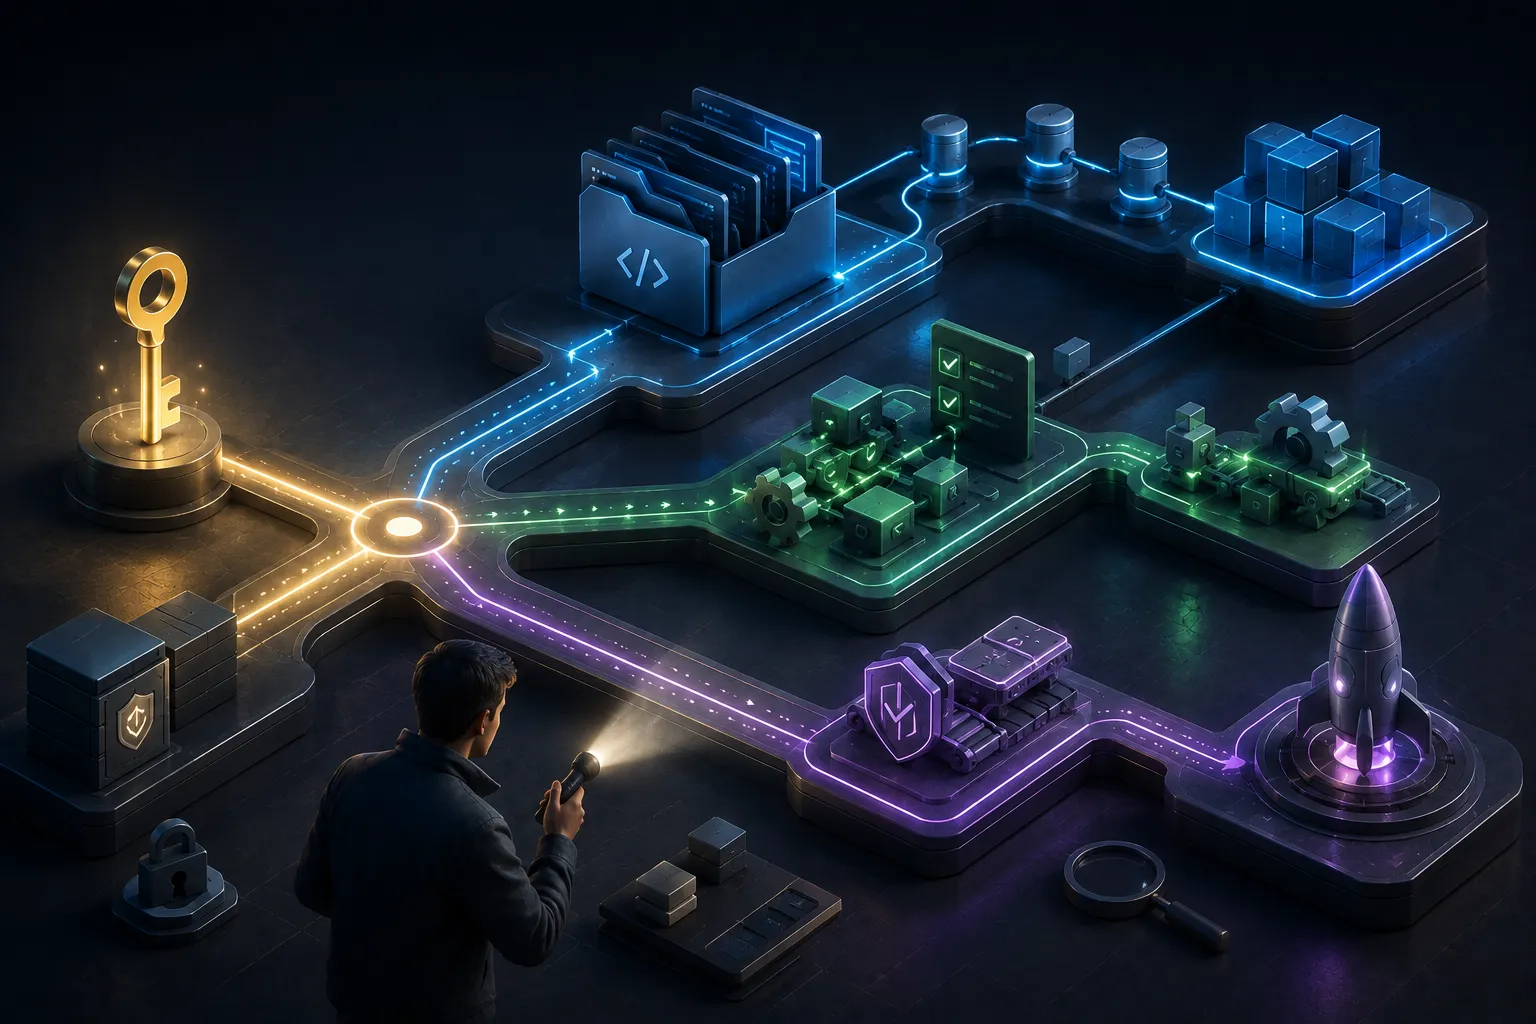
Ranh giới giữa repository cá nhân và công việc không phải lúc nào cũng rõ ràng. Fork, proof of concept, script automation và bản sao cấu hình có thể tạo ra các điểm chứa mã hoặc secrets liên quan đến tổ chức bên ngoài organization chính thức.
Wiz cảnh báo repository cá nhân là nơi secrets doanh nghiệp có thể âm thầm thoát ra, đồng thời nhấn mạnh việc liên hệ repository với developer và xác nhận rủi ro thực tế. Cách tiếp cận đó quan trọng hơn việc coi mọi repository cá nhân là một loại rủi ro giống nhau.
Vấn đề là mối liên hệ, không chỉ visibility
Một repo private vẫn có thể tạo rủi ro nếu chứa credential sống, dữ liệu nội bộ hoặc workflow có quyền. Ngược lại, một repo public không đương nhiên là incident nếu không có tài sản nhạy cảm; cần xác minh nội dung, quyền truy cập và khả năng sử dụng của secret.
Security team cần bối cảnh: ai sở hữu repo, repo có liên quan dự án nào, secrets có còn hiệu lực không và nội dung đã được clone hay đưa vào pipeline nào.
Xây inventory theo developer và tài sản
- Xác định nguồn code, automation và secrets được phép dùng cho công việc.
- Thiết lập quy trình khai báo hoặc phát hiện phù hợp với chính sách và quyền riêng tư của tổ chức.
- Liên kết repository có liên quan với owner, team, ứng dụng và loại credential.
- Xác minh secret thay vì chỉ đếm chuỗi có dạng token; revoke, rotate và xóa lịch sử khi cần.
Giảm động cơ sao chép secrets
Cung cấp sandbox, template dự án, secret injection cho CI và đường fork được quản lý giúp developer không phải đưa credential vào repo cá nhân để thử nghiệm. Cần làm rõ repository nào được phép chứa code nội bộ và cách chuyển thử nghiệm thành tài sản tổ chức.
Đây là kiểm soát xã hội-kỹ thuật: policy chỉ hiệu quả nếu đường an toàn thuận tiện hơn đường tắt.
Điều cần theo dõi
Phân tích của Wiz về personal repositories tập trung vào tương quan developer, xác thực rủi ro và khắc phục. Hãy đo thời gian từ phát hiện secret đến xác minh và rotation, thay vì chỉ đo số repository được quét.
Trong 5 phút
- Personal repo có thể là phần mở rộng của chuỗi cung ứng doanh nghiệp.
- Đánh giá context, quyền và tính còn hiệu lực của secret.
- Liên kết repo với owner, ứng dụng và credential.
- Tạo sandbox và quy trình an toàn để giảm shadow workflows.
Nguồn tham khảo
- Securing open source software, together
- Supply Chain Security Analysis of a 9.5M-Install VS Code Extension
- Rust Supply Chain Attack on arrayref: Significant Overlap with DPRK Campaigns
- How to Investigate GitHub PAT Compromise: Lessons From a Multi-Organization Campaign
- Closing the Blind Spot: Securing Personal Repositories in the Software Supply Chain
- keyv and cacheable npm Package Hijacked in Supply Chain Attack
Vì sao developer cần quan tâm
Developer có thể dùng repository cá nhân cho thử nghiệm, fork hoặc automation. Khi secrets và mối liên hệ với tổ chức bị phân tán, việc phát hiện và khắc phục chậm hơn.
Hành động đề xuất
- 1Thiết kế inventory repository liên quan đến công việc theo owner, ứng dụng và loại secret; ưu tiên xác minh và rotation các credential còn hiệu lực.